Original | Odaily Planet Daily (@OdailyChina)
Autor | Asher (@Asher_0210)
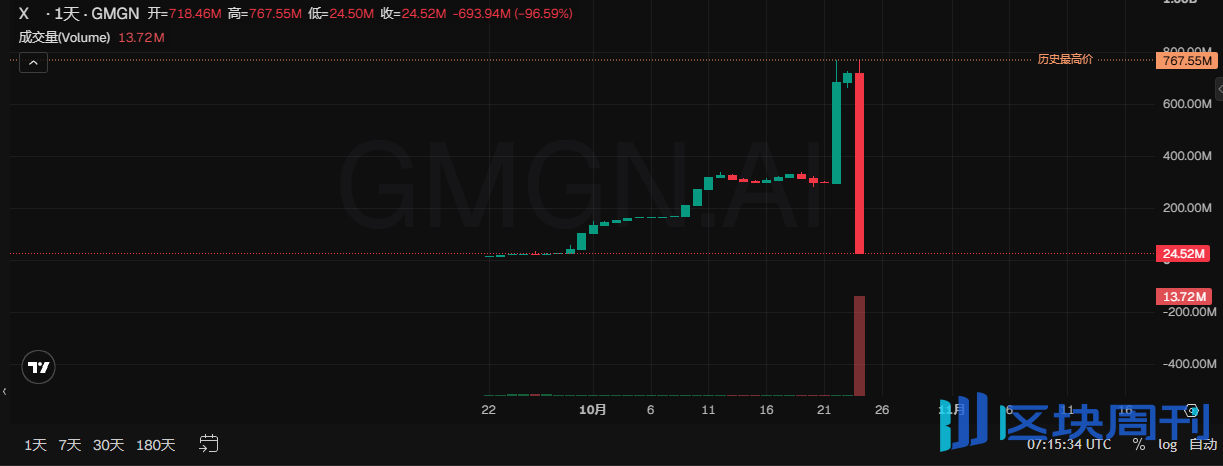
Am 24. Oktober wurde das Ethereum-DeFi-Projekt X100 Opfer eines Governance-Angriffs, bei dem etwa 4,85 Millionen USDT gestohlen wurden. Laut GMGN-Daten fiel die Marktkapitalisierung des X-Tokens von etwa 760 Millionen US-Dollar vor dem Angriff auf etwa 24 Millionen US-Dollar, ein Tagesrückgang von über 96%.
Die Schatzkammer, die ursprünglich von drei „Senats“-Sitzen gemeinsam verwaltet wurde, wurde von einem Hacker mithilfe von Blitzkreditgeldern erobert, der zwei der Sitze übernahm. Mit der Mehrheit der Stimmen reichte der Hacker einen bösartigen Vorschlag ein und stimmte dann mit den von ihm kontrollierten Sitzen dafür, sodass die Schatzkammer eine Transaktion genehmigte, die ihm Vermögenswerte zuführte. Nach dem Erfolg des ersten Angriffs nutzten weitere Angreifer nacheinander denselben Governance-Mechanismus, um weiterhin Projektvermögen abzuziehen.
Im Folgenden wird Odaily Planet Daily den gesamten Verlauf dieses Governance-Angriffs sowie die hinter dem X100-Vorfall aufgedeckten Sicherheitsrisiken der DAO-Governance darstellen.
194 Millionen US-Dollar geliehen – wie eroberte der Hacker zwei „Senats“-Sitze?
Die Schatzkammer von X100 wird von einem dreiköpfigen „Senat“ namens Senate verwaltet, dessen Mitglieder durch Abstimmung über den Verkauf von Schatzkammer-Token, die Bereitstellung von Liquidität und andere Operationen entscheiden. Wer zwei der Sitze kontrolliert, kann Vorschläge verabschieden und Vermögenswerte der Schatzkammer bewegen. Inhaber zahlen Projekt-Token X in den Freezer-Vertrag ein, wählen eine ein-, drei- oder fünfjährige Sperrfrist und zahlen eine Anmeldegebühr von 100 X, um an der Wahl teilzunehmen. Die drei Sitze werden in Echtzeit nach dem aktuellen gesperrten Guthaben der teilnehmenden Adressen sortiert; die ersten drei erhalten Governance-Rechte.
Dieser Mechanismus beschränkt nicht, dass derselbe Kontrolleur über mehrere Adressen Sitze erlangt, und es gibt keine Wartezeit für das Inkrafttreten der Governance-Rechte. Der Angreifer muss lediglich die gesperrten Guthaben zweier kontrollierter Adressen gleichzeitig unter die ersten drei bringen, um sofort die Mehrheit der Stimmen zu erlangen; verabschiedete Vorschläge können sofort ausgeführt werden, sodass die Erlangung der Sitze und die Übertragung von Vermögenswerten in derselben Transaktion abgeschlossen werden können.
Vor dem Angriff hatte die Adresse des zweiten Sitzes etwa 19.000 X gesperrt. Am 24. Oktober um 22:11 Uhr lieh sich der Hacker über einen Aave-Blitzkredit etwa 1,94 Millionen USDT, kaufte X und verteilte es auf zwei Hilfsverträge, die jeweils die Sperrung und die Wahlkampfteilnahme durchführten. Jeder Vertrag sperrte 19.000,000001 X, nur ein Millionstel Token mehr als der ursprüngliche zweite Sitz, und besetzte damit gleichzeitig den zweiten und dritten Sitz, wodurch der ursprüngliche zweite Sitz aus der Governance-Liste verdrängt wurde.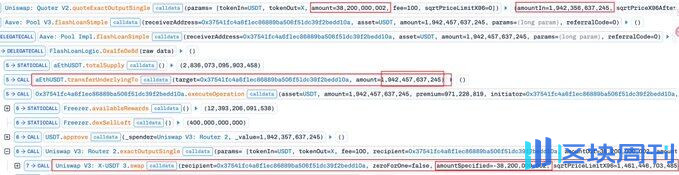
Wie brachte der Hacker nach Erhalt der Mehrheitsstimmen die Vermögenswerte der Schatzkammer in seinen Besitz?
Zwei Ja-Stimmen ließen die Schatzkammer 400.000 X für 35,68 US-Dollar verkaufen
Nach der Eroberung der beiden Sitze reichte der Hacker sofort einen bösartigen Vorschlag ein, der die Schatzkammer aufforderte, 400.000 X in einen von ihm selbst erstellten PancakeSwap V3 X/USDT-Pool zu verkaufen, wobei der Mindestbetrag auf null gesetzt wurde. Durch die Unterstützung eines weiteren kontrollierten Vertrags erhielt der Vorschlag zwei Ja-Stimmen, wurde verabschiedet und sofort ausgeführt. Laut einer Analyse von GoPlus erlaubt X100, dass Governance-Vorschläge den Handels pool angeben, es fehlt jedoch ein wirksamer Schutz einer Mindesthandelsmenge. Der Hacker konnte sowohl entscheiden, wohin die Schatzkammer Token verkauft, als auch die Handelsbedingungen selbst festlegen und die Transaktion dann mit seiner kontrollierten Mehrheit genehmigen.
Der genannte Pool wurde vom Hacker in derselben Transaktion erstellt und nur mit etwa 100 US-Dollar Liquidität versehen. Als die Schatzkammer 400.000 X hineinverkaufte, konnte der Pool nur eine geringe Menge USDT zahlen, und da der Mindestbetrag null war, schlug die Transaktion nicht wegen zu geringer Gegenleistung fehl. Letztendlich gab die Schatzkammer 400.000 X ab und erhielt nur etwa 35,68 US-Dollar zurück. Der Hacker zog anschließend die Liquidität aus dem selbst erstellten Pool zurück, nahm die darin enthaltenen X heraus und verkaufte einen Teil der Token in den bestehenden Uniswap V3 X/USDT-Handelspool, um USDT zu erhalten. Nach Tilgung des Blitzkredits und anderer Ausgaben erzielte der erste Hacker einen Gewinn von etwa 4,75 Millionen USDT.
Vom Kreditkauf der Token über die Eroberung der Sitze bis hin zur Genehmigung des billigen Token-Verkaufs der Schatzkammer und der Rückzahlung des Kredits durch Einlösung – alles geschah in derselben Transaktion. Die von der Schatzkammer abgegebenen Token wurden zu Spielmarken für die Einlösung durch den Hacker, während die USDT im echten Handelspool zur Rückzahlung des Kredits verwendet und in Angriffsgewinne umgewandelt wurden.
Nachfolgende Angriffe folgten – wohin flossen die gestohlenen Gelder?
Etwa 24 Minuten nach dem ersten Angriff eroberte ein zweiter Hacker über einen Blitzkredit erneut zwei Governance-Sitze, entfernte einen Teil der vom Freezer gehaltenen Uniswap V3-Liquiditätspositionen und nutzte einen selbst erstellten Handelspool, um weiterhin Vermögenswerte abzuziehen, wodurch er etwa 96.400 USDT erbeutete. Etwa fünf Minuten später nutzte eine dritte Wallet einen vom zweiten Hacker hinterlassenen Hilfsvertrag, dessen Aufrufer nicht beschränkt war, und lieh sich direkt dessen Governance-Sitz, um einen Vorschlag zu verabschieden und etwa 550.000 X abzuziehen. Die ersten beiden Angriffe verursachten einen Gesamtverlust von etwa 4,85 Millionen USDT, der dritte Angriff transferierte weitere etwa 550.000 X; alle drei Angriffe fanden innerhalb von weniger als einer halben Stunde statt.
Laut Bitquery tauschte der erste Hacker innerhalb von Minuten nach dem Angriff den Großteil seiner USDT-Erträge in ETH um und verteilte sie anschließend auf fünf Wallets mit insgesamt etwa 2.022,86 ETH. Der zweite Hacker tauschte USDT in ETH um und leitete sie über eine Zwischenadresse an ChangeNOW weiter; der gesamte Transfervorgang dauerte etwa 21 Minuten.
Sobald die Governance-Rechte verloren gehen, entwickelte sich die Vermögensübertragung schnell von einem einzelnen Angriff des ersten Hackers zu einer Reihe von Ausbeutungen durch mehrere Wallets. Spätere Teilnehmer mussten nicht einmal neue Token kaufen und sich zur Wahl stellen, sondern konnten die bereits bestehenden Rechte nutzen, um weiterhin Vermögenswerte abzuziehen.
Eine On-Chain-Welt, in der Governance-Angriffe immer kostengünstiger werden
X100 ist kein Einzelfall, und Governance-Angriffe erfordern nicht unbedingt, dass Hacker im Voraus große Summen investieren. Angreifer können entweder Token kaufen, um Stimmrechte zu erlangen, oder niedrige Vorschlagsschwellen ausnutzen, um Gelegenheiten zu finden, und Blitzkredite ermöglichen es geliehenen Geldern, an der Governance-Übernahme teilzunehmen.
Seit diesem Jahr haben ähnliche Governance-Angriffe bereits mehrfach große Verluste verursacht. Im Juli kaufte ein Angreifer von Bonk DAO Token im Wert von etwa 4,09 Millionen US-Dollar, was 1,003 % des Umlaufs entsprach und gerade die Governance-Genehmigungsschwelle überschritt, und transferierte dann über einen bösartigen Vorschlag etwa 20,5 Millionen US-Dollar an Vermögenswerten, wobei er nach der Abstimmung die gestakten Token zurückerhielt. Im August verlor Term Finance durch einen Governance-Angriff etwa 8,5 Millionen US-Dollar. Selbst wenn Millionen von Dollar für den Kauf von Stimmrechten aufgewendet werden müssen, sind diese Mittel möglicherweise nicht die endgültigen Kosten des Angreifers.
Die Schwelle für einige versuchte Angriffe lag sogar nur bei einigen hundert Dollar. Im März dieses Jahres gab ein Angreifer von Moonwell nur etwa 1.808 US-Dollar aus, um MFAM zu kaufen und selbst zu delegieren, und reichte dann einen bösartigen Vorschlag ein, um die Kontrolle über sieben Kreditmärkte und Kernverträge mit einem Benutzervermögen von etwa 1,08 Millionen US-Dollar zu erlangen. Im September sperrte ein Angreifer von Olas nur etwa 135 US-Dollar, um 5.100 OLAS zu binden, und überschritt damit die Vorschlagsschwelle. Obwohl beide Angriffe abgewehrt wurden, zeigen sie, dass Angreifer nicht unbedingt die Mehrheit der Stimmen kontrollieren müssen; allein die Erlangung der Vorschlagsberechtigung kann Angriffsmöglichkeiten schaffen.
Am 22. Oktober wurde auch Arkadiko Opfer eines Governance-Angriffs. Der Angreifer kaufte eine ausreichende Menge DIKO, stimmte allein für die Einführung eines bösartigen Vertrags und es gab keine Gegenstimmen; der geschätzte Verlust beträgt etwa 1,09 Millionen US-Dollar.
Governance-Rechte können geliehen werden, und mit einer Abstimmung lassen sich Vermögenswerte übertragen. Wenn die Kontrolle über die Schatzkammer so leicht den Besitzer wechselt, wen kann dann die sogenannte dezentrale Governance überhaupt schützen?