DeFi-Preis-Manipulationsangriffe haben im Jahr 2026 einen neuen gemeldeten Jahresrekord erreicht und offenbaren anhaltende Schwächen dabei, wie dezentrale Finanzprotokolle Vermögenswerte bewerten, Sicherheiten verwalten und auf abnormale Marktbedingungen reagieren. Laut Daten von DefiLlama, die von RootData und anderen Branchenpublikationen zitiert werden, waren bis zum 21. Oktober 43 Preis manipulationsvorfälle verzeichnet worden, was den bisherigen Jahres höchstwert von 27 Vorfällen im Jahr 2022 übertrifft. Die mit den Vorfällen von 2026 verbundenen gemeldeten Verluste beliefen sich auf insgesamt etwa 199 Millionen US-Dollar, wobei ihre Verteilung ein komplexeres Sicherheitsbild zeigt, als die Schlagzeilen zahl vermuten lässt.
Ein Vorfall im Zusammenhang mit Tectonic machte etwa 124,5 Millionen US-Dollar oder 62,6 % der gemeldeten Gesamtsumme aus. Von den übrigen 42 Vorfällen führten 32 zu Einzelverlusten unter 1 Million US-Dollar. Diese Konzentration zeigt, dass die Häufigkeit von Exploits und der aggregierte finanzielle Schaden unterschiedliche Maße für Protokollrisiken sind. Eine wachsende Zahl von Vorfällen bedeutet nicht zwangsläufig, dass der durchschnittliche Angriff schädlicher geworden ist, während ein einzelner schwerwiegender Fehler die jährlichen Verlustzahlen der Branche dominieren kann.
Die wichtigere Frage ist, warum preisbezogene Schwachstellen die dezentrale Finanzierung trotz Fortschritten bei Smart-Contract-Audits und Sicherheitsüberwachung weiterhin beeinträchtigen. Um den Trend zu verstehen, muss untersucht werden, wie Marktpreise in Kreditvergabe-, Sicherheiten- und Token-Buchhaltungssysteme gelangen – und warum technisch gültige Transaktionen dennoch wirtschaftlich zerstörerische Ergebnisse erzeugen können.
Wichtigste Erkenntnisse
- DeFi verzeichnete bis zum 21. Oktober 2026 43 gemeldete Preis manipulationsvorfälle, verglichen mit 27 im gesamten Jahr 2022.
- Die damit verbundenen Verluste erreichten etwa 199 Millionen US-Dollar, wobei ein Tectonic-Vorfall rund 62,6 % der Gesamtsumme ausmachte.
- Zweiunddreißig der anderen 42 Vorfälle betrafen Verluste unter 1 Million US-Dollar, was die Bedeutung der Unterscheidung zwischen Angriffshäufigkeit und Schweregrad zeigt.
- Preis manipulationsrisiken gehen über herkömmliche Orakel-Ausfälle hinaus und erstrecken sich auf Sicherheitenbewertung, Liquiditätsannahmen und Token-Anteils-Buchhaltung.
- Effektive DeFi-Sicherheit erfordert wirtschaftliche Stresstests neben Smart-Contract-Audits und Transaktionsüberwachung.
DeFi-Preis manipulationsangriffe erreichen einen neuen Höchststand
Der Anstieg der DeFi-Preis manipulationsangriffe veranschaulicht, wie Schwachstellen im Zusammenhang mit Marktdaten und Vermögensbewertung relevant bleiben, während die dezentrale Finanzierung technisch immer ausgefeilter wird. Die von DefiLlama gemeldeten Zahlen zeigen, dass die Zahl der Vorfälle bis zum 21. Oktober 2026 43 erreichte und damit die 27 übertraf, die im gesamten Jahr 2022 verzeichnet wurden. Der Vergleich belegt eine höhere gemeldete Vorfallzahl, obwohl die Beobachtungszeiträume unterschiedlich sind: Die Zahl für 2026 umfasst nur das Jahr bis zum 21. Oktober, während die frühere Zahl ein vollständiges Kalenderjahr repräsentiert. Der Anstieg ist daher als gemeldete Zahl aussagekräftig, sollte aber nicht automatisch als präzise gemessene Veränderung der Angriffswahrscheinlichkeit interpretiert werden. Veränderungen bei der Zahl aktiver Protokolle, der Kapitalexposition, der Entdeckung von Vorfällen und der Klassifizierungspraktiken können ebenfalls beeinflussen, wie viele Ereignisse in Sicherheitsdatenbanken erscheinen.
Die Klassifizierung dieser Vorfälle ist besonders wichtig. Die Exploit-Datenbank von DefiLlama unterscheidet zwischen Kategorien wie Oracle-Manipulation, Token- & Anteilsbuchhaltung und anderen technischen Schwachstellen. Eine breite Darstellung von Preis manipulation kann Ereignisse umfassen, die künstlich verzerrte Handelspreise, unzuverlässige Preis eingaben, Fehler bei der Sicherheitenbewertung oder Wechselwirkungen zwischen Buchhaltungsmechanismen und vorübergehenden Liquiditätsveränderungen betreffen. Diese Mechanismen sind verwandt, aber nicht identisch. Einige Angriffe beeinflussen direkt die von Kreditprotokollen verwendeten Preisreferenzen, während andere die Anteilsbewertung oder Vermögensbuchhaltungslogik ausnutzen, ohne dass ein herkömmliches externes Orakel kompromittiert werden muss. Die gemeldete Zahl von 43 Vorfällen sollte daher im Rahmen der Klassifizierung der Quelle interpretiert und nicht als Beweis dafür präsentiert werden, dass alle 43 Angriffe dieselbe Technik verwendeten.
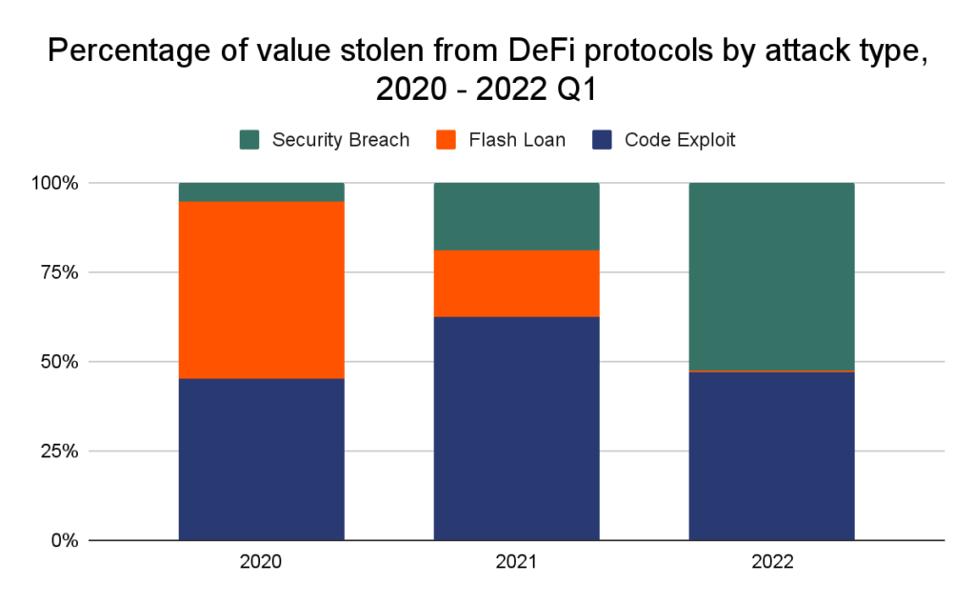
Abbildung 1. Gemeldete DeFi-Preis manipulationsvorfälle: 27 im Gesamtjahr 2022 gegenüber 43 vom 1. Januar bis 21. Oktober 2026. Basierend auf DefiLlama-Zahlen, die von RootData am 25. Oktober 2026 gemeldet wurden. Die Zeiträume sind nicht identisch.
Warum nehmen Preis Manipulationsangriffe zu?
DeFi-Protokolle stützen sich häufig auf externe Preise oder intern berechnete Bewertungen, um Sicherheitsanforderungen, Kreditlimits, Liquidationsberechtigungen und den Wert tokenisierter Anteile zu bestimmen. Diese Abhängigkeiten schaffen Möglichkeiten für wirtschaftliche Ausbeutung, wenn Marktdaten billiger beeinflusst werden können als der Wert, den ein Angreifer aus dem Protokoll extrahieren kann. Geringe Liquidität, konzentrierter Token-Besitz und unzureichend geschützte Bewertungsmechanismen können die Sensitivität einer Finanzanwendung gegenüber abnormalen Transaktionen erhöhen. Flash-Kredite können die innerhalb einer einzigen Transaktion verfügbare Kapitalmenge weiter erhöhen und vorübergehende Liquiditätsbewegungen oder Preisverzerrungen ermöglichen, ohne dass ein Angreifer dieses Kapital über einen längeren Zeitraum halten muss. Flash-Kredite sind jedoch Finanzierungswerkzeuge und keine Schwachstellen an sich; ein Exploit hängt im Allgemeinen von einer separaten Schwäche darin ab, wie das betroffene Protokoll Marktbedingungen interpretiert oder darauf reagiert.
Eine größere Anzahl von Vorfällen kann auch die Ausweitung und Komplexität des DeFi-Ökosystems widerspiegeln. Kreditanwendungen interagieren zunehmend mit Liquiditätspools, Vault-Token, Derivaten und anderen komponierbaren Finanzprodukten und schaffen Abhängigkeiten, die nur schwer unabhängig zu bewerten sind. Ein Protokoll kann sich unter gewöhnlichen Bedingungen so verhalten, wie es seine Entwickler beabsichtigt haben, und dennoch wirtschaftlich anfällig werden, wenn mehrere verbundene Systeme gleichzeitig auf ungewöhnliche Liquiditätsänderungen reagieren. Deshalb begründet Code-Korrektheit nicht unbedingt wirtschaftliche Sicherheit. Die Angriffshäufigkeit kann steigen, selbst wenn viele einzelne Exploits relativ klein sind, weil eine breitere Palette von Anwendungen mehr Kombinationen von Preis-, Buchhaltungs- und Sicherheitsannahmen adversariellem Marktverhalten aussetzt.
Warum 43 Angriffe keine Rekordverluste verursachten
Die gemeldete Verlustverteilung bietet eine andere Perspektive als die Anzahl der Vorfälle. Von den etwa 199 Millionen US-Dollar, die den 43 Angriffen zugeschrieben werden, entfielen allein auf den Tectonic-Vorfall rund 124,5 Millionen US-Dollar, sodass etwa 74,5 Millionen US-Dollar mit den anderen 42 Ereignissen verbunden waren. Das bedeutet, dass rund 62,6 % der Gesamtsumme in einem einzigen Fall konzentriert waren. Darüber hinaus verursachten Berichten zufolge 32 der übrigen Vorfälle jeweils Verluste unter 1 Million US-Dollar. Die Daten deuten nicht darauf hin, dass alle Angriffe in technischer Komplexität vergleichbar waren oder dass der durchschnittliche Exploit außergewöhnlich großen Schaden verursachte. Stattdessen zeigen sie eine höchst ungleichmäßige Verteilung, in der relativ häufige kleinere Ereignisse mit gelegentlichen Verlusten koexistieren, die groß genug sind, um die aggregierten Statistiken zu dominieren.
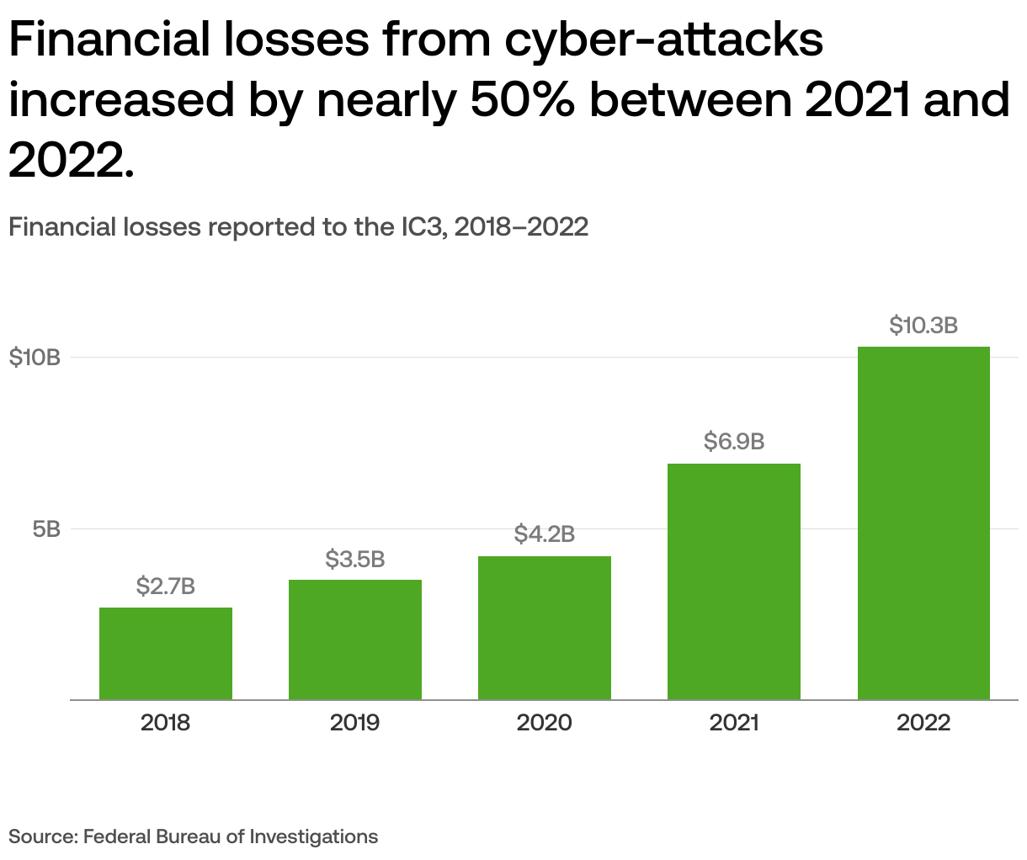
Abbildung 2. Ungefähre Verteilung von 199 Millionen US-Dollar gemeldeter Verluste für 2026: 124,5 Millionen US-Dollar entfallen auf Tectonic und 74,5 Millionen US-Dollar auf die übrigen Vorfälle. Die Beträge sind gerundet und basieren auf demselben gemeldeten Datensatz.
Die Konzentration erschwert auch Vergleiche über Jahre hinweg. Eine Jahressumme kann aufgrund eines außergewöhnlichen Exploits stark ansteigen, selbst wenn andere Vorfälle weniger schädlich werden, während eine Rekordzahl von Vorfällen in einem Jahr auftreten kann, in dem die Gesamtverluste unter früheren Höchstwerten bleiben. Daher ist es unangemessen, Angriffszahl, Gesamtverluste und Durchschnittsverlust austauschbar zu verwenden. Jede Kennzahl beschreibt einen anderen Teil des Sicherheitsumfelds. Die Häufigkeit gibt an, wie oft identifizierte Schwachstellen ausgenutzt wurden, die Gesamtverluste beschreiben den vom Datensatz erfassten wirtschaftlichen Schaden, und die Konzentration zeigt, wie stark das Ergebnis von einer kleinen Anzahl extremer Ergebnisse abhängt. Eine umfassende Risikobewertung sollte auch das von den betroffenen Protokollen exponierte Kapital, etwaige spätere Rückgewinnungen und die Frage berücksichtigen, ob gemeldete Verluste Bruttoübertragungen, nicht zurückgewonnene Schäden oder Schätzungen darstellen, die später möglicherweise revidiert werden.
Der Tectonic-Fall verdient besondere Sorgfalt, da seine gemeldete Klassifizierung Token- und Anteilsbuchhaltung betrifft und nicht ein einfaches Beispiel für Spot-Preis-Manipulation ist. Die Gruppierung eines solchen Vorfalls mit breiteren preisbezogenen Exploits kann unter einer klar definierten Analysemethodik angemessen sein, sollte jedoch nicht als gewöhnlicher Oracle-Manipulationsangriff beschrieben werden, ohne den technischen Mechanismus zu verifizieren. Das Vorhandensein eines großen buchhaltungsbezogenen Verlusts in derselben gemeldeten Gesamtsumme unterstreicht die Bedeutung der Definition, welche Risiken verglichen werden. Es deutet auch darauf hin, dass das Versagen finanzieller Bewertungslogik folgenschwerer sein kann als eine isolierte vorübergehende Preisverzerrung, insbesondere wenn Buchhaltungsannahmen die Menge der Vermögenswerte beeinflussen, die Nutzer abheben oder leihen dürfen.
Wie Preis Manipulation zu Protokollverlusten wird
Preis Manipulation wird wirtschaftlich destruktiv, wenn ein Protokoll eine unzuverlässige Bewertung in eine finanzielle Handlung umwandelt, die dem Angreifer zugutekommt. Im dezentralen Kreditwesen bestimmen Vermögenspreise, wie viel Sicherheit ein Kreditnehmer stellen muss und wie groß ein Kredit sein kann, der durch diese Sicherheit gedeckt ist. Wenn das System eine überhöhte Sicherheitenbewertung akzeptiert, kann es eine Kreditaufnahme genehmigen, die den nachhaltigen Marktwert des Vermögenswerts übersteigt. Das daraus resultierende Ungleichgewicht kann Kreditgeber oder Liquiditätsanbieter exponieren, wenn die Sicherheit schließlich näher an ihrem tatsächlichen markträumenden Preis bewertet wird. Das Problem ist nicht einfach, dass sich ein Preis stark bewegt hat, da Finanzmärkte regelmäßig legitime Volatilität erleben. Es ist vielmehr, dass das Protokoll einer Bewertung vertraute, die unzureichend manipulationsresistent oder für die betreffende Transaktionsgröße ungeeignet war.
Orakel-Design ist eine mögliche Quelle dieser Schwäche, aber das breitere Problem betrifft die Beziehung zwischen Preisermittlung und finanziellen Beschränkungen. Spot-Preise aus liquiden Untiefen können durch temporäre Transaktionen unverhältnismäßig beeinflusst werden, während bestimmte zeitgewichtete Durchschnitte exponiert bleiben können, wenn Manipulation lange genug anhält oder wenn der zugrunde liegende Markt ungewöhnlich illiquide ist. Andere Systeme können auf intern berechnete Wechselkurse für Vault-Anteile, Liquiditätsanbieter-Token oder Sicherheitenrepräsentationen zurückgreifen. Wenn diese Berechnungen direkte Token-Transfers, Reserveänderungen oder Anteilsangebot nicht ordnungsgemäß berücksichtigen, kann ein Protokoll irreführende Vermögenswerte erzeugen, selbst wenn die zugrunde liegenden Smart Contracts gemäß ihren programmierten Anweisungen ausgeführt werden. Sicherheit hängt daher davon ab, ob die im Protokoll kodierten wirtschaftlichen Annahmen unter adversarialen Bedingungen gültig bleiben, und nicht allein davon, ob seine Funktionen ohne Codierungsfehler arbeiten.
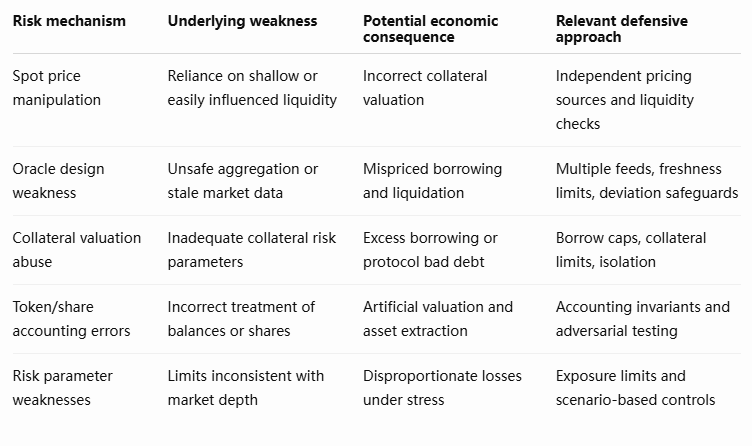
Diese Risikokategorien sollten nicht als austauschbar oder durch einen einzigen Mechanismus lösbar verstanden werden. Ein robustes externes Orakel kann die Exposition gegenüber bestimmten Spot-Preis-Angriffen reduzieren, während es wenig zur Verhinderung eines internen Vault-Buchhaltungsfehlers beiträgt. Ebenso können strengere Kreditlimits den Schaden im Zusammenhang mit Sicherheiten-Fehlbewertung begrenzen, ohne die fehlerhafte Bewertung selbst zu korrigieren. Defensives Design erfordert eine geschichtete Bewertung der beteiligten Vermögenswerte, der verfügbaren Liquidität zur Unterstützung ihrer Preise, der Bedingungen, unter denen gegen sie Kredite aufgenommen werden können, und der Buchhaltungsregeln, die Ansprüche auf zugrunde liegende Mittel bestimmen. Das Ziel ist es, zu verhindern, dass temporäre oder künstliche Marktbedingungen unverhältnismäßige, irreversible finanzielle Verpflichtungen erzeugen.
Was sollte DeFi-Risikomanagement messen?
DeFi-Sicherheitsanalyse hat traditionell Smart-Contract-Audits, identifizierte Codierungs-Schwachstellen und den Gesamtwertverlust bei hochkarätigen Vorfällen betont. Diese bleiben wichtige Indikatoren, aber der Anstieg gemeldeter preisbezogener Angriffe deutet darauf hin, dass Protokoll-Risikomanagement größere Aufmerksamkeit auf wirtschaftliche Exposition richten sollte. Kreditplattformen müssen nicht nur verstehen, ob ihre Orakel-Preise unter gewöhnlichen Bedingungen technisch genau sind, sondern auch, ob die zugrunde liegenden Märkte genügend Liquidität enthalten, um die in Finanztransaktionen verwendeten Sicherheitenbewertungen zu stützen. Risikoparameter sollten die Möglichkeit plötzlicher Preisverwerfungen, konzentrierter Halter und korrelierter Veränderungen über verwandte Vermögenswerte hinweg widerspiegeln. Protokolle, die auf Vault-Anteile oder tokenisierte Sicherheiten angewiesen sind, müssen zusätzlich testen, wie sich Buchhaltungsberechnungen verhalten, wenn sich Salden auf eine Weise ändern, die von normalen Einzahlungen, Abhebungen oder Transfers abweicht.
Das Risiko wirtschaftlicher Ausbeutung variiert auch mit Protokollskala und -design. Ein relativ kleines Protokoll kann häufige Angriffe erleben, aber begrenzte absolute finanzielle Verluste, weil das verfügbare Kapital bescheiden ist. Eine größere Kreditplattform kann weniger häufige Vorfälle erleben, aber einen viel größeren Verlust erleiden, wenn eine Kern-Sicherheiten- oder Buchhaltungsannahme fehlschlägt. Infolgedessen sollten Sicherheits-Dashboards Vorfallhäufigkeit, Verlustschwere, Expositionskonzentration, Vermögensliquidität und Wiederherstellbarkeit unterscheiden. Die Überwachung des risikobehafteten Kapitals im Verhältnis zur verfügbaren Marktliquidität kann eine nützlichere Vorwarnung bieten als die alleinige Beobachtung historischer Exploit-Summen. Kontinuierliche Stresstests, konservative Listungsstandards, unabhängige Preisvalidierung und Anomalieerkennung auf Transaktionsebene können die Resilienz verbessern, obwohl keine jede Form wirtschaftlichen Risikos beseitigen kann.
Die Branche benötigt außerdem einheitliche Klassifizierungsstandards. Jeden durch Flash-Loans unterstützten Exploit als Preis Manipulations-Ereignis zu behandeln, verwischt die Unterschiede zwischen vorübergehender Marktverzerrung, fehlerhafter Buchhaltung, Missbrauch privilegierten Zugangs und anderen Schwachstellen. Eine detailliertere Vorfallberichterstattung kann Entwicklern helfen, wiederkehrende Fehlermechanismen zu identifizieren und zu bewerten, ob defensive Änderungen wirksam sind. Beispielsweise hat MEXC News den Makina-Exploit mit Oracle-Manipulation und Vermögensbewertung dokumentiert und veranschaulicht, wie Abhängigkeiten von externen Liquiditätsinformationen finanzielle Konsequenzen haben können, wenn Preisannahmen zusammenbrechen. Solche Fälle sind am aufschlussreichsten, wenn der betroffene Bewertungsmechanismus und die daraus resultierende wirtschaftliche Exposition klar von der breiteren Kategorie der DeFi-Hacks getrennt werden.
MEXC View: Angriffshäufigkeit ist eine strukturelle Warnung
Der Anstieg der gemeldeten Vorfälle deutet darauf hin, dass dezentrale Finanzierung wirtschaftliche Sicherheit zunehmend als eigenständige Disziplin neben der Software-Sicherheit bewerten sollte. Smart Contracts können Transaktionen genau wie geschrieben ausführen und dennoch wirtschaftlich schädliche Ergebnisse ermöglichen, wenn Preise, Sicherheitenlimits oder Anteilsberechnungen von Annahmen abhängen, die unter extremen Bedingungen versagen. Dies macht die Qualität des Finanzdesigns zunehmend wichtiger, da DeFi-Anwendungen stärker miteinander verbunden werden. Neue Produkte führen zusätzliche Interaktionen zwischen Kreditmärkten, Liquiditätspools, Derivaten und tokenisierten Vermögenswerten ein und schaffen Möglichkeiten sowohl für legitime Kapitaleffizienz als auch für unerwartete Risikoübertragung.
Die Konzentration der Verluste zeigt zudem, dass die Sicherheitsleistung nicht durch eine einzige Schlagzeile zusammengefasst werden kann. Häufige kleinere Vorfälle können anhaltende Schwächen über eine breite Palette von Anwendungen aufdecken, während extreme Verluste Systeme identifizieren, bei denen fehlerhafte Bewertungen erhebliches Kapital beeinflussen können. Aus marktstruktureller Perspektive ist die relevanteste Frage, ob DeFi-Protokolle ihre Fähigkeit verbessern, die finanziellen Folgen abnormaler Eingaben zu begrenzen. Konservativere Sicherheitenrichtlinien, bessere liquiditätsangepasste Preisgestaltung, stärkere Buchhaltungsinvarianten und unabhängige Risikoüberwachung könnten potenzielle Schäden reduzieren, selbst wenn versuchte Manipulation weit verbreitet bleibt. Die langfristige Glaubwürdigkeit von DeFi wird davon abhängen, Widerstandsfähigkeit unter widrigen wirtschaftlichen Bedingungen zu demonstrieren und nicht lediglich die Anzahl abgeschlossener Sicherheitsaudits zu erhöhen.
Mehr Angriffe legen Risiken jenseits der Schlagzeilenverluste offen
Der Anstieg auf 43 gemeldete DeFi-Preis Manipulationsvorfälle im Jahr 2026 belegt, dass wirtschaftliche Schwachstellen in dezentralen Finanzanwendungen weiterhin weit verbreitet sind. Der Vergleich mit 27 Vorfällen im Jahr 2022 veranschaulicht einen bemerkenswerten Anstieg der erfassten Jahreszahl, doch die zugehörigen Verlustdaten zeigen, warum Sicherheitsleistung nicht allein anhand der Häufigkeit verstanden werden kann. Etwa 199 Millionen US-Dollar gemeldeter Verluste konzentrierten sich stark auf einen einzigen Vorfall, während viele andere Ereignisse deutlich kleinere Beträge betrafen. Diese Kombination deutet darauf hin, dass die Branche sowohl mit wiederkehrenden lokalen Schwächen als auch mit gelegentlichen Ausfällen konfrontiert ist, die unverhältnismäßigen Schaden verursachen können.
DeFi-Preis Manipulationsangriffe legen zudem eine breitere Herausforderung bei der Gestaltung blockchainbasierter Finanzdienstleistungen offen. Kreditvergabe, Sicherheitenverwaltung, tokenisierte Vaults und dezentrale Liquiditätssysteme hängen von finanziellen Annahmen ab, die unter adversarialen Bedingungen unzuverlässig werden können. Selbst wenn der Smart-Contract-Code korrekt ausgeführt wird, können schwache Preisreferenzen, übermäßige Sicherheitenberechtigungen oder falsche Buchhaltungsbeziehungen die Extraktion wirtschaftlichen Werts ermöglichen. Die wichtigsten Schutzmaßnahmen gehen daher über konventionelle Coding-Audits hinaus und umfassen Stresstests, konservative Risikolimits, liquiditätsbewusste Bewertungen und Überwachungssysteme, die darauf ausgelegt sind, abnormales finanzielles Verhalten zu erkennen.
Zukünftige Analysen sollten Veränderungen der Vorfallhäufigkeit im Verhältnis zur Anzahl aktiver Protokolle, um Kapitalexposition bereinigte Verluste, die Konzentration unter den größten Ereignissen und Verbesserungen bei der Klassifizierung von Angriffsmechanismen priorisieren. Forscher sollten auch verfolgen, ob aktualisierte Oracle-Systeme, Sicherheitenbeschränkungen und Buchhaltungssicherungen Verluste unter vergleichbaren Marktbedingungen messbar reduzieren. Solche Belege würden eine stärkere Grundlage für die Bewertung von Sicherheitsfortschritten bieten als absolute Vorfallzahlen allein.
Die zentrale Lehre aus 2026 ist nicht einfach, dass DeFi-Angriffe häufiger geworden sind. Sie besteht darin, dass Protokollsicherheit anhand der wirtschaftlichen Folgen abnormaler Markteingaben bewertet werden muss, mit besonderem Augenmerk auf die seltenen Ausfälle, die gewöhnliche finanzielle Schutzmaßnahmen überwältigen können. Die Fähigkeit der Branche, dieses Risiko zu managen, wird ein wichtiger Bestimmungsfaktor für ihre langfristige finanzielle Glaubwürdigkeit sein.
Quellen
DefiLlama — Hacks and Exploits Database:
https://defillama.com/hacks
RootData — 43 DeFi Price Manipulation Attacks in 2026, October 25, 2026:
https://www.rootdata.com/news/801504
BlockBeats — DeFi Price Manipulation Attack Statistics:
https://en.theblockbeats.news/flash/373610
Risikohinweis: Dieser Artikel dient nur als Referenz und stellt keine Anlageberatung dar. Der Kryptowährungsmarkt ist äußerst volatil. Bitte treffen Sie Ihre Entscheidungen sorgfältig auf der Grundlage Ihrer individuellen Umstände.