
Original | Odaily Planet Daily (@OdailyChina)
Author|Azuma (@azuma_eth)
En la madrugada de esta mañana, las carteras calientes de Binance sufrieron la mayor brecha de seguridad en la historia de las criptomonedas. En menos de una hora, las carteras calientes de Binance en múltiples redes, incluyendo Ethereum, Bitcoin, Tron, así como Arbitrum, Avalanche, Optimism, Base y otras, fueron comprometidas simultáneamente, con salidas acumuladas cercanas a $6.3 mil millones (según lo confirmado en el último anuncio de Binance).
Tras el ataque, los principales emisores de stablecoins, emisores de activos RWA y protocolos de cadenas públicas lanzaron la mayor operación de intercepción en cadena en la historia de las criptomonedas.
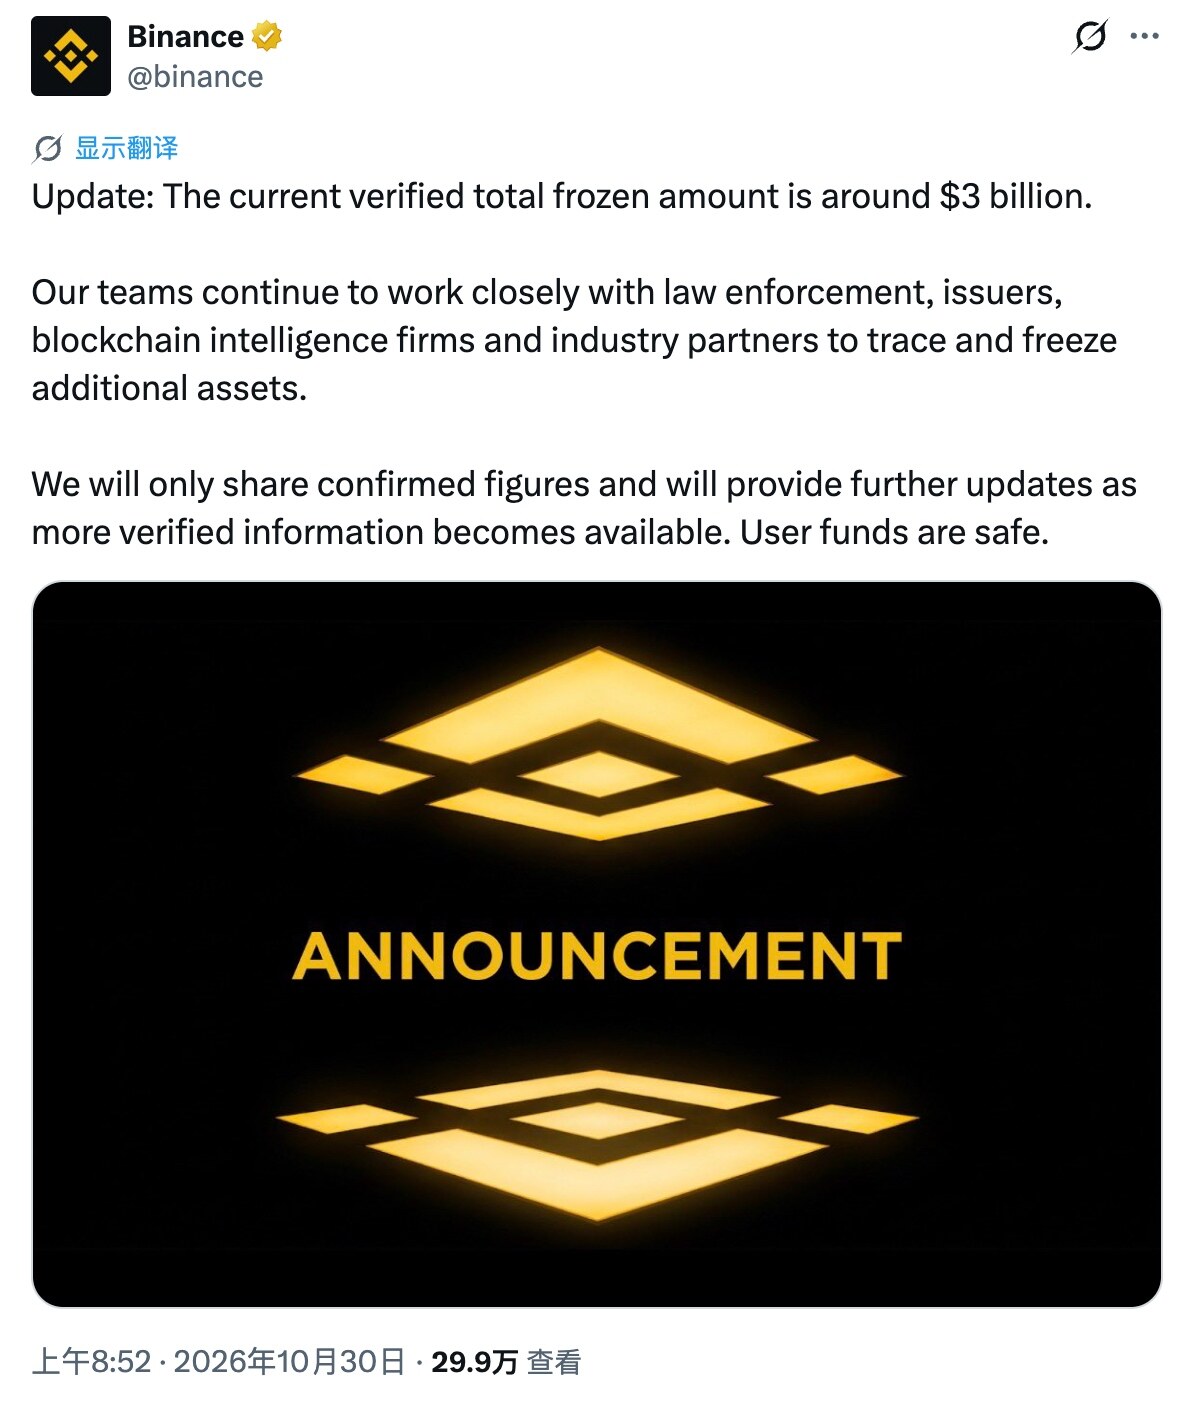
A las 8:52 hora de Pekín, Binance actualizó oficialmente el progreso del manejo del incidente, declarando que el monto total de activos robados confirmados como congelados es de aproximadamente $3 mil millones. Binance también declaró que el equipo continúa trabajando estrechamente con agencias de aplicación de la ley, emisores de activos, empresas de inteligencia blockchain y socios de la industria para rastrear y congelar más activos, y que solo publicará datos verificados en adelante.
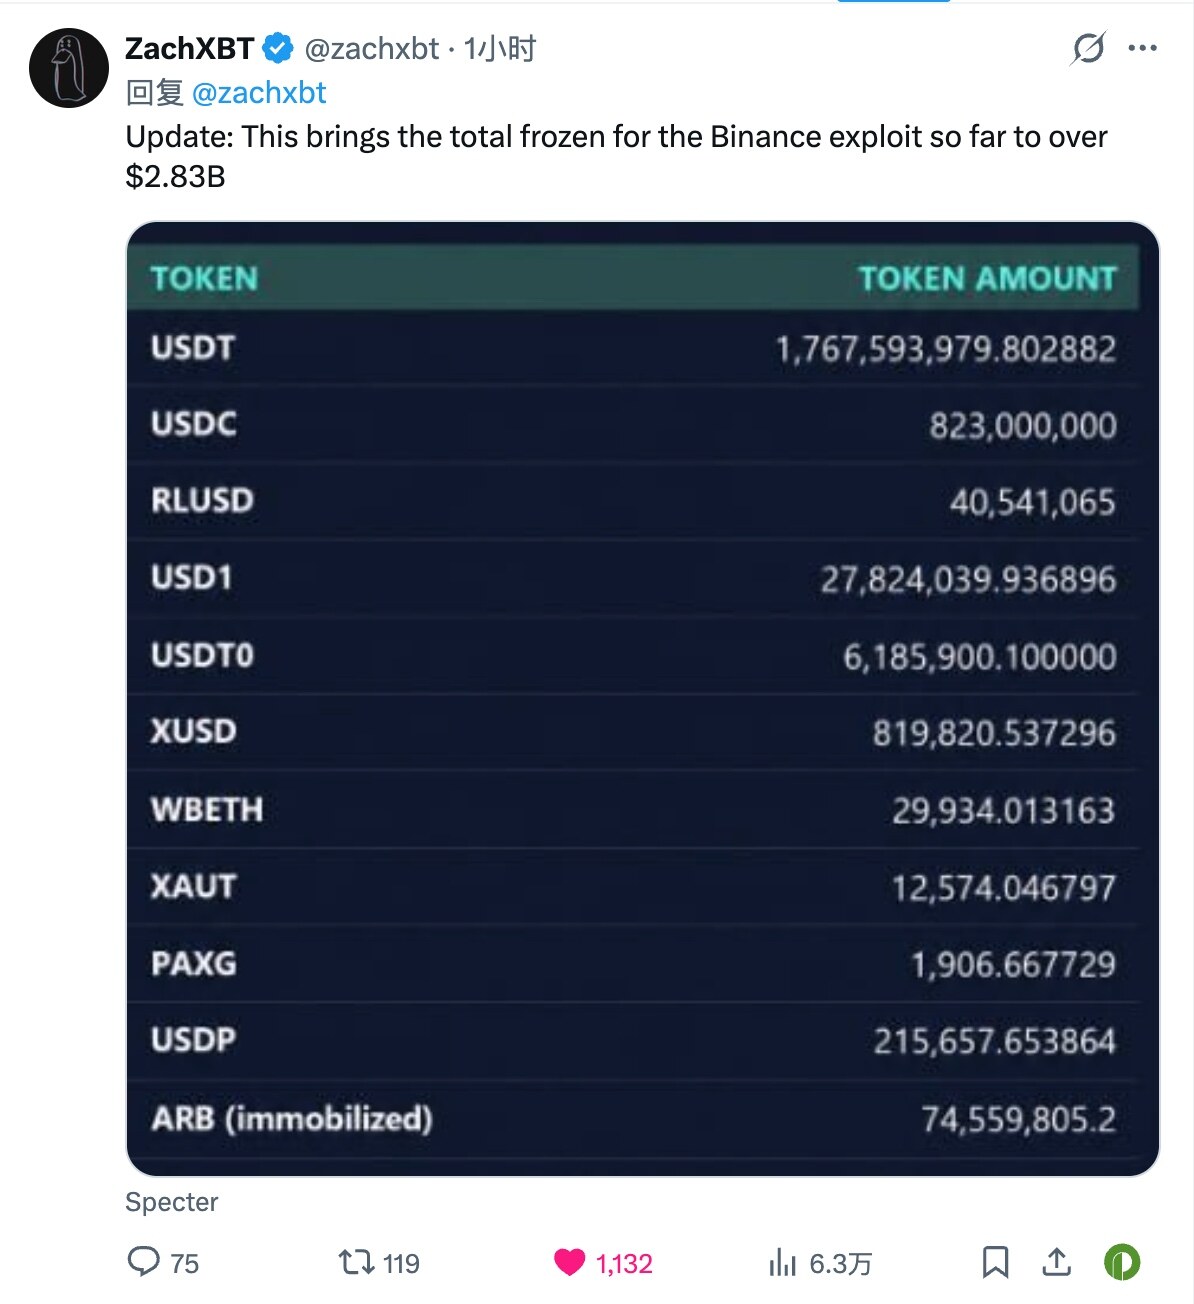
Combinando los datos más recientes del panel de seguimiento en cadena de la comunidad (fuente: ZachXBT) y los registros de la línea de tiempo, hemos recopilado los 11 tipos de activos confirmados como congelados por diversas instituciones/protocolos hasta el momento de la publicación.
Desglose de la operación de congelamiento: ¿Quién está actuando? ¿Cómo están interceptando?
Esta intercepción en cadena de hasta $3 mil millones se basa principalmente en la lista negra incorporada o en los permisos de administrador de congelamiento de las stablecoins centralizadas y los contratos inteligentes de activos generadores de rendimiento, y puede dividirse específicamente en las siguientes cuatro categorías principales.
El dúo de stablecoins: Tether y Circle bloquean casi $2.6 mil millones
- Tether (congeló más de $1.809 mil millones)
Los registros en cadena muestran que solo 41 minutos después de que Binance 14 fuera barrido por primera vez a las 4:24 hora de Pekín, Tether tomó la delantera a las 5:05 llamando a la función de lista negra en cadena, bloqueando inicialmente 971 millones de USDT, y a las 5:11 amplió el congelamiento a 1.567 mil millones de USDT.
Posteriormente, a las 5:25, el CEO de Tether, Paolo Ardoino, publicó oficialmente en X confirmando que se habían congelado más de 1.567 mil millones de USDT relacionados con el incidente de Binance. Con la posterior inclusión en la lista negra de direcciones asociadas adicionales, las estadísticas actuales en cadena muestran que un total de 1,767,593,979.80 USDT ha sido completamente bloqueado.
Al mismo tiempo, Tether también incluyó en la lista negra 12,574.05 XAUT (token de oro, aproximadamente $35 millones) que el hacker barrió casualmente, así como 6,185,900.10 USDT0, una stablecoin de cadena cruzada.
- Circle (congeló $823 millones)
Después de que Binance 34 emitiera un total de 823 millones de USDC a las 4:41 y 4:59, Circle completó la inclusión en la lista negra de direcciones en cadena a las 5:13. Posteriormente, a las 5:28, el CEO de Circle, Jeremy Allaire, publicó oficialmente en X confirmando que se habían congelado más de 800 millones de USDC asociados en coordinación con las autoridades policiales.
Según las últimas estadísticas en cadena, los 823.000.000 USDC robados han sido completamente congelados en las direcciones del hacker.
Emisores emergentes de stablecoins: Ripple, WLFI, Paxos y StraitsX se unen al cerco
Además de los dos mayores gigantes de las stablecoins, otros emisores emergentes de stablecoins también han participado en el cerco contra el hacker.
- Ripple: ha congelado 40.541.065 RLUSD (aproximadamente 40,54 millones de dólares) en las direcciones del hacker;
- World Liberty Financial: congeló 27.824.039,94 USD1 (aproximadamente 27,82 millones de dólares), así como 48 millones de tokens WLFI (aproximadamente 2 millones de dólares);
- Paxos: congeló simultáneamente 215.657,65 USDP (aproximadamente 215.000 dólares) de su stablecoin emitida y 1.906,67 PAXG (aproximadamente 5,3 millones de dólares) de su token de oro;
- StraitsX: el emisor de stablecoins conforme a la normativa de Singapur StraitsX congeló 819.820,54 XUSD (aproximadamente 820.000 dólares).
Activos envueltos propios de Binance: casi 30.000 WBETH bloqueados en su lugar
Entre los activos que no son stablecoins, el hacker barrió 29.934,01 WBETH (Wrapped Beacon ETH, con un valor cercano a entre 80 y 100 millones de dólares) desde Binance 14.
Dado que WBETH en sí es un token envuelto de staking líquido emitido oficialmente por Binance, su contrato inteligente subyacente tiene permisos de restricción de administrador. El equipo de seguridad de Binance congeló inmediatamente este lote de WBETH mediante permisos internos tras el incidente, y el hacker ya no puede deshacer el staking ni venderlo.
Contención del ecosistema de cadenas públicas: 74,56 millones de ARB restringidos para moverse
Además de los activos congelados directamente mediante las listas negras de los contratos de tokens mencionados anteriormente, otros ecosistemas de cadenas públicas (L1 y L2) también están tomando activamente medidas de emergencia para contener la situación.
A las 8:19, hora de Pekín, de esta mañana, el Consejo de Seguridad de Arbitrum anunció oficialmente que había tomado medidas de emergencia para transferir 74.559.805 ARB y 8.425 ETH mantenidos en direcciones identificadas como relacionadas con el incidente de hackeo de Binance a una billetera intermedia congelada. Las direcciones que originalmente contenían estos fondos ya no pueden acceder a ellos, y solo pueden transferirse mediante una acción adicional del Consejo de Seguridad o una votación de gobernanza del DAO de Arbitrum, con los asuntos relevantes a coordinar con todas las partes.
Enfoque de seguimiento posterior
Con aproximadamente 3.000 millones de dólares de fondos robados congelados, la gran mayoría de los activos de stablecoins en manos del hacker han sido puestos bajo control.
Actualmente, el enfoque central del seguimiento en cadena y de la ofensiva-defensa se ha desplazado por completo hacia los activos cripto nativos que no pueden congelarse directamente mediante contratos — principalmente, aproximadamente 195.000 ETH que aún circulan o permanecen inactivos en cadena (algunos de los cuales han sido depositados por el hacker en Aave para pedir prestado WETH en un intento de blanquearlos) y 18.270 BTC en la red Bitcoin.
En cuanto a los movimientos anómalos en cadena de los fondos restantes no congelados y el progreso de la recuperación judicial, Odaily Planet Daily continuará manteniendo la cobertura de seguimiento. Con toda la red cerrando el cerco, ¿qué fondos sucios han sido congelados en el incidente del robo de Binance?