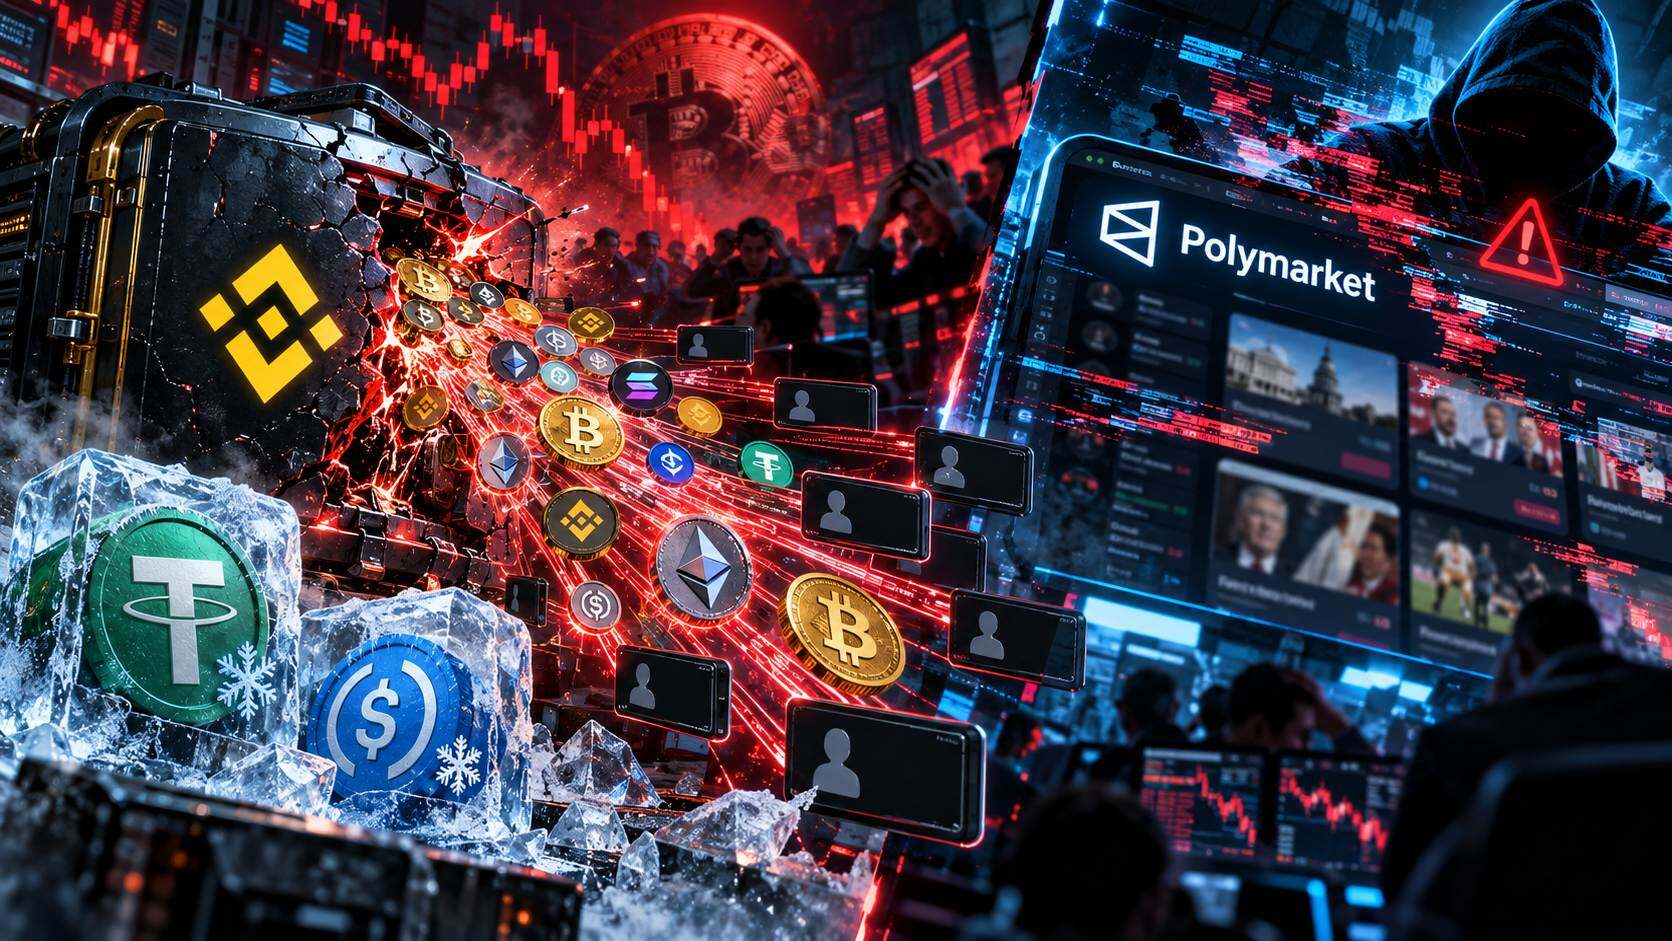
El hackeo de Binance ha sido vinculado al Grupo Lazarus de Corea del Norte por investigadores de blockchain, quienes sospechan que los hackers respaldados por el Estado robaron aproximadamente $6.3 mil millones del exchange de criptomonedas el 29 de octubre.
Resumen
- TRM Labs ha vinculado el hackeo de $6.3 mil millones de Binance a la unidad de hacking TraderTraitor de Corea del Norte con alta confianza.
- El CEO de Blockaid, Ido Ben-Natan, dijo que los atacantes movieron al menos $3.5 mil millones a través de cuatro blockchains en menos de una hora.
- Los investigadores rastrearon el robo hasta controles de firma de transacciones comprometidos, incluidas 50 autorizaciones de Ethereum dirigidas a una hot wallet.
- Binance reportó aproximadamente $3 mil millones en activos congelados y se comprometió a cubrir las pérdidas de los clientes.
- Los retiros permanecen suspendidos durante las actualizaciones de seguridad, y Binance espera que los servicios se reanuden en un plazo de 48 horas.
Según TRM Labs, sus investigadores han atribuido el ataque a TraderTraitor, una unidad de hacking norcoreana asociada con Lazarus, con alta confianza. El investigador de blockchain ZachXBT identificó por separado a Lazarus como el probable atacante, aunque Binance no ha confirmado quién llevó a cabo el robo.
En comentarios a crypto.news, Ido Ben-Natan, cofundador y CEO de la firma de seguridad blockchain Blockaid, dijo que el ataque superó en escala a robos de criptomonedas anteriores.
“Este es el mayor hackeo cripto de la historia. Nuestro análisis muestra que al menos $3.5 mil millones salieron de las hot wallets de Binance en Ethereum, Arbitrum, Optimism y Avalanche en menos de una hora, más del doble del robo de Bybit en febrero de 2025”, dijo Ben-Natan.
Señaló que los investigadores habían identificado transferencias adicionales que involucraban Bitcoin y Tron, mientras su equipo continuaba rastreando los activos robados.
Mientras tanto, la plataforma de seguimiento de blockchain Onchain Lens informó que el atacante de Binance había transferido 17,260 ETH, por un valor aproximado de $38.82 millones, a una nueva wallet en medio de preocupaciones de que los fondos pudieran ser blanqueados a través de Tornado Cash u otros mezcladores de criptomonedas.
Según el rastreador, el atacante aún controlaba casi 480,720 ETH, valorados en $1.08 mil millones, que no pueden ser congelados por un emisor de tokens. La wallet receptora fue identificada como 0x03b0eE5d82990cFF1bDa48651AC3e436d1a020ea.
Se sospecha del Grupo Lazarus mientras el hackeo de Binance alcanza diez blockchains
La investigación de TRM rastreó aproximadamente $6.36 mil millones saliendo de wallets controladas por Binance a través de diez redes blockchain, incluidas Ethereum, Bitcoin, Tron, Solana y el XRP Ledger.
La mayor parte de los fondos robados se movió en un lapso de aproximadamente 20 minutos, comenzando a las 20:05 UTC. Alrededor de $3.79 mil millones se transfirieron en Ethereum, mientras que Bitcoin y Tron representaron otros $1.47 mil millones y $628 millones, respectivamente.
Los investigadores identificaron 233.46 millones de XRP, por un valor de casi $296 millones, saliendo de cinco wallets de Binance antes de que comenzara el ataque a Ethereum.
La firma de seguridad dijo que los preparativos comenzaron al menos 36 horas antes del robo. Una wallet controlada por el atacante recibió tres pequeños retiros de Tornado Cash y probó código malicioso antes de atacar a Binance.
TRM vinculó la actividad a TraderTraitor utilizando transacciones de blockchain y otra inteligencia, aunque no divulgó públicamente toda la evidencia detrás de su atribución.
El FBI ha identificado previamente que TraderTraitor fue responsable del robo de Bybit de febrero de 2025, en el que se drenaron aproximadamente 1.500 millones de dólares del exchange. Las autoridades estadounidenses han acusado a las operaciones de piratería norcoreanas de robar criptomonedas para ayudar a financiar los programas de armas del país.
Blockaid explica cómo los atacantes accedieron a las billeteras de Binance
La investigación técnica de Blockaid identificó una transacción inusual en Ethereum que contenía 50 autorizaciones EIP-7702 dirigidas a Binance 14, una de las billeteras calientes más activas del exchange.
EIP-7702 permite que una billetera de Ethereum autorice a un código de contrato inteligente a operar en su nombre. El atacante preparó autorizaciones utilizando 50 contadores de transacciones consecutivos, aumentando la probabilidad de que uno coincidiera con el contador actual de la billetera.
Solo una autorización tuvo éxito, permitiendo que un contrato malicioso transfiriera activos desde la billetera.
“El atacante reprogramó efectivamente una importante billetera caliente de Ethereum de Binance para que un solo operador pudiera drenarla, incluido cualquier dinero nuevo depositado en ella”, explicó Ben-Natan a crypto.news.
El atacante transfirió aproximadamente 2.500 millones de dólares desde Binance 14, incluidos 167.464 ETH y más de 1.600 millones de USDT. Las transferencias posteriores se dirigieron a los fondos recién recibidos.
Los investigadores encontraron otras billeteras de Binance moviendo activos mediante transacciones firmadas ordinarias en varias redes. TRM cree que el atacante podría haber obtenido acceso a la infraestructura de firma de transacciones del exchange.
Binance identifica un posible compromiso de una laptop mientras se congelan 3.000 millones de dólares
En su actualización de seguridad, Binance dijo que su investigación inicial apuntaba a la laptop comprometida de un ingeniero de DevOps que podría haber permitido el acceso no autorizado a un contenedor de servicios interno.
El exchange no encontró evidencia de claves privadas filtradas y dijo que publicará una investigación detallada una vez que se establezca la causa.
El CEO de Tether, Paolo Ardoino, confirmó la congelación de más de 1.567 millones de USDT, mientras que el CEO de Circle, Jeremy Allaire, informó la congelación de más de 800 millones de USDC. El Consejo de Seguridad de Arbitrum aseguró aproximadamente 74,6 millones de ARB y 8.425 ETH vinculados al atacante.
Los retiros de Binance permanecen pausados
Binance se ha comprometido a cubrir las pérdidas utilizando su fondo SAFU y recursos de la empresa mientras colabora con las autoridades y los investigadores de blockchain.
Al mismo tiempo, el exchange dijo que los depósitos seguían operativos, pero los retiros permanecerían pausados mientras actualizaba los sistemas de retiro y los controles de direcciones.
Binance espera que los retiros se reanuden en un plazo de 48 horas y dijo que publicará un informe completo sobre la causa del ataque.
Los mercados de criptomonedas también sufrieron presión vendedora tras el hackeo, con Bitcoin cayendo brevemente por debajo de los 77.000 dólares. Las liquidaciones totales en el mercado de derivados superaron los 1.500 millones de dólares en 24 horas.