El drenador de CryptoBilis Ledger ha continuado moviendo criptomonedas robadas, transfiriendo USD 13,84 millones en las últimas 48 horas después de que Arkham Intelligence rastreara USD 95,35 millones en robos que involucran 1.486 direcciones.
Resumen
- Arkham rastreó USD 95,35 millones robados de 1.486 direcciones entre el 7 y el 9 de octubre.
- El atacante presuntamente robó USD 80,60 millones en solo 51 minutos el 9 de octubre.
- Al menos USD 69,19 millones pasaron por intercambios y puentes a través de múltiples redes blockchain.
- El atacante depositó 9.529 ETH, valorados en USD 23,27 millones, en Tornado Cash mediante 559 transacciones.
- Arkham identificó USD 30,44 millones en tenencias restantes, incluidos USD 10 millones en USDT congelados.
Según Arkham Intelligence, los robos ocurrieron entre el 7 y el 9 de octubre, y la mayor parte de las criptomonedas fueron sustraídas durante un período de 51 minutos el 9 de octubre. La firma de análisis blockchain informó que USD 30,44 millones permanecen en direcciones vinculadas al atacante, incluidos USD 10 millones en USDT congelados por Tether.
Su última investigación rastreó las criptomonedas robadas a través de varias redes blockchain, identificando transferencias que involucran USDT, Bitcoin, Ethereum y USDD. Los hallazgos se producen casi tres semanas después de que Ledger comenzara a investigar informes de fondos faltantes de clientes que compraron carteras de hardware a través del revendedor del sudeste asiático CryptoBilis.
El drenador de CryptoBilis Ledger robó USD 80,6 millones en 51 minutos
El análisis de Arkham encontró que la mayor parte del robo ocurrió el 9 de octubre, comenzando a las 05:07:48 UTC. En 51 minutos, el atacante recaudó USD 80,60 millones, incluidos USD 58,19 millones en USDT mediante 335 transferencias en la blockchain de Tron.
Durante el mismo período, 112 direcciones de Bitcoin transfirieron 203,26 BTC, valorados en USD 16,73 millones, en un solo bloque a las 05:54 UTC. Otros USD 14,14 millones en USDT llegaron a las carteras de Tron del atacante a las 15:00 UTC.
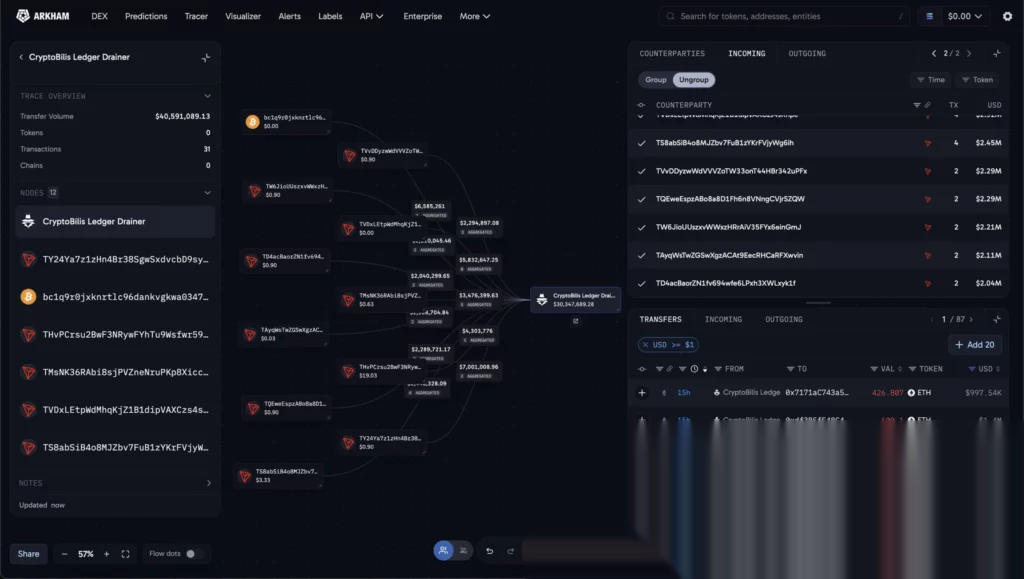
La investigación identificó transferencias más pequeñas antes del robo principal. Entre el 7 y el 8 de octubre, el atacante recibió 7,41 BTC, valorados en aproximadamente USD 610.000, de 137 direcciones.
Las estimaciones previas de las pérdidas han variado. La firma de análisis blockchain Bitquery estimó USD 102 millones robados de 335 carteras en seis redes en su investigación del 16 de octubre. Ledger no ha confirmado de forma independiente el monto total robado ni el número de clientes afectados.
Los fondos robados se movieron a través de puentes y exchanges de Ethereum
Después del robo, el atacante comenzó a convertir los activos robados y a moverlos entre redes blockchain. Arkham rastreó al menos USD 69,19 millones a través de intercambios y transacciones de puente, incluidos USD 20,37 millones en USDT convertidos a USDD en Tron.
Otros USD 20 millones en USDT se movieron de Tron a Ethereum a través de USDT0. Otras transferencias convirtieron USDT y USDC de Tron, BNB Chain y Polygon en ETH, incluidos USD 8,95 millones a través de Relay, USD 5,91 millones a través de Chainflip y USD 13,96 millones a través de rutas más pequeñas.
El 9 de octubre, las billeteras Ethereum asociadas con el atacante recibieron 5.895 ETH, por un valor de 14,72 millones de USD, de puentes que incluyen Relay, THORChain, NEAR Intents, Bridgers y Mayan. El atacante luego convirtió 11,30 millones de USD en USDT puenteado en aproximadamente 4.530 ETH a través de Rizzolver.
Transferencias separadas enviaron 5.185 ETH, valorados en 12,97 millones de USD, directamente a direcciones recién creadas. De esa cantidad, 3.600 ETH provinieron de 9 millones de USD transferidos a través de USDT0, mientras que otros 1.585 ETH se movieron a través de Chainflip a tres nuevas direcciones.
Entre el 9 y el 11 de octubre, el atacante envió 14,65 millones de USD en USDD a 20 direcciones de Tron. Diecinueve posteriormente convirtieron los tokens en USDT a través de SUN.io y depositaron 14,13 millones de USD en THORChain.
Tornado Cash recibió 23,27 millones de USD en ETH robados
Arkham identificó 9.529 ETH, valorados en 23,27 millones de USD, depositados en Tornado Cash a través de 559 transacciones.
Los depósitos incluyeron 63 transferencias de 100 ETH, 307 transferencias de 10 ETH, 156 transferencias de 1 ETH y 33 transacciones de 0,1 ETH. Antes de los depósitos, 8.102,6 ETH se habían movido desde billeteras vinculadas al atacante a 26 nuevas direcciones de Ethereum.
Las transferencias de Bitcoin continuaron por separado. Arkham rastreó 102,15 BTC, por un valor de 8,33 millones de USD, que salieron de las billeteras del atacante mediante cuatro transacciones. El 27 de octubre, una porción de 17,97 BTC se unió a 52,51 BTC en una salida no gastada que contenía 70,47 BTC, por un valor de 5,67 millones de USD.
Las cifras más recientes de la firma muestran 4.932 ETH por un valor de 11,49 millones de USD y 111,28 BTC por un valor de 8,96 millones de USD en direcciones etiquetadas. Otros 10.000.010 USDT permanecen congelados en Tron tras la intervención de Tether el 9 de octubre.
Ledger confirmó un implante de hardware en la investigación de la billetera CryptoBilis
Los hallazgos se producen tras la investigación de Ledger sobre billeteras de hardware comprometidas vendidas a través de CryptoBilis. Como crypto.news informó anteriormente, Ledger confirmó el 13 de octubre que su equipo de seguridad había descubierto un implante de hardware no autorizado capaz de capturar frases de recuperación mostradas durante la configuración del dispositivo.
Ledger dijo que cada robo confirmado que había investigado involucraba un dispositivo comprado a través de CryptoBilis, aunque no había establecido cómo los componentes entraron en el hardware afectado. El fabricante posteriormente endureció los requisitos de seguridad para revendedores y suspendió las ventas autorizadas de billeteras de hardware en varios mercados del sudeste asiático.
En un desarrollo relacionado, la policía de Singapur reportó dos casos de billeteras comprometidas el 28 de octubre, que involucraban aproximadamente 3,5 millones de SGD en pérdidas de criptomonedas. Las investigaciones preliminares encontraron que componentes maliciosos dentro de los dispositivos afectados podían capturar las frases de recuperación o claves privadas de los usuarios.
Ledger dijo que su investigación no había identificado evidencia de que sus sistemas internos o canales de venta directa estuvieran comprometidos.