Incydent bezpieczeństwa Binancew dniu 30 października 2026 r. sprawił, że stosunkowo techniczna funkcja Ethereum trafiła do znacznie szerszej dyskusji o bezpieczeństwie: delegowanie portfela EIP-7702.
Dla zwykłych użytkowników Ethereum najważniejszym pytaniem nie jest jednak to, czy EIP-7702 pojawiło się gdzieś w osi czasu incydentu. Jest nim to, czy ta sama klasa ryzyka związanego z autoryzacją może dotyczyć osobistego portfela przechowującego ETH, USDT, USDC lub inne aktywa Ethereum.
Krótka odpowiedź brzmi: incydent w Binance nie oznacza, że zwykłe portfele Ethereum są automatycznie zagrożone. Wstępne śledztwo Binance wskazuje na przejęty laptop inżyniera DevOps, co umożliwiło atakującemu dostęp do kontenera usługi i przesłanie nieautoryzowanych transakcji wypłaty. Binance podała, że nie znalazła dowodów na wyciek kluczy prywatnych portfeli, i oszacowała całkowity wpływ na około 6,3 miliarda dolarów, z czego około 3 miliardy zamrożono on-chain w momencie aktualizacji z 30 października.
Incydent mimo to uwydatnia większą zmianę w bezpieczeństwie portfeli Ethereum. Ochrona frazy seed nie jest już całym modelem bezpieczeństwa. W miarę jak konta zewnętrznie posiadane stają się programowalne dzięki mechanizmom takim jak EIP-7702, użytkownicy muszą również rozumieć, jaki kod autoryzował ich portfel, jakie uprawnienia ten kod może wykonywać i jak długo te uprawnienia pozostają aktywne.
Najważniejsze wnioski
- Najnowsze oficjalne śledztwo Binance nie zidentyfikowało wycieku klucza prywatnego portfela.
- Incydent nie dowodzi, że samo EIP-7702 zostało wykorzystane ani że portfele Ethereum są ogólnie podatne na ataki.
- EIP-7702 pozwala kontu Ethereum zewnętrznie posiadanemu delegować wykonanie do kodu smart-kontraktu.
- Złośliwy lub podatny na ataki delegat może potencjalnie uzyskać niezwykle szeroką kontrolę nad delegowanym kontem.
- Delegowanie EIP-7702 zasadniczo różni się od zwykłej zgody na token ERC-20.
- Podłączenie portfela do strony internetowej samo w sobie nie przenosi kontroli, ale podpisanie niebezpiecznej autoryzacji może stworzyć znacznie większe ryzyko.
- Bezpieczeństwo portfeli Ethereum coraz częściej staje się kwestią zarówno bezpieczeństwa kluczy, jak i bezpieczeństwa uprawnień.
Co Binance faktycznie potwierdziła
Oddzielenie potwierdzonych informacji od wczesnych spekulacji technicznych jest kluczowe przy analizie incydentu bezpieczeństwa o takiej skali.
Binance podała, że jej wstępne śledztwo sugeruje, iż przejęty laptop inżyniera DevOps umożliwił atakującemu uzyskanie dostępu do kontenera usługi i przesłanie nieautoryzowanych transakcji wypłaty. Giełda podała również, że nie znalazła dowodów na wyciek kluczy prywatnych portfeli. W ramach natychmiastowej reakcji Binance tymczasowo zawiesiła depozyty i wypłaty, unieważniła autoryzację dotkniętego adresu i współpracowała z partnerami blockchain oraz organami ścigania w celu zamrożenia i śledzenia dotkniętych aktywów.
To sformułowanie ma znaczenie, ponieważ wczesna analiza on-chain krążyła teorie dotyczące autoryzacji EIP-7702. Te obserwacje mogą pozostać istotne dla zrozumienia, jak zachowywało się dotknięte konto, ale nie są równoznaczne z potwierdzoną przyczyną źródłową.
Dopóki Binance nie opublikuje szczegółowego technicznego post-mortem, najbezpieczniejszy wniosek jest węższy: komponent związany z autoryzacją może mieć znaczenie dla incydentu, podczas gdy oficjalne wstępne wyjaśnienie Binance koncentruje się obecnie na przejętej infrastrukturze operacyjnej.
Incydent w Binance: potwierdzone vs. jeszcze niepotwierdzone
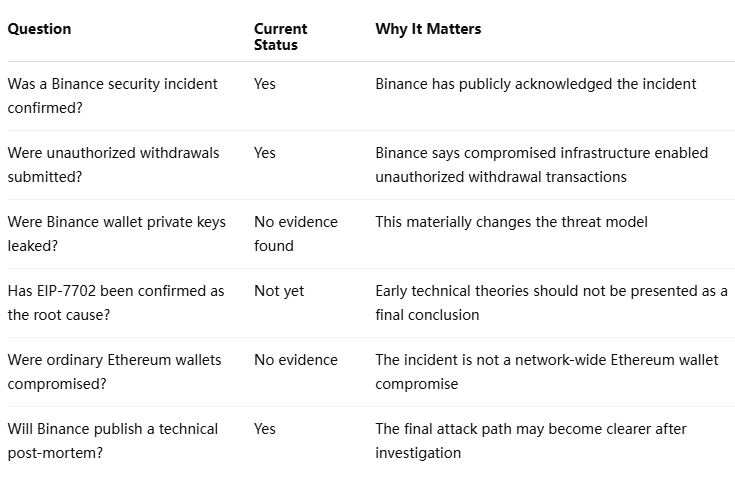
To rozróżnienie jest ważne dla użytkowników Ethereum, ponieważ przejęty system infrastruktury giełdy i przejęty osobisty portfel to bardzo różne scenariusze bezpieczeństwa.
Dlaczego EIP-7702 ma znaczenie dla bezpieczeństwa portfeli Ethereum
EIP-7702 zmienia to, co może robić konto zewnętrznie posiadane, czyli EOA.
Historycznie zwykłe EOA Ethereum było postrzegane przede wszystkim jako adres kontrolowany przez klucz prywatny. EIP-7702 pozwala temu kontu ustawić wskaźnik delegowania wskazujący na kod smart-kontraktu. Wywołania delegowanego konta mogą następnie wykonywać wskazany kod w kontekście tego konta.
Funkcja została zaprojektowana, aby zapewnić możliwości smart-kont zdolności istniejącym kontom Ethereum bez wymagania od użytkowników migracji aktywów do całkowicie nowych adresów portfeli. Potencjalne zastosowania obejmują grupowanie transakcji, sponsorowanie gazu i bardziej szczegółowe uprawnienia podkluczy.
To tworzy istotne usprawnienia użyteczności. Portfel mógłby na przykład połączyć zatwierdzenie i swap w jedną operację lub pozwolić innej stronie na sponsorowanie opłat transakcyjnych.
Ale programowalność wprowadza również kolejną powierzchnię ataku.
Oficjalna specyfikacja EIP-7702 wyraźnie ostrzega, że kod wybrany poprzez autoryzację może mieć nieograniczony dostęp do konta i dlatego powinien być dokładnie audytowany przez dostawców portfeli. Stwierdza ona ponadto, że źle zaimplementowane kontrakty delegowane mogą dać atakującemu niemal pełną kontrolę nad EOA podpisującego.
Dla użytkowników zmienia to pytanie o bezpieczeństwo z:
„Czy ktoś ma mój klucz prywatny?”
na:
„Co moje konto ma autoryzację do wykonywania?”
To fundamentalna zmiana.
Ryzyko portfela Ethereum przenosi się z kluczy na klucze plus uprawnienia
Tradycyjny model bezpieczeństwa portfela jest stosunkowo prosty. Jeśli fraza seed i klucz prywatny pozostają tajne, właściciel zachowuje kontrolę nad kontem.
Funkcjonalność inteligentnego konta sprawia, że ten model staje się bardziej warstwowy.
Konto może teraz wchodzić w interakcje poprzez zatwierdzenia tokenów, podpisy Permit, klucze sesji, delegowaną logikę inteligentnego konta i uprawnienia specyficzne dla aplikacji. Mechanizmy te nie są równoważne, a ich potencjalny wpływ znacznie się różni.
Macierz ryzyka autoryzacji portfela Ethereum
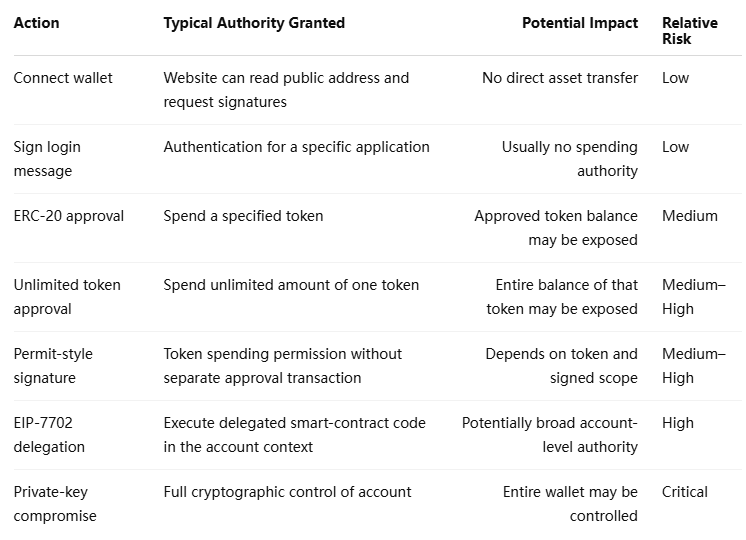
Tabela ilustruje, dlaczego użytkownicy nie powinni traktować każdego podpisu portfela jako równoważnego.
Zatwierdzenie tokenaZatwierdzenie tokena zazwyczaj dotyczy konkretnego zasobu. Kompromitacja klucza prywatnego dotyczy całego konta. EIP-7702 jest znacznie bliżej drugiej kategorii niż pierwszej, ponieważ delegowany kod może kontrolować sposób zachowania samego konta.
EIP-7702 vs. zatwierdzenie ERC-20: różnica ma znaczenie
Wielu użytkowników Ethereum nauczyło się już sprawdzać zatwierdzenia tokenów po interakcji z nieznanymi zdecentralizowanymi aplikacjami. To pozostaje przydatne, ale autoryzacja EIP-7702 działa na innej warstwie.
Zatwierdzenie ERC-20 zazwyczaj mówi kontraktowi tokena:
„Zezwól temu wydającemu na transfer do tej kwoty tego tokena.”
EIP-7702 może skutecznie powiedzieć kontu Ethereum:
„Użyj tego kodu inteligentnego kontraktu podczas wykonywania logiki konta.”
To rozróżnienie dramatycznie zmienia potencjalny zakres uprawnień.
Rysunek 1 — Uproszczone warstwy autoryzacji Ethereum
                           Konto Ethereum
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Klucz prywatny                Uprawnienia konta
                  │                               │
          Pełna kontrola nad kontem      ┌────────┴─────────┐
                  │                     │                  │
             RYZYKO KRYTYCZNE      Zatwierdzenie tokena  Delegacja EIP-7702
                                        │                  │
                                 Ekspozycja specyficzna   Ekspozycja na poziomie
                                    dla tokena              logiki konta
                                        │                  │
                                   ŚREDNIE–WYSOKIE        WYSOKIE
Nie oznacza to, że EIP-7702 jest z natury niebezpieczny. Sama funkcja jest infrastrukturą.
Ryzyko zależy od tego, który kontrakt delegowany jest autoryzowany i jak ten kontrakt jest zaprojektowany.
Dobrze zbadana implementacja inteligentnego konta może wykorzystać EIP-7702 do poprawy bezpieczeństwa portfela, umożliwiając deeskalację uprawnień, limity wydatków lub wyspecjalizowane podklucze. Złośliwy delegat może przynieść odwrotny skutek.
Technologia ta zwiększa zatem zarówno potencjalne możliwości, jak i znaczenie jakości implementacji.
Czy hack Binance może wpłynąć na Twój MetaMask lub portfel Ethereum?
Obecnie nie ma dowodów na to, że incydent Binance bezpośrednio kompromituje MetaMask, Rabby lub zwykłe portfele Ethereum tylko dlatego, że działają one na Ethereum.
Portfel Ethereum nie dziedziczy uprawnień od Binance. Infrastruktura portfeli gorących Binance, konta giełdowe i wewnętrzne systemy autoryzacji są oddzielone od uprawnień przypisanych do osobistego adresu użytkownika w łańcuchu.
Oznacza to, że trzymanie ETH w portfelu z samodzielnym przechowywaniem nie tworzy samo w sobie ekspozycji na incydent Binance.
Na co użytkownicy powinni zwracać uwagę, to czy ich własny portfel niezależnie podpisał podejrzane autoryzacje.
Istotne czynniki ryzyka obejmują interakcję z aplikacjami phishingowymi, podpisywanie nieznanych żądań delegacji konta, ujawnienie frazy seed, instalowanie złośliwych rozszerzeń przeglądarki lub zatwierdzanie transakcji za pośrednictwem zainfekowanego urządzenia.
To rozróżnienie ma znaczenie, ponieważ duże incydenty bezpieczeństwa często generują wtórną falę kampanii phishingowych. Użytkownicy wyszukujący frazy takie jak „Binance hack wallet safety”, „EIP-7702 revoke” lub „check Ethereum wallet after Binance hack” mogą natrafić na fałszywe narzędzia bezpieczeństwa zaprojektowane specjalnie w celu wykorzystania wzmożonego niepokoju.
Czy samo podłączenie portfela może dać atakującemu kontrolę?
Zwykle nie.
Podłączenie portfela przede wszystkim ujawnia aplikacji publiczny adres portfela i pozwala tej aplikacji żądać podpisów lub transakcji.
Niebezpieczny krok następuje, gdy użytkownik podpisuje coś, co przyznaje uprawnienia.
Złośliwa witryna może zamaskować takie żądanie jako weryfikację portfela, aktualizację bezpieczeństwa, migrację, odbiór tokenów lub procedurę ochrony konta. Jeśli użytkownik autoryzuje zaawansowany kod delegowany, ryzyko może stać się istotnie większe niż w przypadku standardowego połączenia portfela.
Oficjalna specyfikacja EIP-7702 zajmuje w tej kwestii wyjątkowo stanowcze stanowisko. Stwierdza, że aplikacje nie powinny oczekiwać, iż użytkownicy będą bezpiecznie oceniać dowolne żądania autoryzacji, i nakłada znaczną odpowiedzialność na portfele, aby dokładnie audytowały kod delegowany.
To ważny sygnał projektowy: nawet technicznie doświadczeni użytkownicy mogą nie być w stanie określić bezpieczeństwa dowolnej delegacji, czytając wyskakujące okno portfela.
Lepszy model oceny ryzyka portfela Ethereum
Zamiast pytać, czy portfel jest po prostu „bezpieczny” czy „niebezpieczny”, użytkownicy mogą ocenić ekspozycję na czterech poziomach.
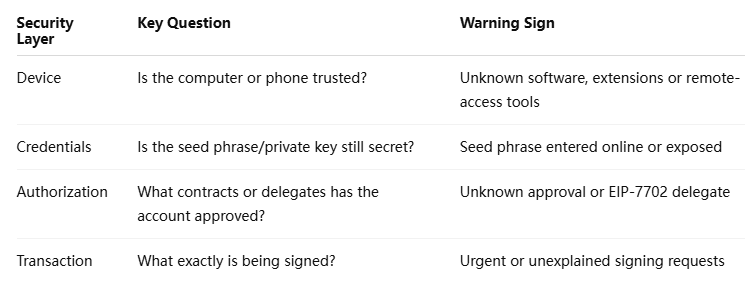
Jeśli atakujący może nakłonić właściciela do podpisania wystarczająco silnej autoryzacji, klucz może pozostać kryptograficznie bezpieczny, podczas gdy aktywa staną się operacyjnie narażone.
Ta różnica prawdopodobnie będzie stawać się coraz ważniejsza w miarę coraz szerszego przyjmowania inteligentnych kont.
Co użytkownicy Ethereum powinni sprawdzić po incydencie bezpieczeństwa Binance
Użytkownicy nie muszą w panice migrować aktywów wyłącznie dlatego, że Binance doświadczył incydentu bezpieczeństwa. Przenoszenie środków pod presją czasu może w rzeczywistości zwiększyć ekspozycję na phishing.
Bardziej użyteczną reakcją jest przegląd stanu portfela.
Zacznij od ostatniej aktywności portfela. Szukaj transakcji lub podpisów, których nie rozpoznajesz, szczególnie interakcji, które miały miejsce za pośrednictwem linków otrzymanych w wiadomościach prywatnych, reklamach wyszukiwania, grupach Telegram, kanałach Discord lub nieproszonych rozmowach wsparcia.
Następnie przejrzyj zatwierdzenia tokenów. Nieograniczone zatwierdzenia dla porzuconych lub nieznanych aplikacji powinny otrzymać szczególną uwagę, chociaż same zatwierdzenia tokenów nie ujawniają wszystkich uprawnień na poziomie konta.
Użytkownicy, którzy polegają na portfelach obsługujących funkcjonalność inteligentnych kont, powinni również sprawdzić, czy skonfigurowano nieoczekiwaną delegację. Ważnym pytaniem nie jest wyłącznie to, czy delegacja istnieje, ale do którego kontraktu konto deleguje i czy dostawca portfela rozpoznaje tę implementację.
Na koniec sprawdź samo urządzenie. Rozszerzenia przeglądarki, złośliwe oprogramowanie schowka, narzędzia zdalnego dostępu i zainfekowane środowiska programistyczne mogą pokonać w inny sposób bezpieczne praktyki portfela.
Kiedy należy przenieść aktywa do nowego portfela Ethereum?
Utworzenie nowego portfela może być właściwe, gdy istnieją wiarygodne dowody na to, że główne poświadczenia istniejącego portfela zostały skompromitowane.
Przykłady obejmują wyciek frazy seed, ujawniony klucz prywatny, potwierdzone złośliwe oprogramowanie na urządzeniu podpisującym lub niewyjaśnioną autoryzację na poziomie konta, której nie można bezpiecznie usunąć.
Jednak przenoszenie aktywów wyłącznie z powodu nagłówka może wprowadzić niepotrzebne ryzyko.
Użytkownik, który szuka narzędzia do awaryjnej migracji portfela, łączy się z niezweryfikowaną witryną i podpisuje nieznaną transakcję, może stworzyć problem bezpieczeństwa, który wcześniej nie istniał.
Decyzja powinna zatem zależeć od dowodów z własnego konta użytkownika, a nie od skali incydentu Binance.
Dlaczego EIP-7702 może stać się głównym tematem bezpieczeństwa portfeli
Architektura portfeli Ethereum stopniowo przechodzi od pasywnych pojemników na klucze w kierunku programowalnych kont.
Ta transformacja może rozwiązać kilka długotrwałych problemów z doświadczeniem użytkownika. Grupowanie transakcji może zmniejszyć powtarzające się podpisywanie. Sponsorowanie gazu może pozwolić aplikacjom na opłacanie opłat transakcyjnych. Ograniczone klucze sesji mogą zmniejszyć potrzebę ujawniania pełnych uprawnień konta przy każdej interakcji.
Jednak ta sama programowalność czyni infrastrukturę autoryzacji ważniejszą.
EIP-7702 zmienia kilka założeń, które historycznie dotyczyły EOA. Specyfikacja zauważa na przykład, że po delegowaniu EOA wywołania konta mogą powodować zmniejszenie jego salda, nawet jeśli transakcja nie pochodziła bezpośrednio z tego konta.
Ma to znaczenie dla giełd, deweloperów portfeli, dostawców usług powierniczych i systemów monitorowania bezpieczeństwa, tak samo jak dla indywidualnych użytkowników.
Systemy zbudowane wokół założenia, że „EOA równa się prostemu kontu z kluczem prywatnym”, mogą coraz częściej potrzebować identyfikowania kont delegowanych i analizowania kodu, który nimi steruje.
Większa lekcja bezpieczeństwa z incydentu Binance
Najważniejsza lekcja może ostatecznie mieć niewiele wspólnego z tym, czy EIP-7702 zostanie uznane za ostateczną techniczną przyczynę naruszenia bezpieczeństwa Binance.
Obecne wyjaśnienie Binance już pokazuje, że bezpieczeństwo portfela zależy od całego łańcucha operacyjnego: urządzeń pracowników, kontenerów usług, infrastruktury podpisywania, kontroli wypłat, autoryzacji kont, systemów monitorowania i zdolności reagowania na łańcuchu.
Dla scentralizowanej giełdy bezpieczny klucz prywatny nie może zrekompensować naruszonej infrastruktury transakcyjnej, jeśli atakujący może spowodować, że autoryzowany system złoży złośliwe wnioski o wypłatę.
Dla indywidualnego użytkownika Ethereum paralela jest prosta.
Tajna fraza seed nie może ochronić aktywów przed każdym zagrożeniem, jeśli właściciel portfela osobno przyzna niebezpieczne uprawnienia złośliwemu kodowi.
Rysunek 2 — Nowoczesna powierzchnia ataku portfela Ethereum
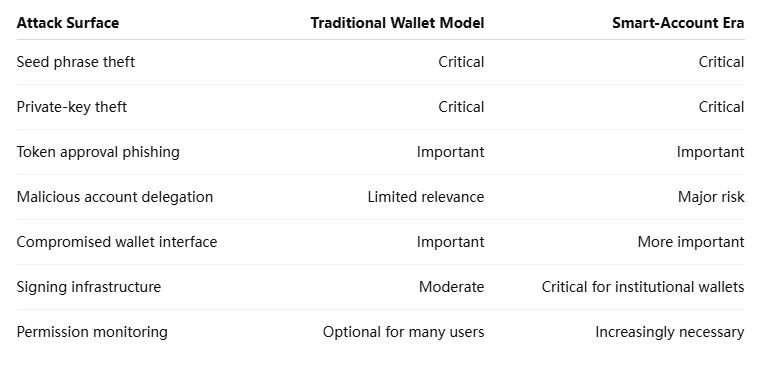
Bezpieczeństwo portfela Ethereum staje się zatem mniej binarne.
Przyszłe pytanie o bezpieczeństwo nie będzie po prostu brzmiało: „Kto ma klucz?”
Coraz częściej będzie brzmiało:
Kto ma klucz, co konto autoryzowało i co może zrobić autoryzowany kod?
FAQ: Hack Binance, EIP-7702 i bezpieczeństwo portfeli Ethereum
Czy incydent bezpieczeństwa Binance oznacza, że portfele Ethereum są skompromitowane?
Nie. Binance nie zgłosiło sieciowej luki w zabezpieczeniach Ethereum. Wstępne dochodzenie mówi, że laptop skompromitowanego inżyniera DevOps mógł umożliwić dostęp do kontenera usługi używanego do składania nieautoryzowanych transakcji wypłat, a Binance twierdzi, że nie znalazło dowodów na wyciek kluczy prywatnych portfeli.
Czy EIP-7702 było odpowiedzialne za hack Binance?
Nie zostało to oficjalnie ustalone. Wczesna analiza techniczna omawiała autoryzacje związane z EIP-7702, ale obecne oficjalne oświadczenie Binance nie wskazuje EIP-7702 jako potwierdzonej głównej przyczyny. Nadal oczekuje się szczegółowego technicznego post-mortem.
Czym jest EIP-7702?
EIP-7702 to funkcja protokołu Ethereum, która pozwala kontu posiadanemu zewnętrznie delegować swoją logikę wykonawczą do kodu smart kontraktu. Umożliwia funkcje takie jak batching, sponsorowanie gazu i bardziej zaawansowaną funkcjonalność konta.
Czy EIP-7702 może opróżnić portfel Ethereum?
Samo EIP-7702 nie opróżnia portfeli. Jednak oficjalna specyfikacja ostrzega, że złośliwy lub źle zaimplementowany delegowany kod może uzyskać niezwykle szeroką kontrolę nad EOA. Bezpieczeństwo kontraktu delegującego jest zatem kluczowe.
Czy delegowanie EIP-7702 to to samo co zatwierdzenie tokena?
Nie. Zatwierdzenie ERC-20 zazwyczaj upoważnia konkretnego wydającego do transferu określonego tokena. Delegowanie EIP-7702 wpływa na sposób, w jaki konto wykonuje kod smart kontraktu, i może zatem mieć znacznie szerszy zakres uprawnień.
Czy podłączenie MetaMask do strony internetowej ujawnia mój portfel?
Samo podłączenie portfela zazwyczaj nie daje stronie internetowej uprawnień do transferu aktywów. Większe ryzyko wiąże się z późniejszym podpisywaniem złośliwych transakcji, zatwierdzeń tokenów, wiadomości Permit lub autoryzacji na poziomie konta.
Czy po hacku Binance powinienem odwołać każde zatwierdzenie portfela Ethereum?
Nie automatycznie. Użytkownicy powinni przejrzeć nieznane lub niepotrzebne uprawnienia, ale losowe łączenie się z zewnętrznymi stronami „revoke” może stworzyć dodatkowe ryzyko phishingu. Delegowanie na poziomie konta i zwykłe zatwierdzenia ERC-20 należy również oceniać osobno.
Czy powinienem przenieść całe ETH do nowego portfela?
Nie wyłącznie z powodu incydentu Binance. Migracja jest bardziej odpowiednia, gdy istnieją dowody, że fraza seed, klucz prywatny, urządzenie lub autoryzacja konta użytkownika zostały skompromitowane.
Ostateczna analiza
Incydent bezpieczeństwa Binance jest ważnym przypomnieniem, że bezpieczeństwo blockchain wykracza poza proste rozróżnienie między „klucz prywatny bezpieczny” a „klucz prywatny skradziony”.
Konta Ethereum stają się programowalne.
Tworzy to lepsze doświadczenie użytkownika, ale także rozszerza warstwę autoryzacji, która znajduje się między kluczem prywatnym a transferem aktywów.
EIP-7702 jest częścią tej ewolucji. Może obsługiwać lepsze inteligentne portfele, grupowanie transakcji i bardziej kontrolowane uprawnienia konta. Jednocześnie sama specyfikacja Ethereum jasno stwierdza, że delegowanie do niebezpiecznego kodu może narazić konto na wyjątkowo szeroką kontrolę.
Dla zwykłych użytkowników nie ma dowodów na to, że incydent Binance wymaga masowej migracji portfeli Ethereum. Bardziej użyteczną reakcją jest zrozumienie, jakie uprawnienia już istnieją na koncie, unikanie działań awaryjnych wywołanych niechcianymi wiadomościami oraz traktowanie delegowania na poziomie konta jako operacji wrażliwej pod względem bezpieczeństwa, a nie kolejnego rutynowego wyskakującego okienka portfela.
Dla giełd, depozytariuszy i dostawców portfeli implikacje są szersze. Systemy bezpieczeństwa coraz częściej muszą monitorować nie tylko to, kto może podpisywać, ale także to, co konto zostało upoważnione do wykonania.
To może ostatecznie być trwalszą lekcją płynącą z incydentu Binance.