Deweloperzy Bitcoina odnowili dyskusję na temat długoterminowego bezpieczeństwa sieci w obliczu rozwoju komputerów kwantowych („Dnia Q”). Impulsem był wywiad, którego CEO StarkWare Eli Ben-Sasson udzielił dziennikarzowi Pete'owi Rizzo.
Według Ben-Sassona, bez wdrożenia „kwantowej poprawki” Bitcoin utraci swoją pozycję lidera, a jego wartość rynkowa załamie się z powodu fizycznych ograniczeń obecnych systemów obliczeniowych.
Krytyka tych prognoz wyszła od Adama Backa, twórcy Hashcash, współzałożyciela Blockstream i jednego z kryptografów wymienionych przez Satoshiego Nakamoto w białej księdze Bitcoina. W sieci społecznościowej X Back opisał paniczne oczekiwania słowami: „no dalej, chłopaki, nie bądźcie głupi i alarmistyczni”.
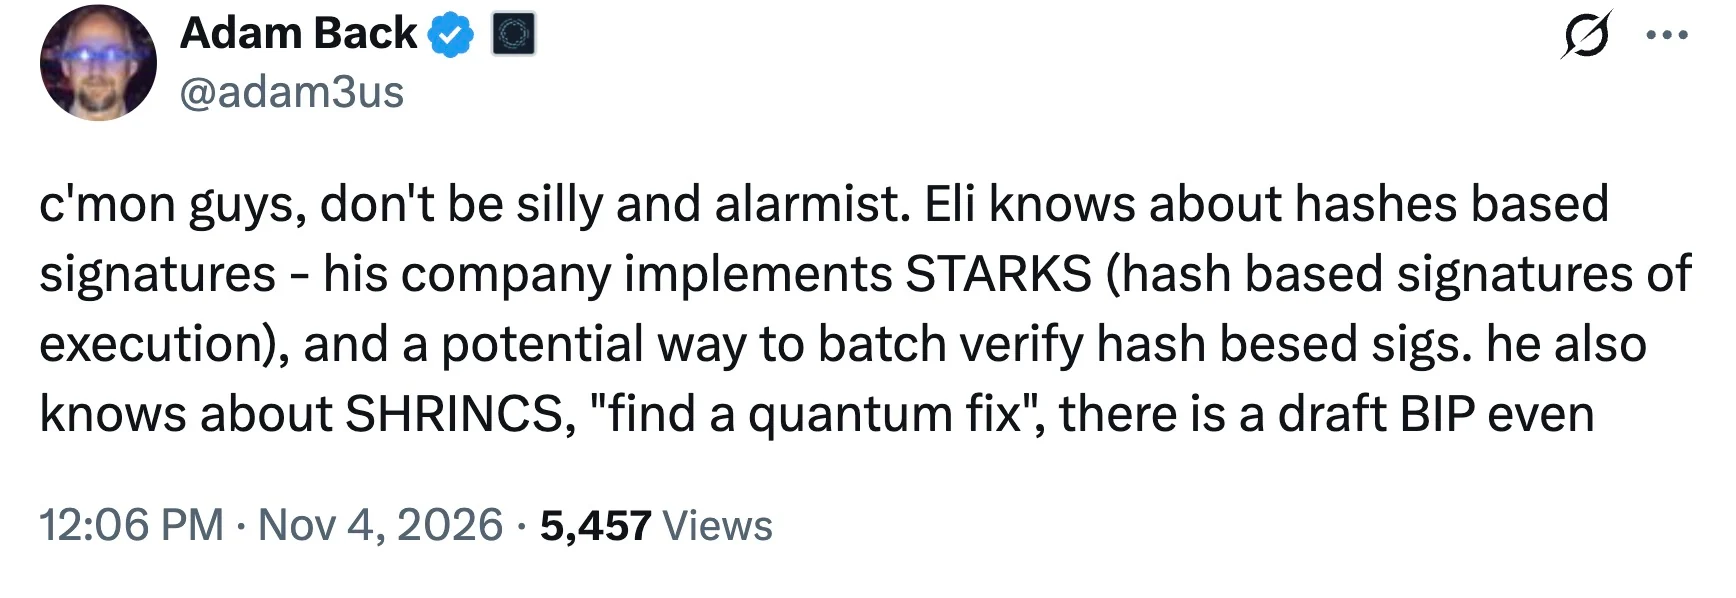
Według Backa ryzyko jest wyolbrzymione, ponieważ algorytmy ochrony przed zagrożeniami kwantowymi są już na etapie planowania protokołu. Wskazał, że własna firma Ben-Sassona, StarkWare, buduje swoje produkty na technologii STARK: dowodach zerowej wiedzy działających na kryptograficznych funkcjach skrótu.
W społeczności technicznej Bitcoina funkcje skrótu są uważane za główny czynnik bezpieczeństwa. Według modeli teoretycznych komputery kwantowe uruchamiające algorytm Shora są w stanie złamać obecną kryptografię asymetryczną sieci (ECDSA i Schnorr).
Jednak ta metoda jest nieskuteczna wobec funkcji skrótu (w tym SHA-256). Algorytm Grovera daje systemom kwantowym jedynie kwadratowe przyspieszenie w wyszukiwaniu brute-force, które według Backa jest w pełni neutralizowane przez standardowe ustawienia bezpieczeństwa Bitcoina.
Plan Backa: jak Bitcoin przetrwa kwantowe superkomputery
Jako alternatywny scenariusz współpracownik Satoshiego Nakamoto przytoczył dane dotyczące obecnych prac technicznych społeczności, które do końca 2026 roku weszły w fazę testów:
Protokół SHRINCS: Zmodyfikowany podpis oparty na funkcjach skrótu (Shrunken SPHINCS). Według deweloperów Blockstream zoptymalizowali go pod kątem limitów przepustowości Bitcoina.
Status wdrożenia: Opublikowano oficjalny projekt Bitcoin Improvement Proposal (BIP) do przeglądu. Zgodnie z roadmapą projektu technologia przechodzi testy obciążeniowe na sidechainie Liquid.
Krytycy kryptografii postkwantowej często wymieniają objętość danych jako główny problem. Podpisy odporne na kwant są większe niż standardowe 64-bajtowe klucze Schnorra, co według wielu badaczy mogłoby przeciążyć blockchain i podnieść opłaty.
Back argumentuje, że infrastruktura jest w stanie skalować się poprzez agregację danych. Według jego stanowiska metody weryfikacji wsadowej i dowody skrótu STARK umożliwiają skompresowanie tysięcy podpisów do jednego kompaktowego pakietu. Zdaniem zwolenników tego podejścia rozwiązanie zachowa szybkość sieci i ochroni jej decentralizację.
Obecna dyskusja pokazuje istnienie dwóch biegunowych poglądów: część branży uważa zagrożenie kwantowe za pilny problem, podczas gdy główni deweloperzy Bitcoina mówią o planowanych testach infrastruktury ochronnej, które przebiegają równolegle z rozwojem możliwości kwantowych.