Central de Notícias
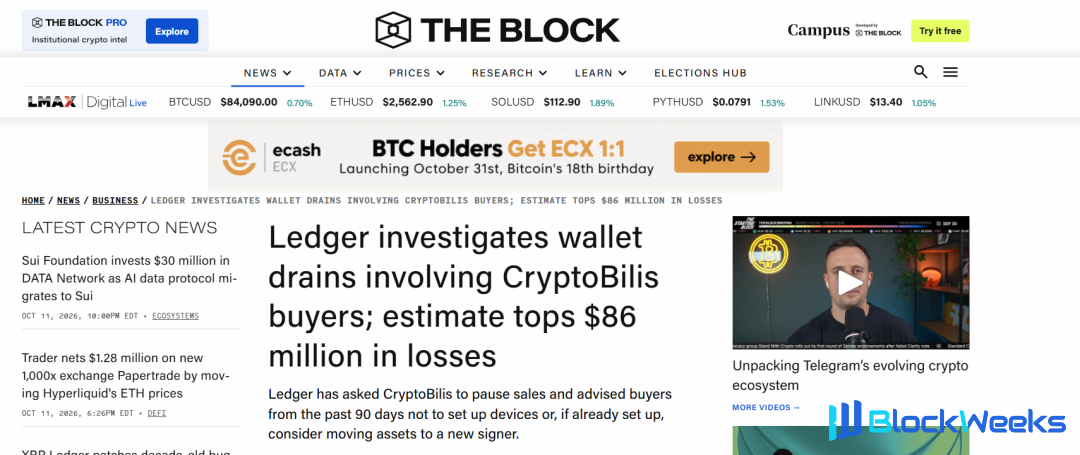




Ledger encontra implantes em dispositivos: como os fabricantes de carteiras respondem à confiança dos usuários?


Ledger encontra implantes em dispositivos: como os fabricantes de carteiras respondem à confiança dos usuários?
O artigo aborda o caso da carteira hardware Ledger: usuários do Sudeste Asiático tiveram ativos roubados após comprarem dispositivos de um revendedor autorizado, a CryptoBilis. A Ledger encontrou implantes de hardware não autorizados nos aparelhos afetados, e estatísticas de terceiros apontam 315 carteiras e cerca de US$ 93,2 milhões envolvidos. Sob a ótica jurídica, discute-se a confiança e a responsabilidade dos fabricantes, incluindo a responsabilidade da marca por canais autorizados, os limites reais e a lacuna entre discurso e prática de recursos como o Genuine Check, e o fato de que a autocustódia de chaves privadas em carteiras não custodiais não isenta o fabricante de responsabilidade, recomendando-se clareza sobre o escopo dos compromissos e suas limitações.
há 2 horas
Regulamentação de stablecoins nos EUA entra em vigor: emissores não podem pagar juros diretamente, mas mecanismos de recompensa em exchanges ainda têm espaço
O artigo analisa a regra final do OCC dos EUA sobre stablecoins no âmbito do GENIUS Act. A norma proíbe que emissores de stablecoins de pagamento paguem juros diretamente aos detentores, mas não manteve a cláusula de presunção de irregularidade para arranjos de recompensa de terceiros, deixando espaço cinzento para mecanismos em exchanges. A regra abrange ativos de reserva, resgate, auditoria, custódia e requisitos de capital, com entrada em vigor prevista para janeiro de 2027. O texto também discute a divergência entre bancos e plataformas cripto sobre rendimentos de stablecoins, apontando que a capacidade de conformidade será decisiva para a competitividade dos emissores — a regulamentação reduz parte das incertezas, mas as controvérsias persistem.
há 2 horas
Análise do balanço da Meta: fluxo de caixa livre fica negativo pela primeira vez, e a aposta bilionária de Zuckerberg em IA segue acelerando
O artigo analisa o balanço da Meta referente ao terceiro trimestre de 2026: receita de US$ 64,6 bilhões, acima do esperado, com o negócio de publicidade crescendo em volume e preço. O assistente de IA Muse conquistou 10 milhões de usuários em um mês e meio, mostrando potencial de monetização. Porém, os investimentos em capital atingiram US$ 34,9 bilhões no trimestre, fazendo o fluxo de caixa livre ficar negativo pela primeira vez desde a abertura de capital, com a projeção anual elevada para US$ 135 a 145 bilhões. A Meta também anunciou novas ações classe C para captar recursos no futuro, reduziu o foco no metaverso e enxugou o quadro de funcionários, apostando tudo em IA. O balanço passou, por ora, mas o retorno desse investimento gigantesco ainda precisa ser comprovado.
há 2 horas
Por que a Bybit ainda não entrou nos EUA? Ideia de parceria com a Interactive Brokers revela mudança na lógica competitiva das exchanges cripto
O artigo analisa por que a Bybit ainda não entrou no mercado americano, apontando que o licenciamento estado por estado pode levar de dois a três anos e que os custos de conformidade regulatória são altos. A Bybit propõe parcerias com instituições financeiras locais, como a Interactive Brokers, para encurtar o ciclo de entrada, mas a parceria não garante licença automática. A competição entre exchanges cripto está migrando das funcionalidades de negociação para a disputa pelo acesso a serviços financeiros, e a Bybit precisa enfrentar plataformas como Coinbase e Robinhood, que já consolidaram hábitos de usuários. O avanço do CLARITY Act é uma variável-chave, mas não deve ser visto como um cronograma garantido. Além disso, o roubo de cerca de US$ 1,5 bilhão da Bybit em fevereiro de 2025 lembra que conformidade e confiança continuam sendo desafios centrais.
há 2 horas
Desconfiança cresce em torno da segurança da Ledger: fabricantes reagem e alerta de confiança nas carteiras hardware é acionado
O ataque à cadeia de suprimentos da Ledger continua gerando repercussão. Todos os casos de roubo divulgados envolvem a revendedora CryptoBilis, que já interrompeu a venda de carteiras hardware. A comunidade identificou mais de 20 revendedores potencialmente de risco, com casos de dispositivos anômalos surgindo na Ásia, América do Sul e Europa — alguns com componentes de hardware não autorizados. A Ledger afirma que seus sistemas e o canal de venda direta não foram afetados e recomenda que usuários transfiram seus ativos e gerem novas seed phrases. Fabricantes como OneKey, SafePal, Trezor, Tangem e imKey reagiram rapidamente, adotando medidas como revogação de autorizações e reforço na verificação. O episódio abala a confiança dos usuários na segurança das carteiras hardware, e o setor encara um teste à segurança da cadeia de suprimentos.
há 2 horas

Google DeepMind e Universidade da Pensilvânia criam detector de texto de IA auditável com precisão quase intacta
O Google DeepMind e a Universidade da Pensilvânia propõem um novo método que usa autoencoders esparsos para transformar detectores de texto de IA de caixa-preta em classificadores de regressão logística com características legíveis por humanos. Baseado em um detector ajustado a partir do Gemma-2-2B, o método aplica SAE às ativações do fluxo residual e rotula características automaticamente, alcançando F1 de 96,8 na mesma distribuição (ante 98,0) e 92,2 fora dela, muito acima da linha de base de caixa-preta de 75,2. Código e modelos estão disponíveis no GitHub. O artigo destaca a importância da auditabilidade em educação, admissões e revisão por pares, e aponta que a qualidade dos rótulos e a escalabilidade entre modelos ainda precisam ser validadas.
há 2 horas

Segurança em cripto: quais são os "pontos cegos de confiança" ainda ignorados?
O artigo parte do recente caso de um chip malicioso implantado em uma carteira física Ledger e reúne uma série de episódios, como a invasão do Brevo, provedor de e-mail da Trezor, o prejuízo de cerca de US$ 388 milhões da Bitget por falhas em produtos de segurança de terceiros e incidentes na infraestrutura da MetaMask. A conclusão é que os riscos dos produtos cripto já não se limitam a chaves privadas e vulnerabilidades de contratos inteligentes: eles se estendem à cadeia de suprimentos, aos serviços de terceiros, às permissões internas e à comunicação com o usuário. O texto reforça que "a chave privada não vazou" não significa fundos seguros e recomenda práticas como privilégio mínimo, separação de funções e verificação por canais oficiais.
há 2 horas

A internet está segura de novo após o pesadelo do PHP? O que você precisa saber
O artigo relata duas vulnerabilidades críticas no PHP, conhecidas como PHP2Shell. O PHP lançou as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 em 21 de outubro para corrigir as falhas, mas os administradores de servidores precisam instalar e reiniciar o PHP para que a correção tenha efeito. O CEO da Cloudflare afirmou ter observado milhões de tentativas de exploração, e a Amazon disse que seus servidores-isca registraram ataques quatro dias antes da divulgação das vulnerabilidades. O BSI alemão e o governo japonês afirmaram não ter confirmado nenhuma invasão bem-sucedida. A PHP Foundation admitiu que já havia sinais de um dos defeitos em 2024 e classificou o atraso na correção como uma "falha estrutural". O artigo destaca que o risco para usuários comuns está principalmente nos sites que visitam, e não em seus dispositivos pessoais.
há 4 horas
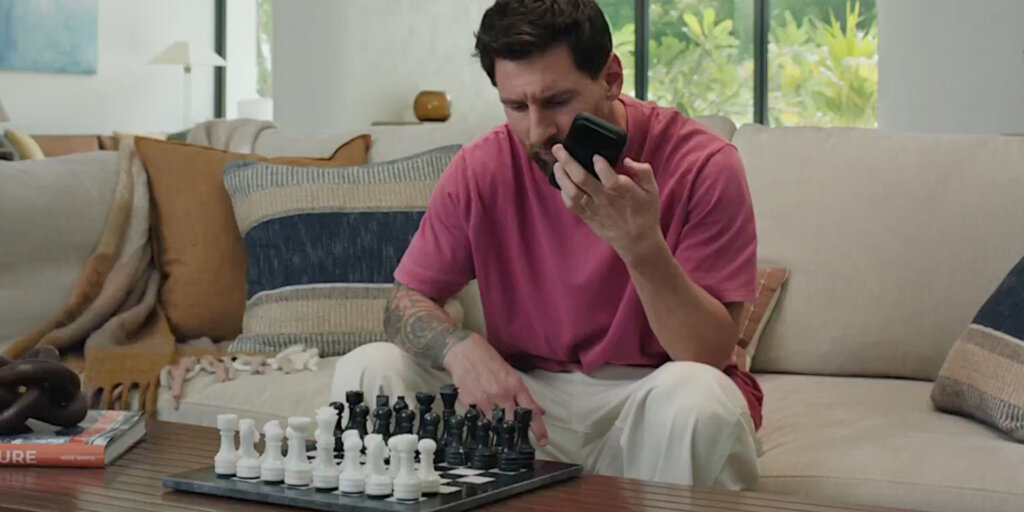
ChatGPT ensina xadrez a Messi — num tabuleiro montado errado e com uma abertura que perde em quatro lances
O artigo relata um erro de montagem do tabuleiro de xadrez no anúncio estrelado por Messi para o ChatGPT: as posições da dama e do rei estavam trocadas, e a abertura "GOAT Horns" sugerida pelo ChatGPT leva a xeque-mate em quatro lances nesse tabuleiro incorreto. Usuários do Reddit apontam que não é a primeira vez que um anúncio da OpenAI erra as peças. O texto discute como a IA é vendida como professora onisciente, mas comete erros básicos, e menciona que o anúncio recebeu cerca de 1,9 milhão de curtidas. NEAR, SOL e TON citados no original são apenas outros conteúdos da página, sem relação com o artigo.
há 5 horas

Zcash lança Zebra 7.0.0 com prazo de atualização da NU7 se aproximando
A Fundação Zcash lançou o Zebra 7.0.0, que dá suporte à atualização da NU7 na mainnet. Os operadores de nós precisam atualizar antes do bloco 3.543.405 (por volta de 5 de novembro) para permanecerem na cadeia de consenso. As versões antigas 6.4.x deixarão de funcionar alguns dias antes da atualização. A NU7 reduz o tempo de bloco de 75 para 25 segundos, mantém o cronograma diário de emissão de ZEC e inclui mecanismos de sustentabilidade da rede e correções de cinco avisos de segurança. A NU7 foi ativada na testnet em 4 de outubro.
 ZECZcashZebraNU7
há 7 horas