Desenvolvedores do Bitcoin renovaram a discussão sobre a segurança de longo prazo da rede em meio ao desenvolvimento da computação quântica ("Q-Day"). O gatilho foi uma entrevista que o CEO da StarkWare, Eli Ben-Sasson, concedeu ao jornalista Pete Rizzo.
Segundo Ben-Sasson, sem a implementação de uma "correção quântica", o Bitcoin perderá sua liderança, e seu valor de mercado entrará em colapso devido às limitações físicas dos sistemas computacionais atuais.
As críticas a essas previsões vieram de Adam Back, o criador do Hashcash, cofundador da Blockstream e um dos criptógrafos mencionados por Satoshi Nakamoto no whitepaper do Bitcoin. Na rede social X, Back descreveu as expectativas de pânico com a frase: "vamos lá, pessoal, não sejam bobos e alarmistas".
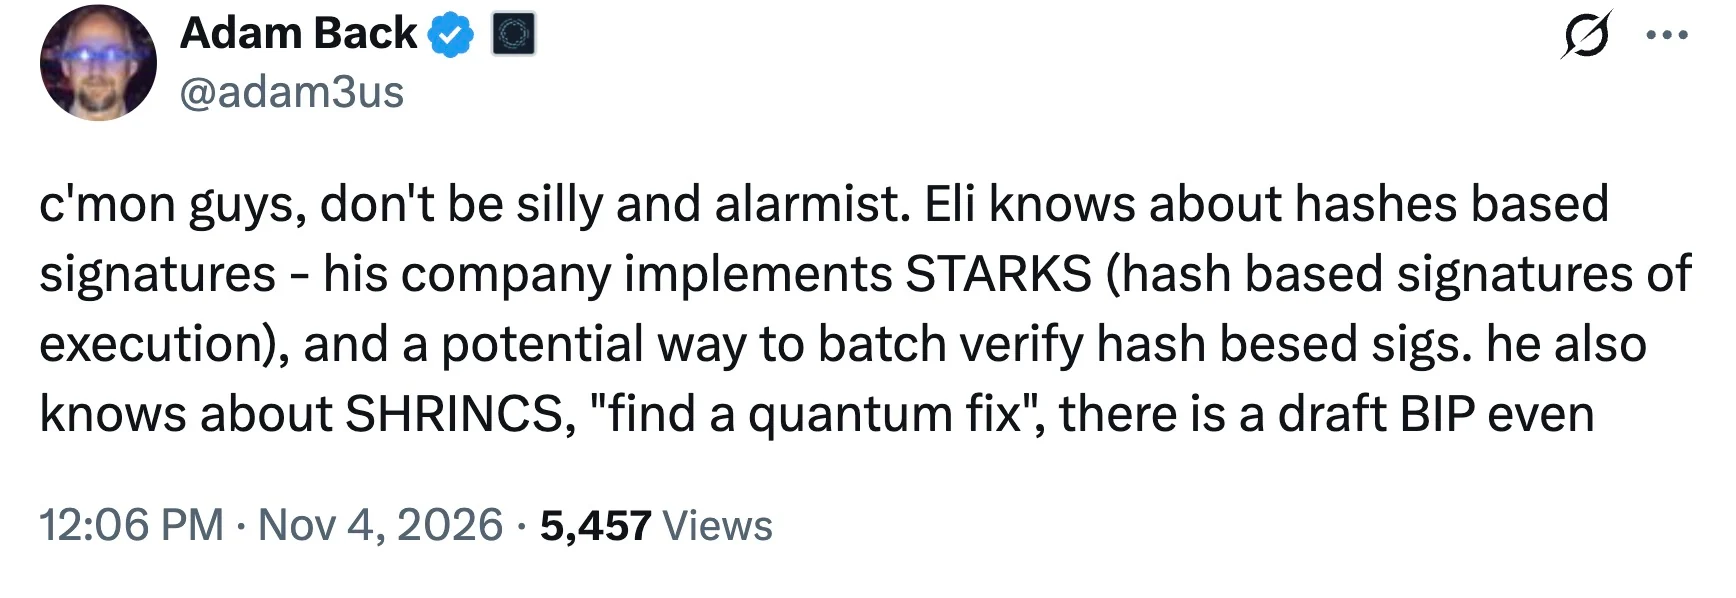
Segundo Back, os riscos são exagerados, uma vez que algoritmos de proteção contra ameaças quânticas já estão na fase de planejamento do protocolo. Ele apontou que a própria empresa de Ben-Sasson, a StarkWare, constrói seus produtos sobre a tecnologia STARK: provas de conhecimento zero que funcionam com funções de hash criptográficas.
Na comunidade técnica do Bitcoin, as funções de hash são consideradas o principal fator de segurança. Segundo modelos teóricos, computadores quânticos executando o algoritmo de Shor são capazes de quebrar a criptografia assimétrica atual da rede (ECDSA e Schnorr).
No entanto, esse método é ineficaz contra funções de hash (incluindo SHA-256). O algoritmo de Grover proporciona aos sistemas quânticos apenas uma aceleração quadrática na busca por força bruta, o que, segundo Back, é totalmente neutralizado pelas configurações de segurança padrão do Bitcoin.
O plano de Back: como o Bitcoin sobreviverá aos supercomputadores quânticos
Como cenário alternativo, o associado de Satoshi Nakamoto citou dados sobre os desenvolvimentos técnicos atuais da comunidade, que, no final de 2026, avançaram para a fase de testes:
Protocolo SHRINCS: Uma assinatura modificada baseada em hash (Shrunken SPHINCS). Segundo os desenvolvedores da Blockstream, eles o otimizaram para os limites de largura de banda do Bitcoin.
Status de implementação: Um rascunho oficial de Proposta de Melhoria do Bitcoin (BIP) foi publicado para revisão. Segundo o roteiro do projeto, a tecnologia está passando por testes de estresse na sidechain Liquid.
Críticos da criptografia pós-quântica frequentemente apontam o volume de dados como o principal problema. As assinaturas resistentes a quantum são mais volumosas do que as chaves Schnorr padrão de 64 bytes, o que, segundo vários pesquisadores, poderia sobrecarregar a blockchain e elevar as taxas.
Back argumenta que a infraestrutura é capaz de escalar por meio da agregação de dados. Segundo sua posição, métodos de verificação em lote e provas de hash STARK tornam possível comprimir milhares de assinaturas em um único pacote compacto. Segundo os defensores dessa abordagem, a solução preservará a velocidade da rede e protegerá sua descentralização.
A discussão atual demonstra a existência de duas visões polares: parte da indústria considera a ameaça quântica um problema urgente, enquanto os desenvolvedores principais do Bitcoin falam de testes planejados da infraestrutura de proteção, que estão ocorrendo em paralelo ao desenvolvimento das capacidades quânticas.