A plataforma de apostas com criptomoedas Gamdom foi alvo do grupo de extorsão cibernética WhiteArmor, que afirma ter acessado mais de 15,4 milhões de contas de usuários e exige US$ 15 milhões em Bitcoin para resolver a suposta violação.
Resumo
- O WhiteArmor afirma ter acessado mais de 15,4 milhões de contas de usuários da Gamdom por meio de uma antiga conta de máquina interna que, segundo alega, manteve privilégios administrativos por anos.
- O grupo de extorsão cibernética exige US$ 15 milhões em Bitcoin e publicou uma amostra contendo 100 registros de contas como evidência de seu suposto acesso.
- O fundador da Gamdom, Felix Romer, contestou a extensão da suposta violação, sustentando que os atacantes acessaram apenas algumas centenas de contas, e não o banco de dados inteiro.
- As alegações seguem uma exploração de hot wallet em 13 de outubro que, segundo relatos, custou à Gamdom entre US$ 3 milhões e US$ 4,2 milhões em criptomoedas.
De acordo com uma publicação de 26 de outubro compartilhada pela conta de monitoramento de segurança cibernética Dark Web Informer, o WhiteArmor afirma possuir todo o banco de dados de usuários da Gamdom, contendo 15.420.003 contas distribuídas em 146 colunas de banco de dados.
O grupo publicou uma amostra contendo 100 registros de contas como evidência de seu suposto acesso, enquanto ameaça o cassino online com uma exigência de resgate multimilionária.
As últimas alegações seguem um ataque separado a uma carteira de criptomoedas no início deste mês que, segundo relatos, custou à Gamdom entre US$ 3 milhões e US$ 4,2 milhões.
WhiteArmor afirma ter acesso a todo o banco de dados de usuários da Gamdom
Em uma mensagem publicada em seu site de vazamentos em 26 de outubro, o WhiteArmor afirmou que obteve acesso aos sistemas da Gamdom por meio de uma antiga conta de máquina interna que manteve privilégios administrativos por anos.
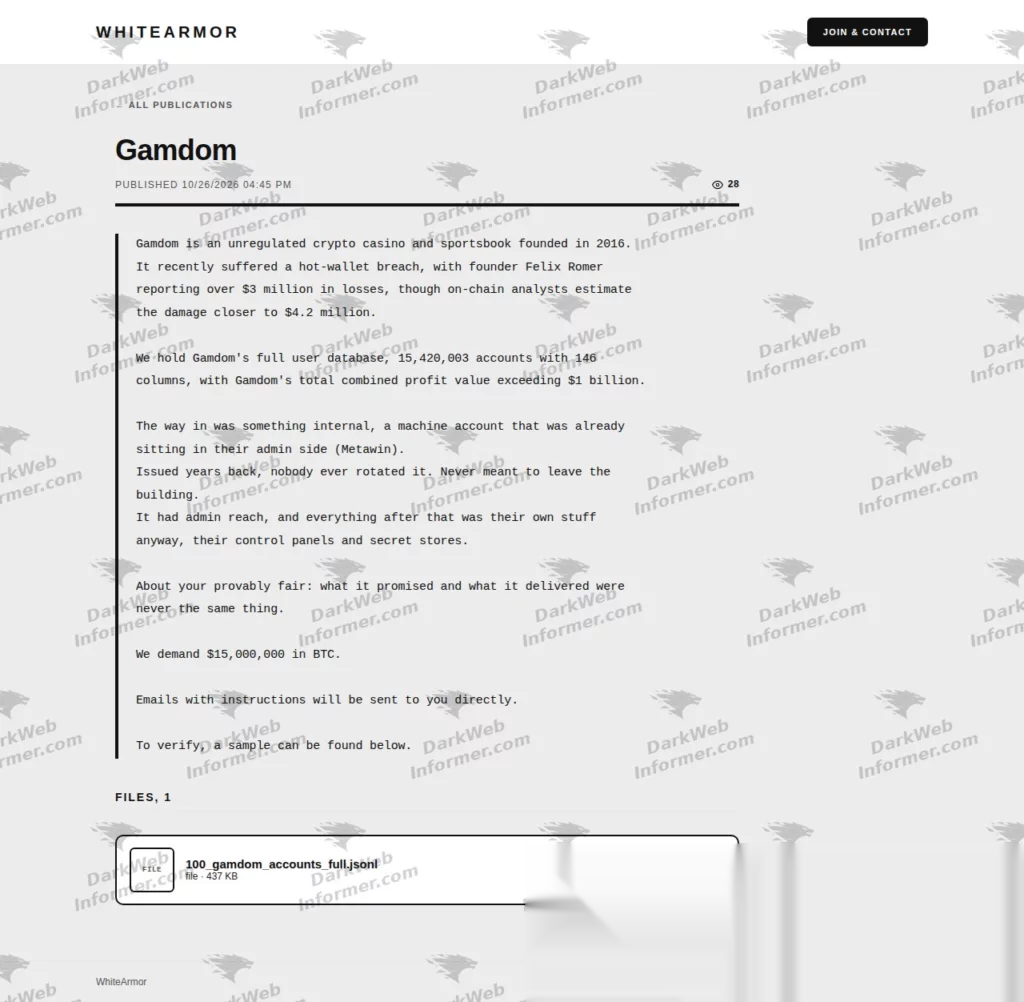
Exigência de resgate do WhiteArmor. Fonte: X/DarkWebInformer
O grupo identificou a conta como pertencente à Metawin, alegando que suas credenciais nunca foram rotacionadas e que ela ainda fornecia acesso a painéis de controle internos e armazenamentos de dados sensíveis.
De acordo com a mensagem, a conta havia sido emitida anos antes, mas permanecia ativa, permitindo que os atacantes se movessem por sistemas que normalmente seriam restritos a administradores.
O WhiteArmor afirma que o banco de dados contém mais de 15,42 milhões de contas e 146 colunas de informações, embora não tenha fornecido um detalhamento público completo dos campos de dados supostamente obtidos.
Os atacantes alegaram ainda que os valores de lucro combinados associados às contas ultrapassavam US$ 1 bilhão, sem explicar como esse número foi calculado ou qual período abrangia.
Como evidência, o grupo publicou um arquivo JSON para download rotulado como contendo 100 contas da Gamdom, com a amostra listada em aproximadamente 437 KB.
A mensagem exige US$ 15 milhões em Bitcoin e afirma que as instruções de pagamento serão entregues diretamente à empresa por e-mail.
O fundador da Gamdom, Felix Romer, contestou a extensão do suposto comprometimento, sustentando que os atacantes não extraíram o banco de dados completo da plataforma.
De acordo com o relato de Romer, o incidente envolveu acesso limitado que afetou algumas centenas de contas, enquanto a empresa desligou os servidores após o ataque anterior para proteger as informações dos clientes.
WhiteArmor surge como um novo grupo de extorsão cibernética
O WhiteArmor é uma operação de extorsão cibernética relativamente nova que começou a aparecer em plataformas de monitoramento de segurança cibernética em outubro de 2026.
Registros de inteligência de ameaças do HackerFeeds mostram que o grupo apareceu pela primeira vez em suas listagens de vítimas rastreadas em 21 de outubro, apenas cinco dias antes de a exigência de resgate do Gamdom ser publicada.
A operação se apresentou como um grupo de roubo de dados e, segundo relatos, vem recrutando hackers e especialistas em segurança por meio de um programa de afiliados.
Seu arranjo anunciado permite que os atacantes participantes retenham 95% dos pagamentos de resgate bem-sucedidos, deixando os 5% restantes para o grupo.
O WhiteArmor assumiu a responsabilidade por invasões envolvendo várias outras empresas, incluindo Whirlpool, J.B. Hunt e LoveSac, embora essas listagens não estabeleçam que as supostas intrusões tenham sido bem-sucedidas.
Gamdom perdeu anteriormente milhões em um hack de carteira cripto
O suposto comprometimento do banco de dados ocorre após um incidente em 13 de outubro envolvendo a carteira quente de criptomoedas do Gamdom, que resultou na perda de vários milhões de dólares em ativos digitais.
Após o incidente, o fundador Felix Romer, segundo relatos, estimou as perdas iniciais em mais de US$ 3 milhões, enquanto analistas de blockchain estimaram que os fundos roubados poderiam valer mais perto de US$ 4,2 milhões.
As carteiras quentes são conectadas à internet para processar transações, o que as torna úteis para saques e outras operações rotineiras, mas as expõe a riscos de segurança diferentes dos do armazenamento offline.
O incidente anterior atraiu a atenção do investigador de blockchain ZachXBT, que posteriormente identificou fundos associados ao exploit do Gamdom enquanto examinava suspeita de atividade de lavagem de criptomoedas.
Como noticiado anteriormente pelo crypto.news, uma investigação de 20 de outubro vinculou os ativos roubados ao FreedomXMR, um serviço de troca de criptomoedas que opera no Hyperliquid Core.
ZachXBT descobriu que mais de 87% dos fundos recebidos pelo serviço estavam associados a suspeita de atividade ilícita, incluindo pagamentos de resgate, exploits, malware e ataques de engenharia social.
Sua investigação rastreou mais de US$ 20 milhões em transações conectadas a incidentes identificados, incluindo o exploit do Gamdom e ataques envolvendo DCENT Wallet, Fetch.ai e Axelar.
O investigador examinou transferências recebidas históricas superiores a US$ 10.000 e identificou mais de 3.000 depósitos de exchange conectados às operações do serviço.