Виробник апаратних гаманців Keystone підтвердив порушення безпеки, внаслідок якого було розкрито імена клієнтів, домашні адреси та деталі покупок, що викликає занепокоєння щодо фішингових шахрайств і фізичних загроз для власників криптовалют.
Резюме
- Keystone підтвердив, що зловмисники отримали інформацію про доставку клієнтів після несанкціонованого доступу до вебсайту.
- Розкриті записи включали імена, контактні дані, адреси, придбані товари та ціни.
- Keystone заявив, що фрази відновлення, приватні ключі, паролі та платіжна інформація не були скомпрометовані.
- Інцидент викликає занепокоєння щодо фішингу та фізичної безпеки, подібне до того, що сталося після зламу Ledger у 2020 році.
- Keystone заблокував несанкціонований доступ і розпочав повідомлення постраждалих клієнтів.
Згідно з повідомленням Keystone від 24 жовтня, компанія виявила несанкціонований доступ до свого офіційного вебсайту 20 жовтня та підтвердила крадіжку три дні потому після перевірки активності інтерфейсу прикладного програмування з Shopify, своїм постачальником послуг електронної комерції.
«Ми повинні вибачитися перед вами», — заявила компанія, визнавши, що клієнти довіряли їй захист своєї особистої інформації.
Keystone підтверджує крадіжку даних клієнтів через злам вебсайту
Keystone заявив, що заблокував несанкціонований доступ, виправив уразливість і розпочав розслідування після підтвердження того, що стороння особа отримала інформацію про доставку клієнтів.
Компанія розпочала надсилання електронних листів постраждалим клієнтам і пообіцяла докладний звіт, що пояснює інцидент.
Однак у своїй початковій заяві компанія не назвала зловмисників, не розкрила кількість постраждалих клієнтів і не вказала, коли саме вперше почався несанкціонований доступ.
Компанія не пояснила, чи використав зловмисник викрадені облікові дані API, уразливість застосунку чи іншу слабкість в інфраструктурі свого вебсайту.
Згадка Keystone про активність API Shopify вказує на інформацію, яку дослідники вивчали під час підтвердження крадіжки. Це не встановлює, що базову платформу Shopify було скомпрометовано.
Shopify надає інфраструктуру онлайн-магазинів і програмні інтерфейси, які дозволяють продавцям і авторизованим застосункам керувати інформацією про клієнтів і замовленнями.
Залежно від наданих дозволів застосунок, підключений до магазину продавця, може отримати доступ до конфіденційних записів. Keystone не розкрив, які облікові дані чи дозволи були задіяні в цьому інциденті.
Чому витік адрес гаманців створює ризики для фізичної безпеки
Хоча Keystone заявив, що криптовалютні облікові дані клієнтів залишилися в безпеці, у своєму повідомленні компанія попередила, що зловмисники можуть зловживати їхніми особистими даними.
Імена та домашні адреси можуть допомогти злочинцям ідентифікувати людей, які придбали апаратні гаманці, а інформація про замовлення може зробити шахрайські повідомлення більш переконливими.
Keystone окремо попередив про шахраїв, які видають себе за компанію через електронну пошту, телефонні дзвінки, текстові повідомлення або фізичну пошту.
Потенційні шахрайства включають фальшиві повернення коштів, заміну пристроїв і запити на виправлення інформації про доставку.
«НІКОЛИ не діліться своєю фразою відновлення або приватними ключами», — попередила компанія, додавши, що клієнти ніколи не повинні вводити фрази відновлення в пристрої, які вони не замовляли.
Розробниця з питань безпеки Тейлор Монахан, відома в мережі як Tay, попередила, що витік інформації про доставку покупців апаратних гаманців може наразити клієнтів на фізичні загрози, включаючи пограбування та викрадення.
Її коментарі привернули увагу до занепокоєнь щодо так званих атак з гайковим ключем, під час яких злочинці використовують погрози або насильство, щоб змусити власників криптовалют надати доступ до своїх активів.
У розкритті інформації Keystone немає підтверджених доказів того, що викрадена інформація вже призвела до фізичних нападів.
Витік даних Ledger у 2020 році показує, як викрадені адреси можуть зберігатися
Інцидент Keystone нагадує витік клієнтської інформації, про який повідомив конкуруючий виробник апаратних гаманців Ledger у липні 2020 року.
Згідно з оригінальним розслідуванням Ledger, зловмисник отримав доступ до частини її бази даних електронної комерції та маркетингу через API-ключ.
Спочатку Ledger виявила приблизно один мільйон скомпрометованих адрес електронної пошти та детальну особисту інформацію, що належала близько 9 500 клієнтам.
Коли викрадена база даних з'явилася публічно в грудні 2020 року, компанія визнала більший масштаб витоку, що охоплював приблизно 272 000 записів, які містили імена, поштові адреси та номери телефонів.
Ledger наполягала на тому, що її апаратні гаманці та приватні ключі клієнтів не були скомпрометовані.
Тим не менш, викрадена інформація стала приводом для занепокоєння, оскільки злочинці могли використовувати ідентифікаційні дані для цілеспрямованих дій проти покупців поза системами компанії.
У квітні 2025 року crypto.news повідомив про шахрайські листи, надіслані клієнтам Ledger. У листах видавали себе за виробника та інструктували одержувачів сканувати QR-коди перед введенням своїх фраз відновлення.
Слідчі не встановили, чи кожен із повідомлених листів походив із бази даних 2020 року.
Нещодавно розслідування безпеки за жовтень 2026 року вивчило потенційно змінені пристрої, розповсюджені через стороннього реселера, що ілюструє окремий ризик, пов'язаний із ланцюгами постачання фізичних гаманців.
Keystone стикається з питаннями щодо масштабу витоку та захисту клієнтів
Колишній генеральний директор Binance Чанпен Чжао відреагував на оголошення Keystone коротким попередженням: «Stay SAFU!»
Блокчейн-коментатор Chain INK поширив список повідомлених інцидентів безпеки апаратних гаманців протягом 2026 року, що охоплював витоки клієнтської інформації, спроби фішингу, програмні недоліки та підозри на втручання в пристрої.
Ці інциденти стосувалися різних методів атак і не повинні вважатися рівнозначними зламами шифрування апаратних гаманців.
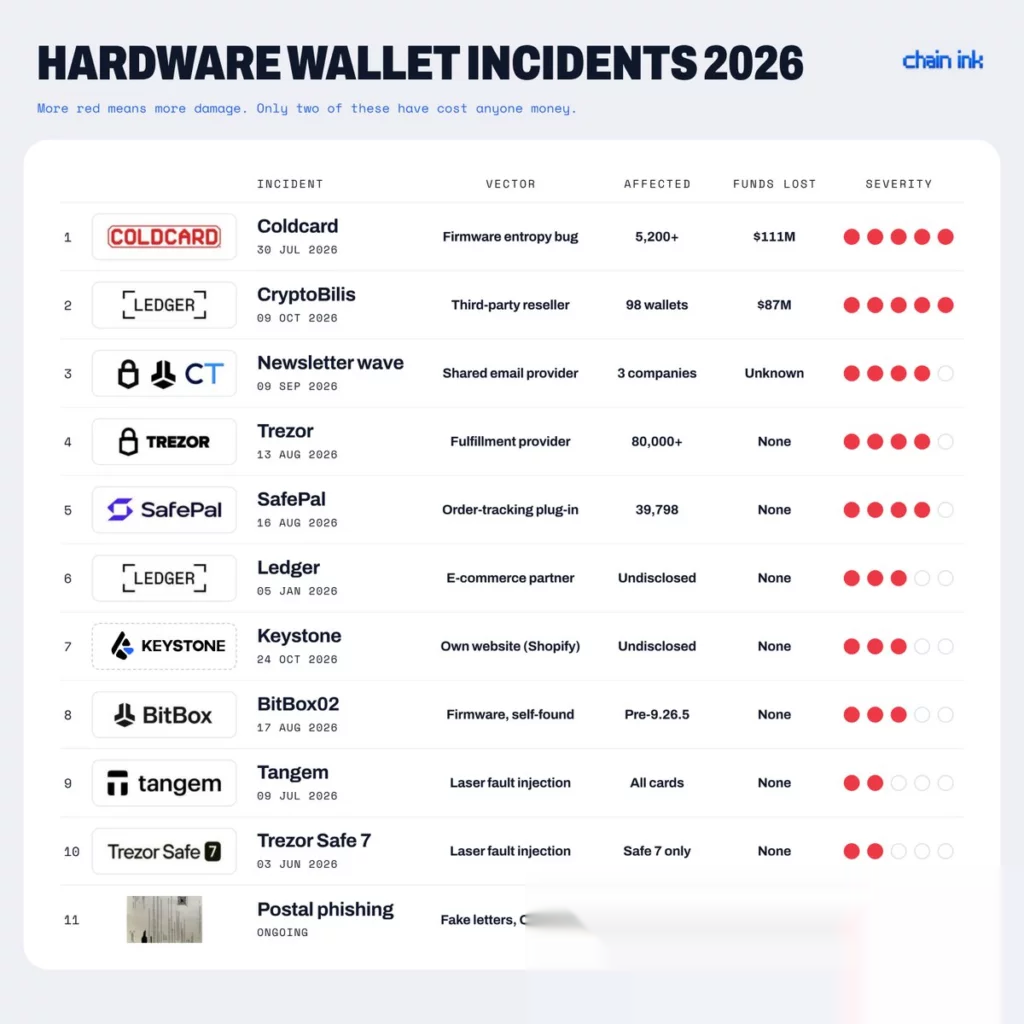
Твердження про те, що чотири виробники гаманців цього року зазнали витоків клієнтських даних, що призвело до розкриття адрес приблизно 120 000 покупців, залишаються неперевіреними щодо окремих розкриттів інформації компаніями.
Keystone не опублікувала кількість клієнтів, географічний розподіл постраждалих замовлень або незалежні результати криміналістичної експертизи.