作者:邵嘉碘
最近,Ledger陷入了一場資產損失風波。部分東南亞用戶反映,從經銷商CryptoBilis購買硬體錢包後,錢包裡的資產被轉走。10月9日,Ledger宣布展開調查,要求這家經銷商暫停銷售和發貨,並提醒近期購買者暫緩設定設備,已設定的用戶考慮遷移資產。
10月10日,Ledger進一步表示,一名受影響用戶的設備裡發現了未經授權的硬體植入物。公司當時稱,已確認案例與該經銷商售出的設備有關,尚未發現其安全基礎設施、系統或服務被入侵的跡象。
Bitquery統計的相關資產轉出涉及315個錢包、約9320萬美元。這是第三方統計,Ledger尚未確認最終損失規模。截至10月12日,設備在哪個環節被改動、植入物與全部損失是否有關,仍在調查中。
不少人選擇硬體錢包,就是希望把資產保管得更穩妥。如今,用戶報告的損失與設備上的異常同時出現,難免讓人擔心。查明攻擊原因需要專業檢測,至於這一發現是否能解釋所有損失,目前還沒有完整結論。對於其他錢包團隊,這起事件已經提出了一個值得討論的問題:用戶信任一款錢包時,究竟在信任哪些環節?
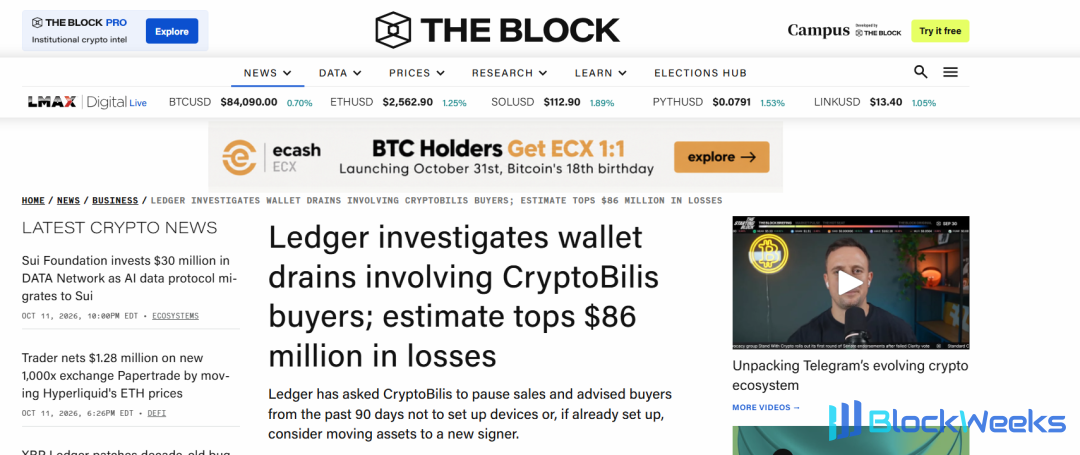
圖源:The Block,2026年10月9日報導。截圖中的金額為早期估算,損失規模仍在核查中。
這起事件讓人不安的地方,是CryptoBilis此前曾在Ledger的官方授權經銷商名單上。用戶去官網查名單、找授權渠道買,已經是在認真避開風險。如今,這條購買路徑也進入了調查範圍。對其他硬體錢包和非託管錢包App來說,值得討論的是:用戶把信任交給品牌時,廠商作出的承諾和承擔的責任,是否說得足夠清楚?
01|「官方授權」帶來的信任,品牌需要認真對待
普通用戶很難了解設備在出廠後經歷了什麼。他們選擇授權經銷商,通常會相信品牌已經對渠道做過篩選。因此,經銷商出了問題,用戶自然也會向品牌尋求解釋和幫助。
比如,一個用戶擔心買到假貨,專門到品牌官網查了經銷商名單,再去名單上的店鋪下單。這家店之所以獲得他的信任,既有店鋪本身的因素,也有品牌推薦的作用。假如設備後來出了問題,他很難接受品牌與賣家互相讓他「去找對方」。這是一種可以理解的用戶反應,法律責任則還需要進一步查明。
品牌與經銷商往往是兩個不同的經營主體,雙方的合同和售後分工,用戶通常看不到。授權包含哪些內容,品牌參與了哪些環節,發生異常後提供什麼幫助,如果對外說得含糊,用戶的期待與雙方實際安排就容易出現差距。
品牌與經銷商之間怎樣管理、怎樣配合,用戶未必關心,但這些安排會影響事故發生後的處理。品牌對渠道有多少管理權限,異常由誰報告,誰聯繫用戶、誰負責售後,最好在合作時就有清楚的約定。
從合同角度看,這類約定的價值,在於減少事故後的爭執。經銷商能否提供購買記錄,品牌能否直接聯繫相關用戶,雙方怎樣配合調查,都會影響事情推進。具體採用什麼渠道管理方式,需要結合業務和安全團隊的判斷;雙方至少應當知道自己答應了什麼、出了問題要配合什麼。
品牌是否承擔責任、承擔多少,需要看設備出了什麼問題、各方做過哪些承諾,以及相關行為和損失的聯繫。但「官方授權」既然參與了用戶的購買決定,品牌就需要認真對待由此產生的信任。
對其他硬體錢包廠商來說,授權關係值得重新審視。官網推薦某個渠道時,用戶會怎樣理解這項推薦?合作期間發生變化,原先的安排還能否發揮作用?這些問題與品牌如何使用「官方授權」四個字有關,也與用戶發生損失後向誰主張權利有關。
02|安全能力有多大,承諾就說到哪裡
Ledger的安全研究團隊Donjon在公開資料裡說明,Genuine Check主要驗證安全晶片的真實性。在原安全晶片保持完整的情況下,一些額外的硬體改動可能無法被識別。這項檢查也無法驗證設備完整的銷售和交付經歷。
對用戶來說,「驗證通過」很容易被理解為「設備安全,可以放心使用」。如果產品實際檢查的範圍更窄,就有必要把這層差別講明白。安全提示是否讓普通用戶看得懂,也是產品承諾的一部分。
這裡的難處在於,技術團隊和普通用戶對同一句話的理解,可能並不一樣。技術人員知道一項檢查驗證的是哪個部件,用戶看到的卻可能只是一個綠色標記。檢查本身完成了既定任務,用戶仍可能高估它提供的保護。產品說明需要照顧到這種理解上的差別。
假如購買頁反覆強調安全,關鍵限制卻只放在用戶很難找到的說明裡,發生爭議時就可能出現兩種說法:廠商認為自己已經解釋過,用戶認為購買和使用時從未被提醒。是否構成誤導、提示是否充分,需要看具體頁面和適用法律。但把限制講得清楚一些,確實有助於減少這種分歧。
非託管錢包App也有類似的問題。「代碼開源」「經過審計」「私鑰由用戶保管」,各自說明了產品的某個特點。用戶可能據此形成更廣泛的安全期待。廠商宣傳時,準確說明這些能力的範圍,有助於減少誤解,也能減少日後的責任爭議。
比如,某款App介紹自己經過安全審計。用戶可能會把這句話理解為今後使用都很安全,而審計通常有對應的對象、版本和範圍。準確交代這些信息,並不會削弱產品已經具備的能力。它讓用戶有機會理解,一份審計報告具體支持了哪些說法。
錢包廠商當然很難保證所有風險都消失。我們更關心的是,對外承諾是否與實際能力相符,重要限制有沒有讓用戶知道。宣傳、安全說明和用戶協議之間的差距越大,出事後越容易圍繞「當初到底承諾了什麼」產生爭議。

圖源:Ledger Donjon官網,2026年10月12日截圖。頁面說明了Genuine Check對額外硬體改動的檢測局限。
03|私鑰由用戶保管,產品和服務仍有各自的責任
非託管錢包通常由用戶掌握私鑰或簽名權限。用戶需要保管好恢復信息,認真核對交易。但用戶仍然依賴廠商提供設備、軟體和頁面信息。如果這些環節出現問題,「我們不保管私鑰」並沒有回答事故原因和責任歸屬。
用戶使用非託管錢包時,可能自己負責簽名,但他看到的交易內容、使用的兌換入口和收到的軟體更新,仍然來自錢包及其合作方。這裡有不同的參與者,也有不同的工作。資產由用戶控制,並沒有讓這些服務關係消失。
舉個例子,用戶在錢包裡使用一項第三方兌換服務,後來發現交易出了問題。用戶需要知道服務由誰提供,錢包參與到哪一步,問題發生在哪個環節。錢包可能只是展示了入口,也可能參與了交易內容的生成和展示;不同情況,對責任判斷的影響會有差別。頁面上的品牌標識和合同裡的「第三方服務」,都需要放回實際過程裡看。
從律師的角度,產品承諾、風險說明、合作合同和用戶協議,是討論這些問題的重要材料。它們能夠幫助還原各方約定,但還要與實際交付的產品和服務對照。一個籠統的「非託管」標籤,很難說明全部關係。
事故後的溝通也會影響用戶能否繼續信任產品。調查尚未結束時,廠商可以說明目前掌握的事實、正在處理的問題,以及用戶能從哪裡獲得幫助。對於自己尚未確定的內容,留下必要的餘地,比倉促保證「沒有問題」更穩妥。
暫停某個渠道、協助調查或提供替換設備,都是事故處理中的具體措施。賠償責任還需要根據調查結果和各方約定判斷。追回資產能否成功,則還涉及資金去向和相關機構的權限。用戶需要知道當前能獲得哪些支持,後續又如何處理自己的訴求。
曼昆律師小結
Ledger事件的技術原因,有待專業團隊查明。作為律師,我們更關注用戶信任與各方承諾之間的關係:官網上的授權、頁面裡的安全說明、協議裡的責任安排,是否能與用戶實際獲得的產品和服務對應起來。
其他錢包團隊可以從這個角度重新看一遍自己的業務。用戶自己掌握資產,需要承擔相應的保管責任;廠商提供什麼、承諾什麼,也值得講清楚。各方對這些事情有較為一致的理解,平時有助於減少誤解,出了問題也更容易討論下一步該怎麼辦。





