隨著量子計算(「Q-Day」)的發展,比特幣開發者重新展開了關於網絡長期安全性的討論。導火線是 StarkWare 執行長 Eli Ben-Sasson 接受記者 Pete Rizzo 採訪時的一番言論。
根據 Ben-Sasson 的說法,若不實施「量子修復」,比特幣將失去其領導地位,而其市值將因當前計算系統的物理限制而崩潰。
對這些預測的批評來自 Hashcash 的創造者、Blockstream 的共同創辦人,以及中本聰在比特幣白皮書中提及的密碼學家之一 Adam Back。在社交網絡 X 上,Back 用這句話形容那些恐慌性的預期:「拜託各位,別犯傻、別危言聳聽。」
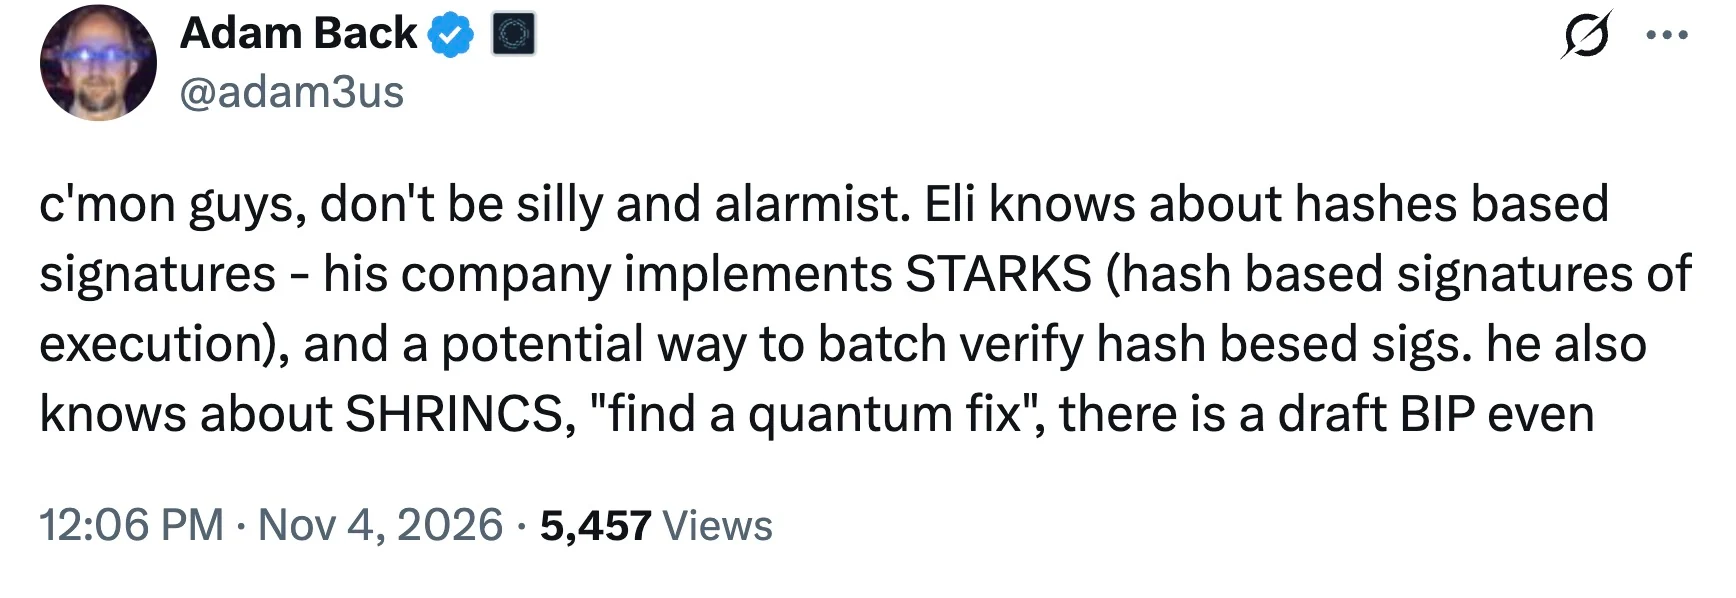
根據 Back 的說法,風險被誇大了,因為防範量子威脅的演算法已處於協議規劃階段。他指出,Ben-Sasson 自己的公司 StarkWare 正是基於 STARK 技術構建其產品:即在密碼學雜湊函數上運行的零知識證明。
在比特幣技術社群中,雜湊函數被視為主要的安全因素。根據理論模型,運行 Shor 演算法的量子電腦能夠破解網絡當前的不對稱密碼學(ECDSA 和 Schnorr)。
然而,該方法對雜湊函數(包括 SHA-256)無效。Grover 演算法僅能為量子系統在暴力搜尋中帶來二次加速,而根據 Back 的說法,這完全被比特幣的標準安全設定所抵消。
Back 的計畫:比特幣將如何挺過量子超級電腦
作為另一種情境,中本聰的夥伴引用了社群當前技術發展的數據,這些發展到 2026 年底已進入測試階段:
SHRINCS 協議:一種改良的基於雜湊的簽章(Shrunken SPHINCS)。根據 Blockstream 開發者的說法,他們針對比特幣的頻寬限制對其進行了優化。
實施狀態:一份官方的比特幣改進提案(BIP)草案已發布供審閱。根據該項目的路線圖,該技術正在 Liquid 側鏈上進行壓力測試。
後量子密碼學的批評者常將數據量列為主要問題。抗量子簽章比標準的 64 位元組 Schnorr 金鑰更為龐大,根據一些研究人员的說法,這可能使區塊鏈超載並推高手續費。
Back 主張,該基礎設施能夠透過數據聚合來擴展。根據他的立場,批次驗證方法和 STARK 雜湊證明使得將數千個簽章壓縮成一個緊湊的資料包成為可能。根據此一取徑的支持者說法,該解決方案將維持網絡的速度並保護其去中心化。
當前的討論顯示存在兩種極端觀點:部分業界人士認為量子威脅是迫在眉睫的問題,而比特幣核心開發者則談及防護基礎設施的計畫性測試,該測試正與量子能力的發展並行推進。