Los ataques de manipulación de precios DeFi han alcanzado un nuevo máximo anual reportado en 2026, exponiendo debilidades persistentes en la forma en que los protocolos financieros descentralizados valoran los activos, gestionan las garantías y responden a condiciones de mercado anormales. Según los datos de DefiLlama citados por RootData y otras publicaciones del sector, se habían registrado 43 incidentes de manipulación de precios hasta el 21 de octubre, superando el máximo anual completo anterior de 27 incidentes en 2022. Las pérdidas reportadas asociadas con los incidentes de 2026 totalizaron aproximadamente $199 millones, aunque su distribución revela un panorama de seguridad más complejo que el que sugiere el recuento principal.
Un incidente relacionado con Tectonic representó aproximadamente $124,5 millones, o el 62,6% del total reportado. Entre los 42 incidentes restantes, 32 produjeron pérdidas individuales inferiores a $1 millón. Esta concentración indica que la frecuencia de los exploits y el daño financiero agregado son medidas distintas del riesgo de un protocolo. Un número creciente de incidentes no significa necesariamente que el ataque promedio se haya vuelto más dañino, mientras que un único fallo grave puede dominar las cifras anuales de pérdidas de la industria.
La pregunta más importante es por qué las vulnerabilidades relacionadas con los precios siguen afectando a las finanzas descentralizadas a pesar de los avances en la auditoría de contratos inteligentes y la monitorización de seguridad. Comprender la tendencia requiere examinar cómo los precios de mercado entran en los sistemas de préstamos, garantías y contabilidad de tokens, y por qué las transacciones técnicamente válidas aún pueden producir resultados económicamente destructivos.
Puntos clave
- DeFi registró 43 incidentes reportados de manipulación de precios hasta el 21 de octubre de 2026, en comparación con 27 durante todo el año 2022.
- Las pérdidas asociadas alcanzaron aproximadamente $199 millones, y un incidente de Tectonic representó alrededor del 62,6% del total.
- Treinta y dos de los otros 42 incidentes implicaron pérdidas inferiores a $1 millón, lo que demuestra la importancia de distinguir la frecuencia de los ataques de su gravedad.
- Los riesgos de manipulación de precios se extienden más allá de los fallos convencionales de los oráculos hacia la valoración de garantías, las suposiciones de liquidez y la contabilidad de participaciones de tokens.
- Una seguridad DeFi eficaz requiere pruebas de estrés económicas junto con auditorías de contratos inteligentes y monitorización de transacciones.
Los ataques de manipulación de precios DeFi alcanzan un nuevo máximo
El aumento de los ataques de manipulación de precios DeFi ilustra cómo las vulnerabilidades relacionadas con los datos de mercado y la valoración de activos siguen siendo relevantes a medida que las finanzas descentralizadas se vuelven técnicamente más sofisticadas. Las cifras reportadas por DefiLlama indican que el número de incidentes alcanzó 43 hasta el 21 de octubre de 2026, superando los 27 registrados durante todo el año 2022. La comparación establece un recuento de incidentes reportados más alto, aunque los períodos de observación difieren: la cifra de 2026 cubre solo el año hasta el 21 de octubre, mientras que la cifra anterior representa un año calendario completo. Por lo tanto, el aumento es significativo como recuento reportado, pero no debe interpretarse automáticamente como un cambio medido con precisión en la probabilidad de ataque. Los cambios en el número de protocolos activos, la exposición de capital, el descubrimiento de incidentes y las prácticas de clasificación también pueden influir en cuántos eventos aparecen en las bases de datos de seguridad.
La clasificación de estos incidentes es particularmente importante. La base de datos de exploits de DefiLlama distingue entre categorías como Manipulación de Oráculos, Contabilidad de Tokens y Participaciones, y otras debilidades técnicas. Una descripción amplia de la manipulación de precios puede incluir eventos que involucran precios de negociación artificialmente distorsionados, entradas de precios poco fiables, errores de valoración de garantías o interacciones entre mecanismos contables y cambios temporales en la liquidez. Estos mecanismos están relacionados pero no son idénticos. Algunos ataques influyen directamente en las referencias de precios utilizadas por los protocolos de préstamos, mientras que otros explotan la lógica de valoración de participaciones o de contabilidad de activos sin requerir que se comprometa un oráculo externo convencional. Por lo tanto, la cifra reportada de 43 incidentes debe interpretarse dentro del alcance de la clasificación de la fuente, en lugar de presentarse como prueba de que los 43 ataques involucraron la misma técnica.
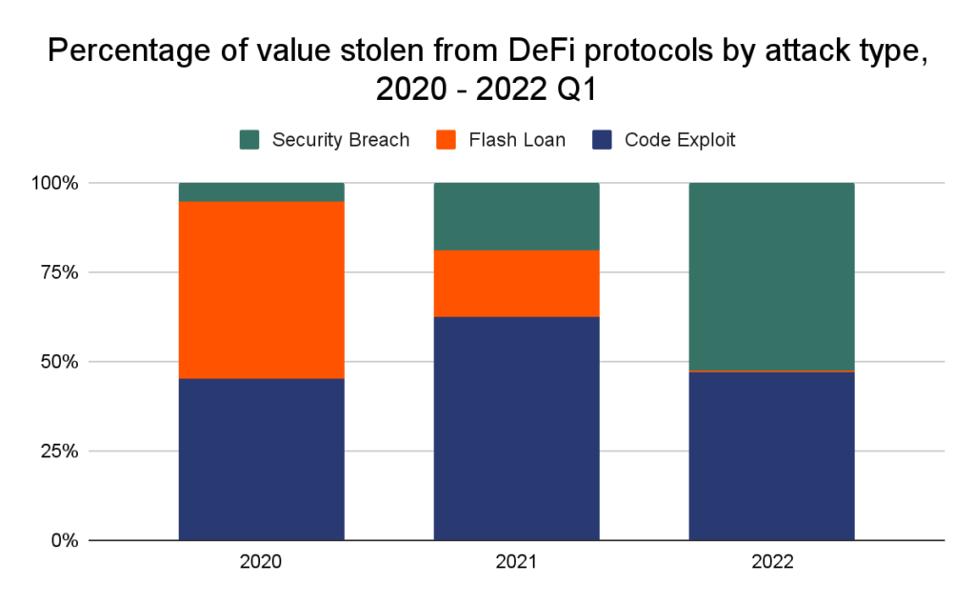
Figura 1. Incidentes reportados de manipulación de precios DeFi: 27 en todo el año 2022 frente a 43 desde el 1 de enero hasta el 21 de octubre de 2026. Basado en las cifras de DefiLlama reportadas por RootData el 25 de octubre de 2026. Los períodos no son idénticos.
¿Por qué aumentan los ataques de manipulación de precios?
Los protocolos DeFi con frecuencia dependen de precios externos o de valoraciones calculadas internamente para determinar los requisitos de garantía, los límites de préstamo, la elegibilidad para liquidación y el valor de las participaciones tokenizadas. Estas dependencias crean oportunidades de explotación económica cuando los datos de mercado pueden influirse a un costo menor que el valor que un atacante puede extraer del protocolo. La liquidez escasa, la propiedad concentrada de tokens y los mecanismos de valoración insuficientemente protegidos pueden aumentar la sensibilidad de una aplicación financiera a transacciones anómalas. Los préstamos flash pueden aumentar aún más la cantidad de capital disponible dentro de una sola transacción, permitiendo movimientos temporales de liquidez o distorsiones de precios sin requerir que un atacante mantenga ese capital durante un período prolongado. Sin embargo, los préstamos flash son herramientas de financiamiento y no vulnerabilidades en sí mismas; una explotación generalmente depende de una debilidad separada en la forma en que el protocolo afectado interpreta o actúa sobre las condiciones del mercado.
Un mayor número de incidentes también puede reflejar la expansión y complejidad del ecosistema DeFi. Las aplicaciones de préstamo interactúan cada vez más con pools de liquidez, tokens de bóveda, derivados y otros productos financieros componibles, creando dependencias que son difíciles de evaluar de forma independiente. Un protocolo puede comportarse como sus desarrolladores pretendían en condiciones ordinarias y, sin embargo, volverse económicamente vulnerable cuando varios sistemas conectados reaccionan a cambios inusuales de liquidez al mismo tiempo. Esta es la razón por la cual la corrección del código no establece necesariamente la seguridad económica. La frecuencia de los ataques puede aumentar incluso cuando muchas explotaciones individuales son relativamente pequeñas, porque una gama más amplia de aplicaciones expone más combinaciones de supuestos de precios, contabilidad y garantías al comportamiento adversario del mercado.
Por qué 43 ataques no produjeron pérdidas récord
La distribución de pérdidas reportada proporciona una perspectiva diferente del recuento de incidentes. De los aproximadamente $199 millones atribuidos a los 43 ataques, el incidente de Tectonic por sí solo representó alrededor de $124,5 millones, dejando aproximadamente $74,5 millones asociados con los otros 42 eventos. Esto significa que aproximadamente el 62,6% del total se concentró en un solo caso. Además, 32 de los incidentes restantes supuestamente generaron pérdidas inferiores a $1 millón cada uno. Los datos no indican que todos los ataques fueran comparables en complejidad técnica ni que la explotación promedio causara daños excepcionalmente grandes. En cambio, muestran una distribución muy desigual en la que eventos más pequeños relativamente frecuentes coexisten con pérdidas ocasionales lo suficientemente grandes como para dominar las estadísticas agregadas.
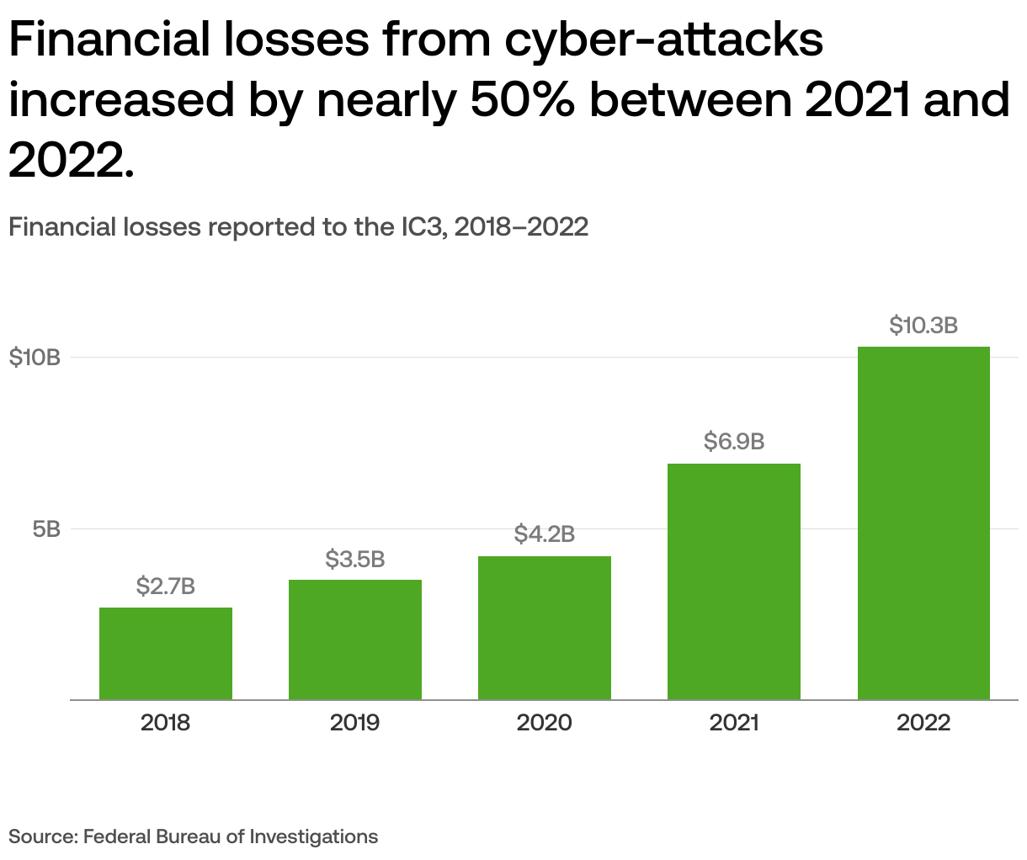
Figura 2. Distribución aproximada de $199 millones en pérdidas reportadas de 2026: $124,5 millones atribuidos a Tectonic y $74,5 millones a los incidentes restantes. Los montos están redondeados y se basan en el mismo conjunto de datos reportado.
La concentración también complica las comparaciones entre años. Un total anual puede aumentar bruscamente debido a una explotación excepcional incluso cuando otros incidentes se vuelven menos dañinos, mientras que un recuento récord de incidentes puede ocurrir durante un año en el que las pérdidas agregadas se mantienen por debajo de máximos anteriores. Esto hace inapropiado usar indistintamente el recuento de ataques, las pérdidas totales y la pérdida promedio. Cada medida describe una parte diferente del entorno de seguridad. La frecuencia indica con qué frecuencia se han explotado debilidades identificadas, las pérdidas totales describen el daño económico capturado por el conjunto de datos, y la concentración revela cuánto depende el resultado de un pequeño número de resultados extremos. Una evaluación integral del riesgo también debería considerar el capital expuesto por los protocolos afectados, cualquier recuperación posterior y si las pérdidas reportadas representan transferencias brutas, daños no recuperados o estimaciones que puedan revisarse posteriormente.
El caso de Tectonic merece especial cuidado porque su clasificación reportada involucra contabilidad de tokens y participaciones en lugar de un ejemplo directo de manipulación de precios spot. Agrupar tal incidente con explotaciones más amplias relacionadas con precios puede ser razonable bajo una metodología analítica claramente definida, pero no debería describirse como un ataque ordinario de manipulación de oráculos sin verificar el mecanismo técnico. La presencia de una gran pérdida relacionada con la contabilidad en el mismo total reportado resalta la importancia de definir qué riesgos se están comparando. También sugiere que el fallo de la lógica de valoración financiera puede ser más trascendente que una distorsión de precios temporal aislada, particularmente cuando los supuestos contables influyen en la cantidad de activos que los usuarios tienen permitido retirar o pedir prestados.
Cómo la manipulación de precios se convierte en pérdidas para el protocolo
La manipulación de precios se vuelve económicamente destructiva cuando un protocolo convierte una valoración poco fiable en una acción financiera que beneficia al atacante. En el préstamo descentralizado, los precios de los activos determinan cuánta garantía debe aportar un prestatario y qué tamaño de préstamo puede respaldarse con esa garantía. Si el sistema acepta una valoración de garantía inflada, puede autorizar un endeudamiento que supere el valor de mercado sostenible del activo. El desequilibrio resultante puede dejar expuestos a los prestamistas o proveedores de liquidez cuando la garantía acabe valorándose más cerca de su precio real de equilibrio de mercado. El problema no es simplemente que un precio se moviera bruscamente, ya que los mercados financieros experimentan regularmente volatilidad legítima. Es que el protocolo confió en una valoración que era insuficientemente resistente a la manipulación o inadecuada para el tamaño de la transacción involucrada.
El diseño del oráculo es una posible fuente de esta debilidad, pero la cuestión más amplia concierne a la relación entre el descubrimiento de precios y las restricciones financieras. Los precios al contado extraídos de pools de liquidez poco profundos pueden verse influidos de forma desproporcionada por transacciones temporales, mientras que ciertas medias ponderadas por tiempo pueden seguir expuestas cuando la manipulación persiste el tiempo suficiente o cuando el mercado subyacente es inusualmente ilíquido. Otros sistemas pueden depender de tipos de cambio calculados internamente para participaciones de bóvedas, tokens de proveedores de liquidez o representaciones de garantía. Si estos cálculos no tienen en cuenta adecuadamente las transferencias directas de tokens, los cambios de reservas o la oferta de participaciones, un protocolo puede producir valores de activos engañosos incluso cuando los contratos inteligentes subyacentes se ejecutan según sus instrucciones programadas. La seguridad depende, por tanto, de si los supuestos económicos codificados en el protocolo siguen siendo válidos en condiciones adversarias, y no únicamente de si sus funciones operan sin errores de codificación.
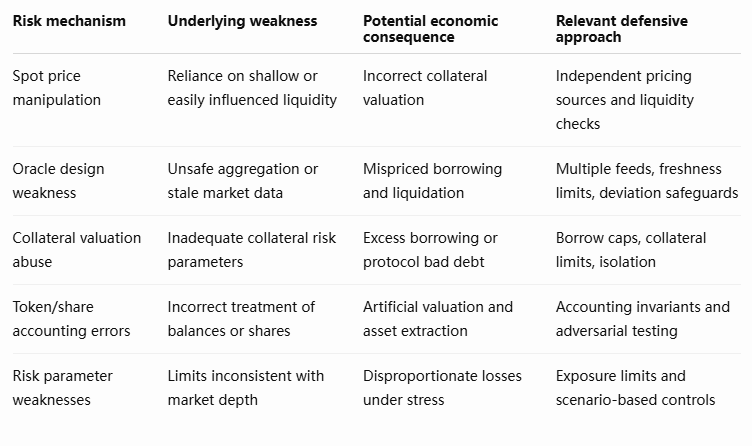
Estas categorías de riesgo no deben entenderse como intercambiables ni como solucionables mediante un único mecanismo. Un oráculo externo robusto puede reducir la exposición a ciertos ataques de precio al contado mientras hace poco para prevenir un error interno de contabilidad de bóvedas. De forma similar, límites de préstamo más estrictos pueden limitar el daño asociado a una valoración incorrecta de la garantía sin corregir la valoración defectuosa en sí misma. El diseño defensivo requiere una evaluación por capas de los activos involucrados, la liquidez disponible para respaldar sus precios, las condiciones bajo las cuales se puede pedir prestado contra ellos y las reglas contables que determinan los derechos sobre los fondos subyacentes. El objetivo es evitar que condiciones de mercado temporales o artificiales generen obligaciones financieras desproporcionadas e irreversibles.
¿Qué debería medir la gestión de riesgos de DeFi?
El análisis de seguridad de DeFi ha enfatizado tradicionalmente las auditorías de contratos inteligentes, las vulnerabilidades de codificación identificadas y el valor total perdido en incidentes de alto perfil. Estos siguen siendo indicadores importantes, pero el aumento de los ataques relacionados con precios reportados sugiere que la gestión de riesgos de los protocolos debería prestar mayor atención a la exposición económica. Las plataformas de préstamo necesitan comprender no solo si sus precios de oráculo son técnicamente precisos en condiciones ordinarias, sino también si los mercados subyacentes contienen suficiente liquidez para respaldar las valoraciones de garantía utilizadas en las transacciones financieras. Los parámetros de riesgo deberían reflejar la posibilidad de dislocaciones abruptas de precios, tenedores concentrados y cambios correlacionados entre activos relacionados. Los protocolos que dependen de participaciones de bóvedas o garantías tokenizadas deben además probar cómo se comportan los cálculos contables cuando los saldos cambian de formas que difieren de los depósitos, retiros o transferencias normales.
El riesgo de explotación económica también varía según la escala y el diseño del protocolo. Un protocolo relativamente pequeño puede experimentar ataques frecuentes pero pérdidas financieras absolutas limitadas porque el capital disponible es modesto. Una plataforma de préstamo más grande puede enfrentar incidentes menos frecuentes pero sufrir una pérdida mucho mayor cuando falla un supuesto central de garantía o contabilidad. En consecuencia, los paneles de seguridad deberían distinguir la frecuencia de incidentes, la gravedad de las pérdidas, la concentración de la exposición, la liquidez de los activos y la recuperabilidad. Monitorear la cantidad de capital en riesgo en relación con la liquidez de mercado disponible puede proporcionar una advertencia anticipada más útil que observar únicamente los totales históricos de explotación. Las pruebas de estrés continuas, los estándares de listado conservadores, la validación de precios independiente y la detección de anomalías a nivel de transacción pueden mejorar la resiliencia, aunque ninguno puede eliminar todas las formas de riesgo económico.
La industria también necesita estándares de clasificación consistentes. Tratar cada exploit asistido por préstamos flash como un evento de manipulación de precios oscurece las diferencias entre la distorsión temporal del mercado, la contabilidad defectuosa, el abuso de acceso privilegiado y otras vulnerabilidades. La notificación más detallada de incidentes puede ayudar a los desarrolladores a identificar mecanismos de fallo recurrentes y evaluar si los cambios defensivos son efectivos. Por ejemplo, MEXC News ha documentado el exploit de Makina que involucra manipulación de oráculos y valoración de activos, ilustrando cómo las dependencias de información de liquidez externa pueden crear consecuencias financieras cuando los supuestos de valoración fallan. Tales casos son más informativos cuando el mecanismo de valoración afectado y la exposición económica resultante se separan claramente de la categoría más amplia de hackeos de DeFi.
Perspectiva de MEXC: La frecuencia de ataques es una advertencia estructural
El aumento de incidentes reportados sugiere que las finanzas descentralizadas deberían evaluar cada vez más la seguridad económica como una disciplina distinta junto a la seguridad del software. Los contratos inteligentes pueden ejecutar transacciones exactamente como están escritas y aun así permitir resultados económicamente dañinos cuando los precios, los límites de garantía o los cálculos de participaciones dependen de supuestos que fallan en condiciones extremas. Esto hace que la calidad del diseño financiero sea cada vez más importante a medida que las aplicaciones DeFi se interconectan más. Los nuevos productos introducen interacciones adicionales entre mercados de préstamo, pools de liquidez, derivados y activos tokenizados, creando oportunidades tanto para una eficiencia de capital legítima como para una transmisión inesperada de riesgos.
La concentración de las pérdidas indica además que el desempeño en seguridad no puede resumirse mediante una sola cifra titular. Los incidentes menores frecuentes pueden revelar debilidades persistentes en una amplia gama de aplicaciones, mientras que las pérdidas extremas identifican sistemas donde valoraciones defectuosas pueden afectar capital sustancial. Desde una perspectiva de estructura de mercado, la pregunta más relevante es si los protocolos DeFi están mejorando su capacidad para limitar las consecuencias financieras de entradas anómalas. Políticas de garantía más conservadoras, una valoración mejor ajustada por liquidez, invariantes contables más sólidos y un monitoreo de riesgos independiente podrían reducir el daño potencial incluso si los intentos de manipulación siguen siendo comunes. La credibilidad a largo plazo de DeFi dependerá de demostrar resiliencia en condiciones económicas adversas, no meramente de aumentar el número de auditorías de seguridad completadas.
Más ataques exponen riesgos más allá de las pérdidas titulares
El aumento a 43 incidentes reportados de manipulación de precios en DeFi en 2026 proporciona evidencia de que las vulnerabilidades económicas siguen siendo generalizadas en las aplicaciones financieras descentralizadas. La comparación con 27 incidentes en 2022 ilustra un aumento notable en el recuento anual registrado, pero los datos de pérdidas asociados revelan por qué el desempeño en seguridad no puede entenderse solo mediante la frecuencia. Aproximadamente 199 millones de dólares en pérdidas reportadas se concentraron en gran medida en un solo incidente, mientras que muchos otros eventos involucraron cantidades sustancialmente menores. Esta combinación sugiere que la industria enfrenta tanto debilidades localizadas recurrentes como fallos ocasionales capaces de causar daños desproporcionados.
Los ataques de manipulación de precios en DeFi también exponen un desafío más amplio en el diseño de servicios financieros basados en blockchain. Los préstamos, la gestión de garantías, las bóvedas tokenizadas y los sistemas de liquidez descentralizados dependen de supuestos financieros que pueden volverse poco fiables en condiciones adversarias. Incluso cuando el código del contrato inteligente se ejecuta correctamente, referencias de precios débiles, permisos de garantía excesivos o relaciones contables incorrectas pueden permitir la extracción de valor económico. Por lo tanto, las medidas de protección más importantes van más allá de las auditorías de código convencionales e incluyen pruebas de estrés, límites de riesgo conservadores, valoraciones conscientes de la liquidez y sistemas de monitoreo diseñados para detectar comportamiento financiero anómalo.
El análisis futuro debería priorizar los cambios en la frecuencia de incidentes en relación con el número de protocolos activos, las pérdidas ajustadas por exposición de capital, la concentración entre los eventos más grandes y las mejoras en la clasificación de los mecanismos de ataque. Los investigadores también deberían rastrear si los sistemas de oráculos actualizados, las restricciones de garantía y las salvaguardas contables reducen de manera medible las pérdidas en condiciones de mercado comparables. Dicha evidencia proporcionaría una base más sólida para evaluar el progreso en seguridad que los recuentos absolutos de incidentes por sí solos.
La lección central de 2026 no es simplemente que los ataques a DeFi se han vuelto más frecuentes. Es que la seguridad del protocolo debe evaluarse a través de las consecuencias económicas de entradas anómalas del mercado, con especial atención a los fallos poco frecuentes capaces de superar las salvaguardas financieras ordinarias. La capacidad de la industria para gestionar ese riesgo será un determinante importante de su credibilidad financiera a largo plazo.
Fuentes
DefiLlama — Base de datos de hackeos y exploits:
https://defillama.com/hacks
RootData — 43 ataques de manipulación de precios en DeFi en 2026, 25 de octubre de 2026:
https://www.rootdata.com/news/801504
BlockBeats — Estadísticas de ataques de manipulación de precios en DeFi:
https://en.theblockbeats.news/flash/373610
Descargo de responsabilidad: Este artículo es solo para referencia y no constituye asesoramiento de inversión. El mercado de criptomonedas es altamente volátil. Tome decisiones con cautela según sus circunstancias individuales.