Les attaques par manipulation des prix DeFi price ont atteint un nouveau record annuel signalé en 2026, exposant des faiblesses persistantes dans la manière dont les protocoles financiers décentralisés évaluent les actifs, gèrent les garanties et réagissent aux conditions de marché anormales. Selon les data de DefiLlama citées par RootData et d'autres publications du secteur, 43 incidents de manipulation de prix avaient été enregistrés au 21 octobre, dépassant the précédent record annuel complet de 27 incidents en 2022. Les pertes signalées associées aux incidents de 2026 totalisaient environ 199 millions de dollars, bien que leur répartition révèle une image de sécurité plus complexe que ne le suggère le nombre de titres.
Un incident impliquant Tectonic représentait environ 124,5 millions de dollars, soit 62,6 % du total signalé. Parmi les 42 autres incidents, 32 ont produit des pertes individuelles inférieures à 1 million de dollars. Cette concentration indique que la fréquence des exploits et les dommages financiers agrégés sont des mesures distinctes du risque des protocoles. Un nombre croissant d'incidents ne signifie pas nécessairement que l'attaque moyenne est devenue plus dommageable, tandis qu'une seule défaillance grave peut dominer les chiffres annuels de pertes du secteur.
La question plus importante est de savoir pourquoi les vulnérabilités liées aux prix continuent d'affecter la finance décentralisée malgré les progrès en matière d'audit des contrats intelligents et de surveillance de la sécurité. Comprendre cette tendance nécessite d'examiner comment les prix du marché entrent dans les systèmes de prêt, de garantie et de comptabilisation des jetons—et pourquoi des transactions techniquement valides peuvent encore produire des résultats économiquement destructeurs.
Points clés à retenir
- La DeFi a enregistré 43 incidents de manipulation de prix signalés au 21 octobre 2026, contre 27 sur l'ensemble de l'année 2022.
- Les pertes associées ont atteint environ 199 millions de dollars, un incident Tectonic représentant environ 62,6 % du total.
- Trente-deux des 42 autres incidents impliquaient des pertes inférieures à 1 million de dollars, démontrant l'importance de distinguer la fréquence des attaques de leur gravité.
- Les risques de manipulation de prix s'étendent au-delà des défaillances conventionnelles des oracles à l'évaluation des garanties, aux hypothèses de liquidité et à la comptabilisation des parts de jetons.
- Une sécurité DeFi efficace nécessite des tests de résistance économiques en plus des audits de contrats intelligents et de la surveillance des transactions.
Les attaques par manipulation des prix DeFi atteignent un nouveau sommet
La hausse des attaques par manipulation des prix DeFi illustre comment les vulnérabilités liées aux données de marché et à l'évaluation des actifs restent pertinentes à mesure que la finance décentralisée devient plus sophistiquée sur le plan technique. Les chiffres rapportés par DefiLlama indiquent que le nombre d'incidents a atteint 43 au 21 octobre 2026, dépassant les 27 enregistrés sur l'ensemble de l'année 2022. La comparaison établit un nombre d'incidents signalés plus élevé, bien que les périodes d'observation diffèrent : le chiffre de 2026 ne couvre que l'année jusqu'au 21 octobre, tandis que le chiffre antérieur représente une année civile complète. L'augmentation est donc significative en tant que nombre signalé, mais ne doit pas être automatiquement interprétée comme une variation précisément mesurée de la probabilité d'attaque. Les changements dans le nombre de protocoles actifs, l'exposition au capital, la découverte d'incidents et les pratiques de classification peuvent également influencer le nombre d'événements apparaissant dans les bases de données de sécurité.
La classification de ces incidents est particulièrement importante. La base de données des exploits de DefiLlama distingue des catégories telles que la manipulation d'oracle, la comptabilisation des jetons et des parts, et d'autres faiblesses techniques. Une description large de la manipulation de prix peut inclure des événements impliquant des prix de négociation artificiellement faussés, des entrées de prix peu fiables, des erreurs d'évaluation des garanties ou des interactions entre mécanismes comptables et variations temporaires de liquidité. Ces mécanismes sont liés mais non identiques. Certaines attaques influencent directement les références de prix utilisées par les protocoles de prêt, tandis que d'autres exploitent la logique d'évaluation des parts ou de comptabilisation des actifs sans nécessiter la compromission d'un oracle externe conventionnel. Le chiffre signalé de 43 incidents doit donc être interprété dans le cadre de la classification de la source plutôt que présenté comme la preuve que les 43 attaques ont impliqué la même technique.
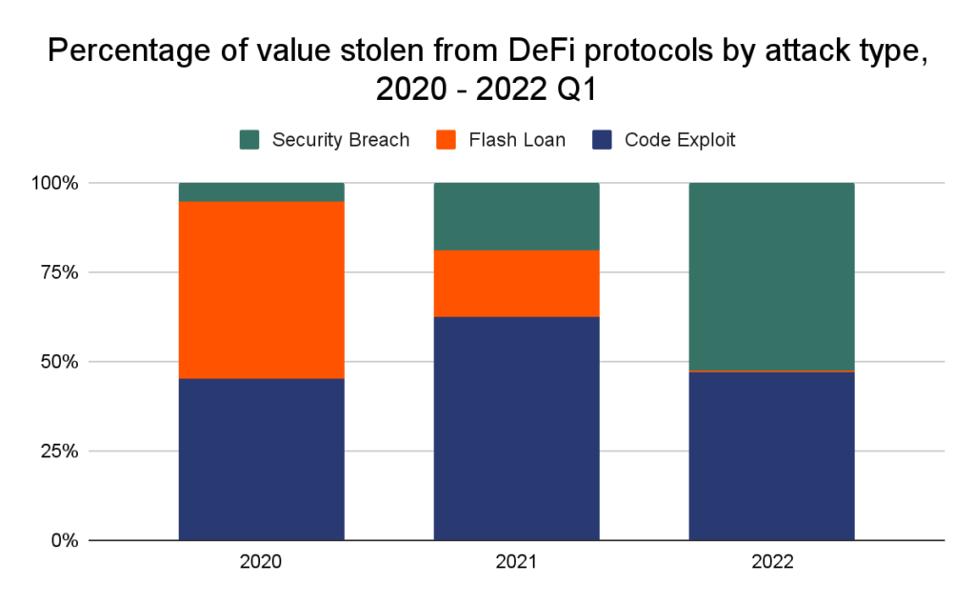
Figure 1. Incidents de manipulation des prix DeFi signalés : 27 sur l'ensemble de l'année 2022 contre 43 du 1er janvier au 21 octobre 2026. D'après les chiffres de DefiLlama rapportés par RootData le 25 octobre 2026. Les périodes ne sont pas identiques.
Pourquoi les attaques par manipulation des prix augmentent-elles ?
Les protocoles DeFi s'appuient fréquemment sur des prix externes ou sur des valorisations calculées en interne pour déterminer les exigences de garantie, les limites d'emprunt, l'éligibilité à la liquidation et la valeur des parts tokenisées. Ces dépendances créent des opportunités d'exploitation économique lorsque les données de marché peuvent être influencées à un coût inférieur à la valeur que l'attaquant peut extraire du protocole. Une liquidité mince, une concentration de la propriété des tokens et des mécanismes de valorisation insuffisamment protégés peuvent accroître la sensibilité d'une application financière aux transactions anormales. Les prêts flash peuvent en outre augmenter le montant de capital disponible au sein d'une seule transaction, permettant des mouvements temporaires de liquidité ou des distorsions de prix sans qu'un attaquant ait besoin de maintenir ce capital sur une période prolongée. Cependant, les prêts flash sont des outils de financement et non des vulnérabilités en eux-mêmes ; une exploitation dépend généralement d'une faiblesse distincte dans la manière dont le protocole affecté interprète ou réagit aux conditions du marché.
Un nombre d'incidents plus élevé peut également refléter l'expansion et la complexité de l'écosystème DeFi. Les applications de prêt interagissent de plus en plus avec des pools de liquidité, des tokens de coffre, des produits dérivés et d'autres produits financiers composables, créant des dépendances difficiles à évaluer indépendamment. Un protocole peut se comporter comme ses développeurs l'ont prévu dans des conditions ordinaires tout en devenant économiquement vulnérable lorsque plusieurs systèmes connectés réagissent simultanément à des changements inhabituels de liquidité. C'est pourquoi la correction du code n'établit pas nécessairement la sécurité économique. La fréquence des attaques peut augmenter même lorsque de nombreuses exploitations individuelles sont relativement petites, car un éventail plus large d'applications expose davantage de combinaisons d'hypothèses de tarification, de comptabilité et de garantie à un comportement de marché adversarial.
Pourquoi 43 attaques n'ont pas produit de pertes record
La distribution des pertes déclarées offre une perspective différente de celle du nombre d'incidents. Sur les quelque 199 millions de dollars attribués aux 43 attaques, l'incident Tectonic à lui seul représentait environ 124,5 millions de dollars, laissant environ 74,5 millions de dollars associés aux 42 autres événements. Cela signifie qu'environ 62,6 % du total était concentré dans un seul cas. En outre, 32 des incidents restants auraient généré des pertes inférieures à 1 million de dollars chacun. Les données n'indiquent pas que toutes les attaques étaient comparables en complexité technique ni que l'exploitation moyenne causait des dommages exceptionnellement importants. Elles montrent plutôt une distribution très inégale dans laquelle des événements plus petits relativement fréquents coexistent avec des pertes occasionnelles suffisamment importantes pour dominer les statistiques agrégées.
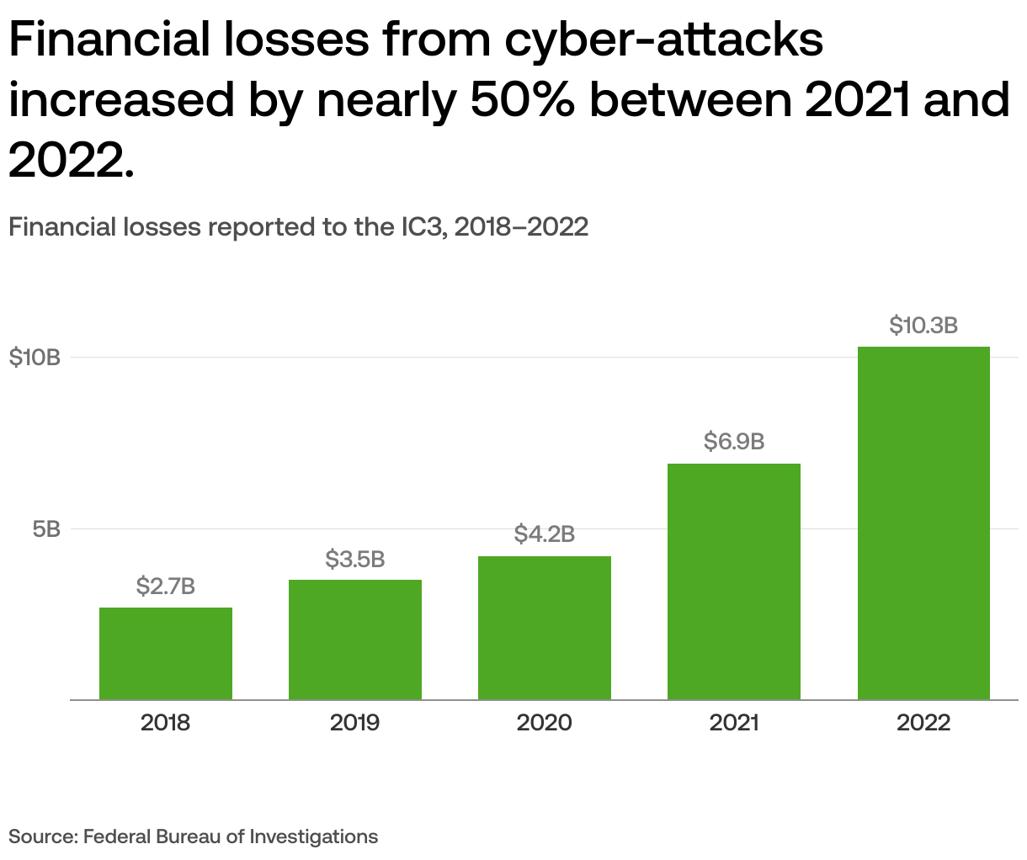
Figure 2. Répartition approximative des 199 millions de dollars de pertes déclarées en 2026 : 124,5 millions de dollars attribués à Tectonic et 74,5 millions de dollars aux incidents restants. Les montants sont arrondis et basés sur le même ensemble de données déclarées.
La concentration complique également les comparaisons entre les années. Un total annuel peut augmenter fortement en raison d'une seule exploitation exceptionnelle même lorsque les autres incidents deviennent moins dommageables, tandis qu'un nombre record d'incidents peut survenir au cours d'une année où les pertes agrégées restent inférieures aux pics précédents. Il est donc inapproprié d'utiliser de manière interchangeable le nombre d'attaques, les pertes totales et la perte moyenne. Chaque mesure décrit une partie différente de l'environnement de sécurité. La fréquence indique la fréquence à laquelle les faiblesses identifiées ont été exploitées, les pertes totales décrivent les dommages économiques capturés par l'ensemble de données, et la concentration révèle à quel point le résultat dépend d'un petit nombre de résultats extrêmes. Une évaluation complète des risques devrait également tenir compte du capital exposé par les protocoles affectés, des éventuelles récupérations ultérieures et de la question de savoir si les pertes déclarées représentent des transferts bruts, des dommages non récupérés ou des estimations susceptibles d'être révisées ultérieurement.
Le cas Tectonic mérite une attention particulière car sa classification déclarée implique une comptabilité des tokens et des parts plutôt qu'un exemple simple de manipulation du prix au comptant. Regrouper un tel incident avec des exploitations plus larges liées aux prix peut être raisonnable selon une méthodologie analytique clairement définie, mais il ne devrait pas être décrit comme une attaque ordinaire par manipulation d'oracle sans vérifier le mécanisme technique. La présence d'une perte importante liée à la comptabilité dans le même total déclaré souligne l'importance de définir quels risques sont comparés. Cela suggère également que la défaillance de la logique de valorisation financière peut avoir des conséquences plus graves qu'une distorsion temporaire isolée des prix, en particulier lorsque les hypothèses comptables influencent le montant des actifs que les utilisateurs sont autorisés à retirer ou à emprunter.
Comment la manipulation des prix se transforme en pertes pour le protocole
La manipulation des prix devient économiquement destructrice lorsqu'un protocole convertit une valorisation peu fiable en une action financière qui profite à l'attaquant. Dans le prêt décentralisé, les prix des actifs déterminent le montant de garantie qu'un emprunteur doit fournir et la taille du prêt que cette garantie peut soutenir. Si le système accepte une valorisation de garantie gonflée, il peut autoriser un emprunt qui dépasse la valeur marchande durable de l'actif. Le déséquilibre qui en résulte peut exposer les prêteurs ou les fournisseurs de liquidité lorsque la garantie est finalement valorisée plus près de son prix réel d'équilibre du marché. Le problème n'est pas simplement qu'un prix a fortement bougé, puisque les marchés financiers connaissent régulièrement une volatilité légitime. C'est que le protocole a fait confiance à une valorisation insuffisamment résistante à la manipulation ou inadaptée à la taille de la transaction concernée.
La conception de l'oracle est une source possible de cette faiblesse, mais la question plus large concerne la relation entre la découverte des prix et les contraintes financières. Les prix au comptant tirés de pools de liquidité peu profonds peuvent être influencés de manière disproportionnée par des transactions temporaires, tandis que certaines moyennes pondérées dans le temps peuvent rester exposées lorsque la manipulation persiste assez longtemps ou lorsque le marché sous-jacent est exceptionnellement illiquide. D'autres systèmes peuvent s'appuyer sur des taux de change calculés en interne pour les parts de coffre-fort, les jetons de fournisseur de liquidité ou les représentations de garantie. Si ces calculs ne tiennent pas correctement compte des transferts directs de jetons, des variations de réserves ou de l'offre de parts, un protocole peut produire des valeurs d'actifs trompeuses même lorsque les contrats intelligents sous-jacents s'exécutent conformément à leurs instructions programmées. La sécurité dépend donc de la question de savoir si les hypothèses économiques encodées dans le protocole restent valides dans des conditions adverses, et non uniquement de savoir si ses fonctions s'exécutent sans erreurs de codage.
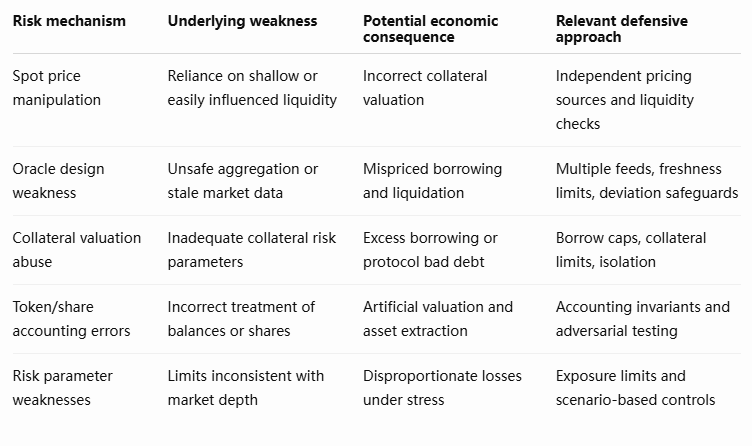
Ces catégories de risques ne doivent pas être comprises comme interchangeables ou comme pouvant être résolues par un mécanisme unique. Un oracle externe robuste peut réduire l'exposition à certaines attaques sur les prix au comptant tout en faisant peu pour prévenir une erreur interne de comptabilité de coffre-fort. De même, des limites d'emprunt plus strictes peuvent limiter les dommages associés à une mauvaise évaluation des garanties sans corriger la valorisation défectueuse elle-même. Une conception défensive exige une évaluation par couches des actifs concernés, de la liquidité disponible pour soutenir leurs prix, des conditions dans lesquelles ils peuvent être empruntés contre garantie et des règles comptables déterminant les créances sur les fonds sous-jacents. L'objectif est d'empêcher des conditions de marché temporaires ou artificielles de générer des obligations financières disproportionnées et irréversibles.
Que devrait mesurer la gestion des risques DeFi ?
L'analyse de sécurité DeFi a traditionnellement mis l'accent sur les audits de contrats intelligents, les vulnérabilités de codage identifiées et la valeur totale perdue dans des incidents très médiatisés. Ces indicateurs restent importants, mais l'augmentation des attaques signalées liées aux prix suggère que la gestion des risques des protocoles devrait accorder une plus grande attention à l'exposition économique. Les plateformes de prêt doivent comprendre non seulement si leurs prix d'oracle sont techniquement exacts dans des conditions ordinaires, mais aussi si les marchés sous-jacents contiennent suffisamment de liquidité pour soutenir les valorisations de garantie utilisées dans les transactions financières. Les paramètres de risque devraient refléter la possibilité de dislocations abruptes des prix, de détenteurs concentrés et de variations corrélées entre actifs liés. Les protocoles s'appuyant sur des parts de coffre-fort ou des garanties tokenisées doivent en outre tester comment les calculs comptables se comportent lorsque les soldes changent d'une manière différente des dépôts, retraits ou transferts normaux.
Le risque d'exploitation économique varie également selon l'échelle et la conception du protocole. Un protocole relativement petit peut subir des attaques fréquentes mais des pertes financières absolues limitées, car le capital disponible est modeste. Une plateforme de prêt plus grande peut faire face à des incidents moins fréquents mais subir une perte bien plus importante lorsqu'une hypothèse centrale de garantie ou de comptabilité échoue. Par conséquent, les tableaux de bord de sécurité devraient distinguer la fréquence des incidents, la gravité des pertes, la concentration de l'exposition, la liquidité des actifs et la récupérabilité. La surveillance du montant de capital à risque par rapport à la liquidité de marché disponible peut fournir un avertissement préalable plus utile que l'observation des totaux historiques d'exploitation seuls. Des tests de résistance continus, des normes d'inscription conservatrices, une validation indépendante des prix et une détection des anomalies au niveau des transactions peuvent améliorer la résilience, bien qu'aucun ne puisse éliminer toutes les formes de risque économique.
Le secteur a également besoin de normes de classification cohérentes. Traiter chaque exploitation assistée par un prêt flash comme un événement de manipulation de prix masque les différences entre une distorsion temporaire du marché, une comptabilité défaillante, un abus d'accès privilégié et d'autres vulnérabilités. Une déclaration d'incidents plus détaillée peut aider les développeurs à identifier les mécanismes de défaillance récurrents et à évaluer si les changements défensifs sont efficaces. Par exemple, MEXC News a documenté l'exploit Makina impliquant une manipulation d'oracle et une évaluation d'actifs, illustrant comment la dépendance à des informations de liquidité externes peut créer des conséquences financières lorsque les hypothèses de tarification s'effondrent. De tels cas sont plus instructifs lorsque le mécanisme de valorisation affecté et l'exposition économique qui en résulte sont clairement séparés de la catégorie plus large des piratages DeFi.
Point de vue de MEXC : la fréquence des attaques est un avertissement structurel
L'augmentation des incidents signalés suggère que la finance décentralisée devrait de plus en plus évaluer la sécurité économique comme une discipline distincte, aux côtés de la sécurité logicielle. Les contrats intelligents peuvent exécuter des transactions exactement comme écrit, tout en permettant des résultats économiquement nuisibles lorsque les prix, les limites de garantie ou les calculs de parts dépendent d'hypothèses qui échouent dans des conditions extrêmes. Cela rend la qualité de la conception financière de plus en plus importante à mesure que les applications DeFi deviennent plus interconnectées. Les nouveaux produits introduisent des interactions supplémentaires entre les marchés de prêt, les pools de liquidité, les produits dérivés et les actifs tokenisés, créant des opportunités à la fois pour une efficacité légitime du capital et pour une transmission inattendue des risques.
La concentration des pertes indique en outre que la performance en matière de sécurité ne peut pas être résumée par un seul chiffre phare. Des incidents plus petits mais fréquents peuvent révéler des faiblesses persistantes dans un large éventail d'applications, tandis que des pertes extrêmes identifient des systèmes où des valorisations défaillantes peuvent affecter un capital substantiel. Du point de vue de la structure du marché, la question la plus pertinente est de savoir si les protocoles DeFi améliorent leur capacité à limiter les conséquences financières d'entrées anormales. Des politiques de garantie plus conservatrices, une meilleure tarification ajustée à la liquidité, des invariants comptables plus solides et une surveillance indépendante des risques pourraient réduire les dommages potentiels même si les tentatives de manipulation restent courantes. La crédibilité à long terme de la DeFi dépendra de la démonstration de sa résilience dans des conditions économiques défavorables, et non simplement de l'augmentation du nombre d'audits de sécurité réalisés.
Davantage d'attaques exposent des risques au-delà des pertes phares
L'augmentation à 43 incidents signalés de manipulation de prix DeFi en 2026 fournit la preuve que les vulnérabilités économiques restent répandues dans les applications financières décentralisées. La comparaison avec 27 incidents en 2022 illustre une hausse notable du nombre annuel enregistré, mais les données de pertes associées révèlent pourquoi la performance en matière de sécurité ne peut pas être comprise par la seule fréquence. Environ 199 millions de dollars de pertes signalées étaient fortement concentrés dans un seul incident, tandis que de nombreux autres événements impliquaient des montants sensiblement plus faibles. Cette combinaison suggère que le secteur est confronté à la fois à des faiblesses localisées récurrentes et à des défaillances occasionnelles capables de causer des dommages disproportionnés.
Les attaques de manipulation de prix DeFi exposent également un défi plus large dans la conception des services financiers basés sur la blockchain. Le prêt, la gestion des garanties, les coffres tokenisés et les systèmes de liquidité décentralisés dépendent d'hypothèses financières qui peuvent devenir peu fiables dans des conditions adverses. Même lorsque le code du contrat intelligent s'exécute correctement, des références de prix faibles, des autorisations de garantie excessives ou des relations comptables incorrectes peuvent permettre l'extraction de valeur économique. Les mesures de protection les plus importantes vont donc au-delà des audits de code conventionnels pour inclure des tests de résistance, des limites de risque conservatrices, des valorisations tenant compte de la liquidité et des systèmes de surveillance conçus pour détecter les comportements financiers anormaux.
Les analyses futures devraient privilégier les changements dans la fréquence des incidents par rapport au nombre de protocoles actifs, les pertes ajustées en fonction de l'exposition au capital, la concentration parmi les événements les plus importants et les améliorations dans la classification des mécanismes d'attaque. Les chercheurs devraient également suivre si les systèmes d'oracle mis à jour, les contraintes de garantie et les garde-fous comptables réduisent de manière mesurable les pertes dans des conditions de marché comparables. De telles preuves fourniraient une base plus solide pour évaluer les progrès en matière de sécurité que les seuls décomptes absolus d'incidents.
La leçon centrale de 2026 n'est pas simplement que les attaques DeFi sont devenues plus fréquentes. C'est que la sécurité des protocoles doit être évaluée à travers les conséquences économiques d'entrées de marché anormales, avec une attention particulière aux défaillances rares capables de submerger les garde-fous financiers ordinaires. La capacité du secteur à gérer ce risque sera un déterminant important de sa crédibilité financière à long terme.
Sources
DefiLlama — Base de données des piratages et exploits :
https://defillama.com/hacks
RootData — 43 attaques de manipulation de prix DeFi en 2026, 25 octobre 2026 :
https://www.rootdata.com/news/801504
BlockBeats — Statistiques des attaques de manipulation de prix DeFi :
https://en.theblockbeats.news/flash/373610
Avis de risque : Cet article est fourni à titre de référence uniquement et ne constitue pas un conseil en investissement. Le marché des cryptomonnaies est extrêmement volatil. Veuillez prendre vos décisions avec prudence en fonction de votre situation personnelle.