Compilado por: Big Pliers
Em 3 de novembro, a Binance divulgou um relatório de investigação preliminar sobre o incidente de segurança de 29 de outubro, revelando o processo completo do ataque e o caminho de infiltração dos atacantes por trás dele. O relatório mostra que os atacantes assumiram gradualmente o controle dos dispositivos de vários funcionários por meio de falsas entrevistas de recrutamento, malware e ferramentas de IA internas comprometidas, obtendo, em última instância, permissões de assinatura de carteira, e usaram o mecanismo de autorização EIP-7702 para contornar o processo normal de saque e transferir ativos.
O incidente envolveu um total de ativos de aproximadamente 6,34 bilhões de dólares americanos. Até a publicação do relatório, aproximadamente 2,85 bilhões de dólares americanos em ativos haviam sido congelados ou interceptados, e 98% dos ativos de tokens afetados haviam sido repostos. A Binance declarou que as perdas relevantes serão arcadas pela plataforma, e que já iniciou a reconstrução dos sistemas afetados, o fortalecimento das proteções de segurança e a contratação de um terceiro independente para realizar uma revisão adicional. O relatório também observou que as informações mais recentes do Federal Bureau of Investigation mostram que a Coreia do Norte é responsável por este incidente.
A seguir, o texto completo:
Em 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente complexo. Este incidente não deveria ter acontecido, e pedimos sinceras desculpas pela preocupação, pela interrupção dos negócios e pela incerteza que ele causou aos usuários, parceiros e a todo o setor.
Proteger os usuários é sempre nossa responsabilidade primordial. As perdas financeiras causadas pelos fundos roubados neste incidente serão arcadas pela Binance e não serão repassadas aos usuários. Reservamos mais de 100% do valor da perda para cobrir os prejuízos. Até 31 de outubro de 2026, 98% dos ativos de tokens afetados haviam sido repostos, e os usuários podem verificar isso por meio da página de Prova de Reservas. Para a parcela de ativos menos líquidos que ainda não foi reposta, estamos em processo de aquisição.
O valor total dos ativos digitais envolvidos neste incidente foi de aproximadamente 6,34 bilhões de dólares americanos. Até a publicação deste relatório, aproximadamente 2,85 bilhões de dólares americanos em ativos digitais haviam sido congelados ou interceptados; o valor específico ainda precisa de verificação adicional e pode ser afetado por flutuações de preços de mercado.
Tomamos medidas imediatas para conter o impacto do incidente e fortalecer a segurança dos sistemas afetados. Todos os pontos de entrada de intrusão confirmados e explorados pelos atacantes foram fechados, e os sistemas envolvidos no caminho do ataque também foram reconstruídos ou substituídos. Além disso, reforçamos ainda mais as medidas de controle de dispositivos, fortalecemos os controles de risco para serviços de carteira e ampliamos as capacidades de detecção de comportamento anômalo baseadas em IA.
Este relatório é um relatório de investigação preliminar que abrange a situação que atualmente compreendemos e as melhorias de segurança que foram concluídas. A investigação ainda está em andamento, e as descobertas relevantes também estarão sujeitas a uma revisão independente adicional. Para impedir que atacantes maliciosos usem as informações relevantes para planejar ataques, alguns detalhes técnicos permanecerão confidenciais. Estamos contratando uma empresa de segurança independente para realizar uma revisão adicional.
As informações mais recentes divulgadas pelo Federal Bureau of Investigation (FBI) mostram que a República Popular Democrática da Coreia (RPDC) é responsável por este incidente.
Optamos por publicar este relatório preliminar porque somente quando todo o setor aprender as lições em conjunto é que os níveis de segurança poderão continuar a melhorar.
O que aconteceu em 29 de outubro
O ataque se desenrolou rapidamente em várias redes.
Os atacantes usaram acesso não autorizado ao serviço interno de assinatura de carteira para iniciar transações fora do processo normal de saque.
Entre 20:05 e 20:09 UTC, cinco das carteiras quentes da Binance transferiram 233,46 milhões de XRP para endereços controlados pelos atacantes.
Posteriormente, as carteiras quentes da Binance implantadas nas redes Solana e Optimism transferiram aproximadamente 970.500 SOL e 44,2 milhões de OP, respectivamente, para endereços controlados pelos atacantes.
Depois disso, a Binance recebeu um alerta interno sobre uma transferência de grandes ativos e iniciou imediatamente uma investigação.
Uma das carteiras quentes da Binance então transferiu 18.270 BTC para um endereço controlado pelos atacantes.
Em seguida, os atacantes usaram o serviço de assinatura para abusar ainda mais do mecanismo de autorização EIP-7702 do Ethereum.
O EIP-7702 permite que uma conta delegue autoridade parcial de execução a um contrato inteligente sem expor a chave privada. Neste incidente, os atacantes usaram esse mecanismo para conceder a um contrato inteligente controlado por eles autoridade parcial de execução sobre uma das carteiras quentes da Binance.
A Binance lançou imediatamente múltiplas medidas de emergência, incluindo a suspensão de saques para limitar novas saídas de fundos, a coordenação com parceiros para congelar tokens afetados e a adoção de medidas para revogar permissões não autorizadas. Por meio dessas ações, um total de 2,85 bilhões de dólares em ativos foi congelado.
No entanto, a suspensão de saques por si só não foi suficiente para impedir todas as transferências não autorizadas de ativos. A autorização maliciosa do EIP-7702 já existia on-chain e operava independentemente da infraestrutura normal de saques da Binance.
Os atacantes enviaram um total de 50 transações assinadas, estabelecendo autorizações de delegação maliciosas por meio da manipulação do nonce da conta (número de sequência de transações). Uma vez estabelecidas essas autorizações, os atacantes conseguiram contornar a infraestrutura normal de saques da Binance e continuar transferindo ativos. A Binance teve que iniciar transações adicionais para revogar essas autorizações on-chain.
Todo o processo de controle de ativos também enfrentou outras complexidades técnicas. Como as carteiras quentes envolvidas usavam tecnologia de computação multipartidária (MPC), não havia uma única chave privada que pudesse ser usada diretamente para revogar imediatamente a autorização maliciosa do EIP-7702. Para isso, a equipe precisou desenvolver e executar especialmente um processo de revogação especial, o que também exigiu tempo adicional.
Além disso, suspender saques e desligar os serviços das carteiras quentes não invalida automaticamente as autorizações on-chain existentes.
Esses desafios prolongaram o tempo necessário para controlar totalmente as transferências não autorizadas de ativos. Estamos revisando o processo de resposta a emergências, a cobertura da política de assinatura e as medidas de controle das carteiras quentes para este incidente, e buscando oportunidades para melhorar ainda mais a velocidade de resposta a ameaças futuras.
A última transferência não autorizada foi de 2.961,9 ETH, que foi finalmente confirmada on-chain às 23:56 UTC. Essa transação havia sido transmitida anteriormente e estava em estado pendente antes de ser finalmente confirmada. Nenhuma outra transferência não autorizada foi observada desde então.
Às 00:10 UTC de 30 de outubro de 2026, a Binance executou uma nova transação de autorização para o endereço zero por meio da carteira quente Binance14, limpando o código de delegação do EIP-7702.
Processo de Preparação do Ataque
A investigação atual mostra que este incidente foi uma operação de ataque complexa e multifásica, não um evento de intrusão isolado, nem um simples ataque de phishing.
Os atacantes usaram uma combinação de múltiplos meios técnicos, incluindo ataques de engenharia social por meio de falsas entrevistas de recrutamento, induzindo o download de malware, usando ferramentas de IA internas comprometidas, comprometendo dispositivos endpoint de funcionários e empregando técnicas avançadas de autorização de transações.
Junho de 2026 — Ataque à cadeia de suprimentos. O Engenheiro A da equipe de DevOps da Wallet pesquisou em um mecanismo de busca uma ferramenta popular de programação com IA, baixou um pacote de instalação Homebrew adulterado e tentou instalar a ferramenta relevante por meio desse pacote. A equipe de segurança da Binance detectou a anomalia, substituiu proativamente o dispositivo e rotacionou todas as credenciais relacionadas. No entanto, as informações de função do Engenheiro A e informações sobre colegas relevantes da equipe de infraestrutura da carteira já haviam sido expostas aos atacantes.
Ao longo de 2026 — Ataques cibernéticos contínuos. Desde 2026, a equipe de segurança da Binance detectou e bloqueou 57 incidentes suspeitos de ameaças cibernéticas relacionados à Coreia do Norte. Esses ataques refletem que atacantes apoiados por Estados continuam a visar a indústria de criptomoedas. Os métodos de ataque relevantes incluem falsas entrevistas de recrutamento, malware disfarçado de ferramentas de desenvolvimento populares, pacotes de software e extensões de navegador adulterados, aplicativos falsos de videoconferência e ataques de engenharia social projetados para roubar credenciais ou implantar malware de acesso remoto.
Setembro — Ataque de engenharia social. O Engenheiro de Software B recebeu informações de contato por meio de uma plataforma de empregos legítima de uma pessoa que se dizia diretora de projeto. O perfil do Engenheiro B na plataforma mencionava sua experiência de trabalho na Binance. A outra parte organizou uma rodada de entrevistas conduzida por um representante de recursos humanos, seguida por uma segunda rodada de entrevistas envolvendo uma pessoa que se dizia CEO de uma empresa fictícia.
Na primeira rodada de entrevistas, a pessoa que se dizia representante de RH realizou uma entrevista em vídeo em tempo real com o Engenheiro de Software B. Para construir confiança, o entrevistador também compartilhou suas contas de redes sociais com o Engenheiro B, incluindo fotos pessoais e vídeos publicados pelo entrevistador na plataforma. Essa tática foi mais sofisticada e enganosa do que os métodos de ataque de engenharia social observados anteriormente.
A segunda rodada de entrevistas foi conduzida por meio de um popular aplicativo de chat social. Perto do final da entrevista, o Engenheiro B foi solicitado a baixar um arquivo chamado "assignment" no computador de trabalho, que continha um repositório de código malicioso. O código malicioso no repositório era executado automaticamente durante a instalação, acionando uma série de operações não autorizadas.
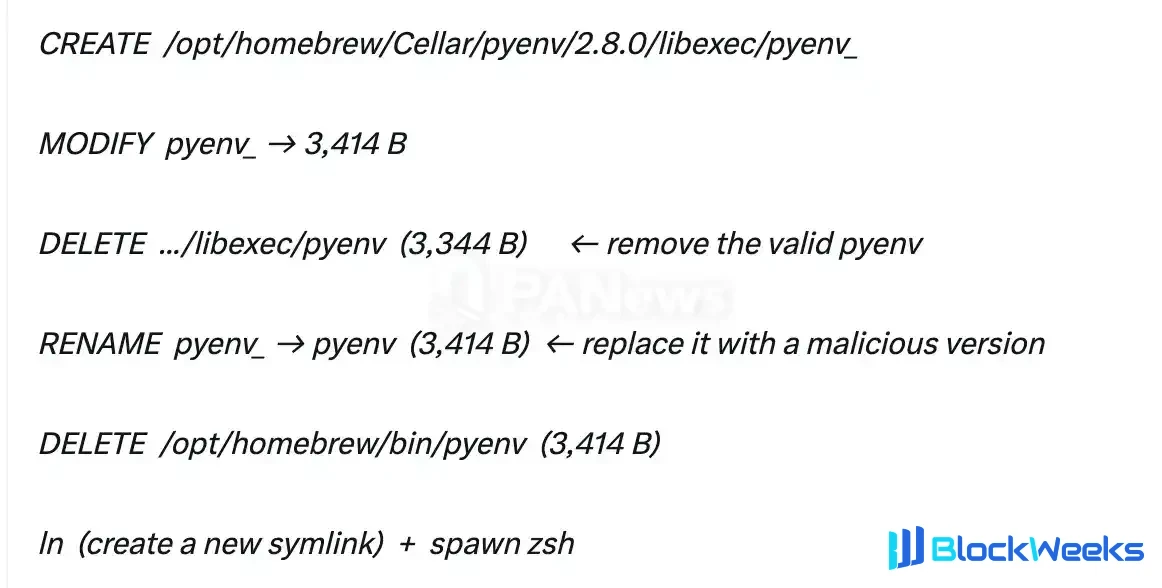
O malware utilizou técnicas sofisticadas de ofuscação de código e evasão de detecção, incluindo a substituição de um componente legítimo de ferramenta de desenvolvimento por uma versão maliciosa para executar comandos e estabelecer comunicação com servidores externos controlados pelos atacantes. Na época, as ferramentas de proteção de segurança de endpoint não conseguiram detectar esse malware zero-day (0-day). Os atacantes também adotaram medidas para ocultar atividades maliciosas e apagar rastros relevantes, aumentando ainda mais a dificuldade de detecção e de investigação subsequente.
O script evadiu a detecção de segurança por meio de técnicas de ofuscação de código e executou especificamente as seguintes operações:

20 de outubro — Uso de ferramentas internas de IA como trampolim de ataque. O atacante usou o computador comprometido do Engenheiro B para assumir ainda mais o controle dos dispositivos do Engenheiro de DevOps da Carteira A e de outro Engenheiro de Software da Carteira C por meio das ferramentas internas de IA da Binance. O atacante descobriu rapidamente que o computador do Engenheiro de DevOps da Carteira A continha um token com privilégios de implantação de contêineres.
29 de outubro — Penetração nas operações de assinatura da carteira. Entre 17h15 e 19h56 de 29 de outubro, o atacante fez login no computador do Engenheiro de Software C, usou credenciais roubadas do Engenheiro de DevOps da Carteira A para implantar um contêiner e acionou um script malicioso, lançando, em última análise, este ataque.
Medidas Adotadas
Até 3 de novembro de 2026, adotamos as seguintes medidas:
Reconstruímos o sistema de carteira afetado em um ambiente completamente novo.
Reconstruímos as ferramentas internas de IA afetadas e seus sistemas de controle de acesso.
Substituímos os dispositivos afetados.
Revogamos as credenciais e os tokens associados aos engenheiros afetados.
Concluímos verificações de segurança aprimoradas em todos os dispositivos dos funcionários.
Aprimoramos as capacidades de detecção de anomalias comportamentais baseadas em IA.
Reforçamos as medidas de controle de risco para os serviços de carteira.
Colaboramos com agências de aplicação da lei, empresas de inteligência de blockchain e parceiros do setor para rastrear e congelar os ativos afetados.
À medida que a investigação continua, continuaremos a fortalecer as medidas de segurança relevantes. Algumas das medidas de segurança que implementamos e estamos implementando permanecerão confidenciais para evitar que atacantes maliciosos usem as informações relevantes para minar nossos sistemas de proteção de segurança.
Ações de Acompanhamento
Estamos avançando imediatamente com o seguinte trabalho:
- Realizar uma revisão independente de segurança cibernética
Estamos contratando especialistas independentes de segurança cibernética de terceiros para realizar uma revisão abrangente deste incidente, verificar as conclusões da investigação existente e propor recomendações adicionais de melhoria de segurança. O escopo da revisão e os resultados finais fornecerão a base para nosso trabalho de remediação subsequente.
- Aumentar o investimento em segurança de IA e defesa proativa
Aumentaremos o investimento em áreas como detecção de ameaças impulsionada por IA, proteção de endpoint, segurança do ambiente de desenvolvimento e monitoramento de anomalias comportamentais.
- Estabelecer um fundo de pesquisa de segurança e promover a colaboração do setor
Estamos colaborando com empresas líderes de IA, participantes do setor e empresas de segurança, e planejamos estabelecer um fundo de pesquisa de segurança e realizar projetos especializados de pesquisa e colaboração do setor em torno da segurança de IA em ambientes de blockchain.
À medida que a investigação avança, continuaremos a divulgar proativamente as informações relevantes ao público.