A BloomTrading prometeu reembolsar nove carteiras afetadas após relatos de que quase US$ 1 milhão em Solana foi drenado dos usuários de seu bot de negociação de criptomoedas.
Resumo
- Investigadores de blockchain vincularam aproximadamente 9.408 SOL em transferências suspeitas a 49 carteiras supostamente afetadas.
- A BloomTrading prometeu reembolso total para nove carteiras enquanto investiga uma possível comprometimento de segurança de terceiros.
- Uma suposta vítima perdeu 1.636 SOL, avaliados em aproximadamente US$ 166.000 durante o incidente.
- A plataforma não confirmou a causa das drenagens nem reconciliou as diferentes contagens de vítimas.
A BloomTrading, em uma declaração de 26 de outubro, disse que compensaria integralmente nove carteiras afetadas transferindo fundos de reposição para novos endereços designados por seus proprietários.
O anúncio seguiu-se a reclamações de traders de Solana que descobriram saques não autorizados de carteiras associadas à plataforma de negociação automatizada.
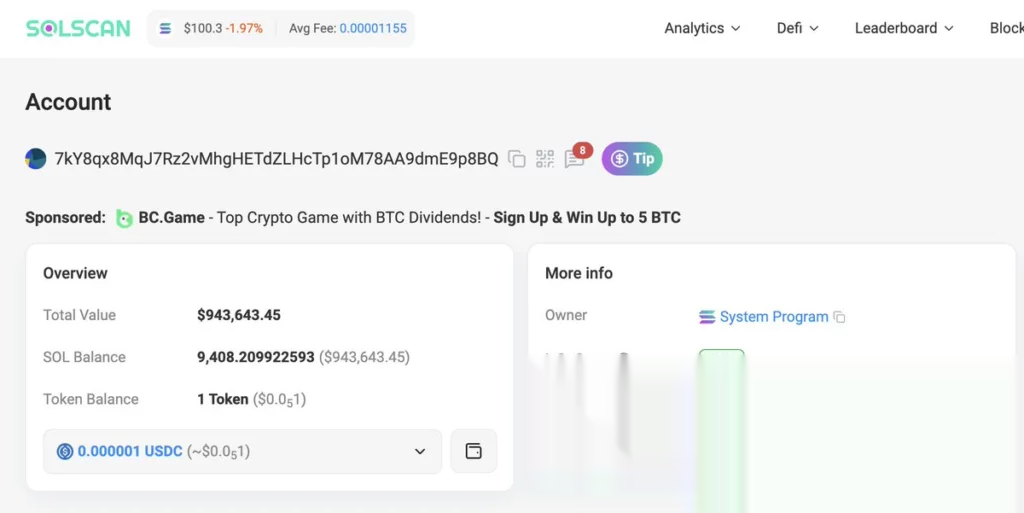
Separadamente, investigadores de blockchain estimaram que 9.408 SOL, no valor de aproximadamente US$ 954.000, chegaram a um endereço suspeito de receber criptomoedas roubadas de 49 vítimas.
Usuários da BloomTrading relatam quase US$ 1 milhão em SOL roubados
Relatos do suposto comprometimento começaram a circular depois que vários traders compartilharam endereços de carteira e registros de transações mostrando saques inesperados.
A conta de monitoramento de blockchain Onchain Lens identificou aproximadamente 9.408 SOL transferidos de 49 supostas vítimas, com a maior perda individual chegando a 1.636 SOL, no valor de cerca de US$ 166.000 na época. A estimativa abrange transações vinculadas a um suposto endereço receptor, o que significa que a perda final pode ser maior.
Em uma publicação separada, Domy relatou outra transferência inesperada no valor de aproximadamente US$ 64.000 e compartilhou uma referência de transação do Solscan.
Outro trader, Pikalosi, descreveu perdas que afetaram membros da comunidade de negociação de Solana, incluindo reclamações envolvendo Domy e outra conta. O trader pediu que outros não culpem as vítimas por suas estratégias de negociação.
BloomTrading promete reembolsos a nove carteiras afetadas
Após as reclamações, a BloomTrading disse que reembolsaria os proprietários de nove carteiras afetadas diretamente por meio de endereços seguros recém-designados.
A empresa rejeitou sugestões de que os usuários precisavam organizar um fundo de ajuda comunitário, afirmando que pretendia cobrir as perdas por conta própria.
“Ainda estamos investigando ativamente a causa raiz”, declarou a BloomTrading, reconhecendo que a investigação examinaria se um provedor de serviços terceirizado havia sido comprometido.
A promessa de reembolso não estabelece que a compensação já chegou aos usuários. A BloomTrading não divulgou um cronograma de pagamento, o valor total que espera reembolsar ou o método que usará para verificar as reivindicações.
Sua identificação de nove carteiras afetadas difere das 49 supostas vítimas citadas no monitoramento preliminar de blockchain. Nem a declaração da empresa nem as evidências de transação disponíveis explicam se o número maior inclui endereços não relacionados, usuários adicionais ou transações fora de sua investigação confirmada.
Relatos indicam que alguns serviços de negociação foram temporariamente pausados enquanto a empresa investigava. As funções precisas afetadas e seu status de restauração não foram confirmados de forma independente.
Chaves privadas importadas levantam questões sobre a segurança das carteiras
Várias reclamações envolveram carteiras cujas chaves privadas teriam sido importadas para o bot de negociação, embora os investigadores não tenham estabelecido se as chaves foram expostas.
Uma chave privada permite ao seu detentor autorizar transações. Se uma parte não autorizada a obtiver, desconectar uma carteira de um aplicativo não impedirá que essa parte mova os ativos restantes.
Os riscos associados aos bots de negociação do Telegram incluem o armazenamento e o manuseio de chaves privadas usadas para automatizar transações. Um serviço comprometido pode expor carteiras que, de outra forma, parecem acessíveis apenas aos seus proprietários.
Alguns usuários relataram que os saldos em USDC permaneceram intactos enquanto os SOL desapareceram. As observações não foram estabelecidas em todas as carteiras afetadas e não identificam o método usado para autorizar as transferências.
Preocupações semelhantes surgiram após um exploit da carteira Avici em setembro, quando transações não autorizadas teriam causado mais de US$ 1 milhão em perdas entre usuários da Solana.
A recente interrupção do serviço BullX envolveu uma plataforma de negociação diferente e não estabeleceu nenhuma conexão com o incidente da BloomTrading.
O que acontece a seguir na investigação da BloomTrading?
A BloomTrading não identificou uma vulnerabilidade confirmada, não implicou um funcionário específico nem atribuiu as retiradas suspeitas a um atacante externo.
A investigação da empresa inclui a possibilidade de um comprometimento de terceiros, mas isso continua sendo uma entre várias explicações potenciais.
Os usuários cujas chaves privadas possam ter sido expostas devem transferir os ativos restantes para carteiras geradas com chaves totalmente novas. Revogar apenas as permissões do aplicativo não pode invalidar uma chave privada comprometida.
A BloomTrading disse que sua prioridade era compensar os usuários afetados, determinar o que aconteceu e evitar outro incidente. A empresa não anunciou uma investigação concluída nem publicou um relato técnico detalhado das transações não autorizadas.