Гаманці, що перебували в сплячому стані після однієї з найбільших криптозломів цього року, знову активізувалися. Блокчейн-трекери Onchain Lens і Lookonchain зафіксували масове виведення Ethereum, викраденого цієї весни з децентралізованої платформи Drift Protocol, на основі даних Arkham.
Після двох місяців повної тиші зловмисники активували підконтрольні їм адреси та почали методично переказувати активи до міксера Tornado Cash. «Брудний» ефір потрапляє на ринок, виводячись частинами, щоб уникнути різких коливань курсу та не привертати надмірної уваги до кінцевих точок скидання.
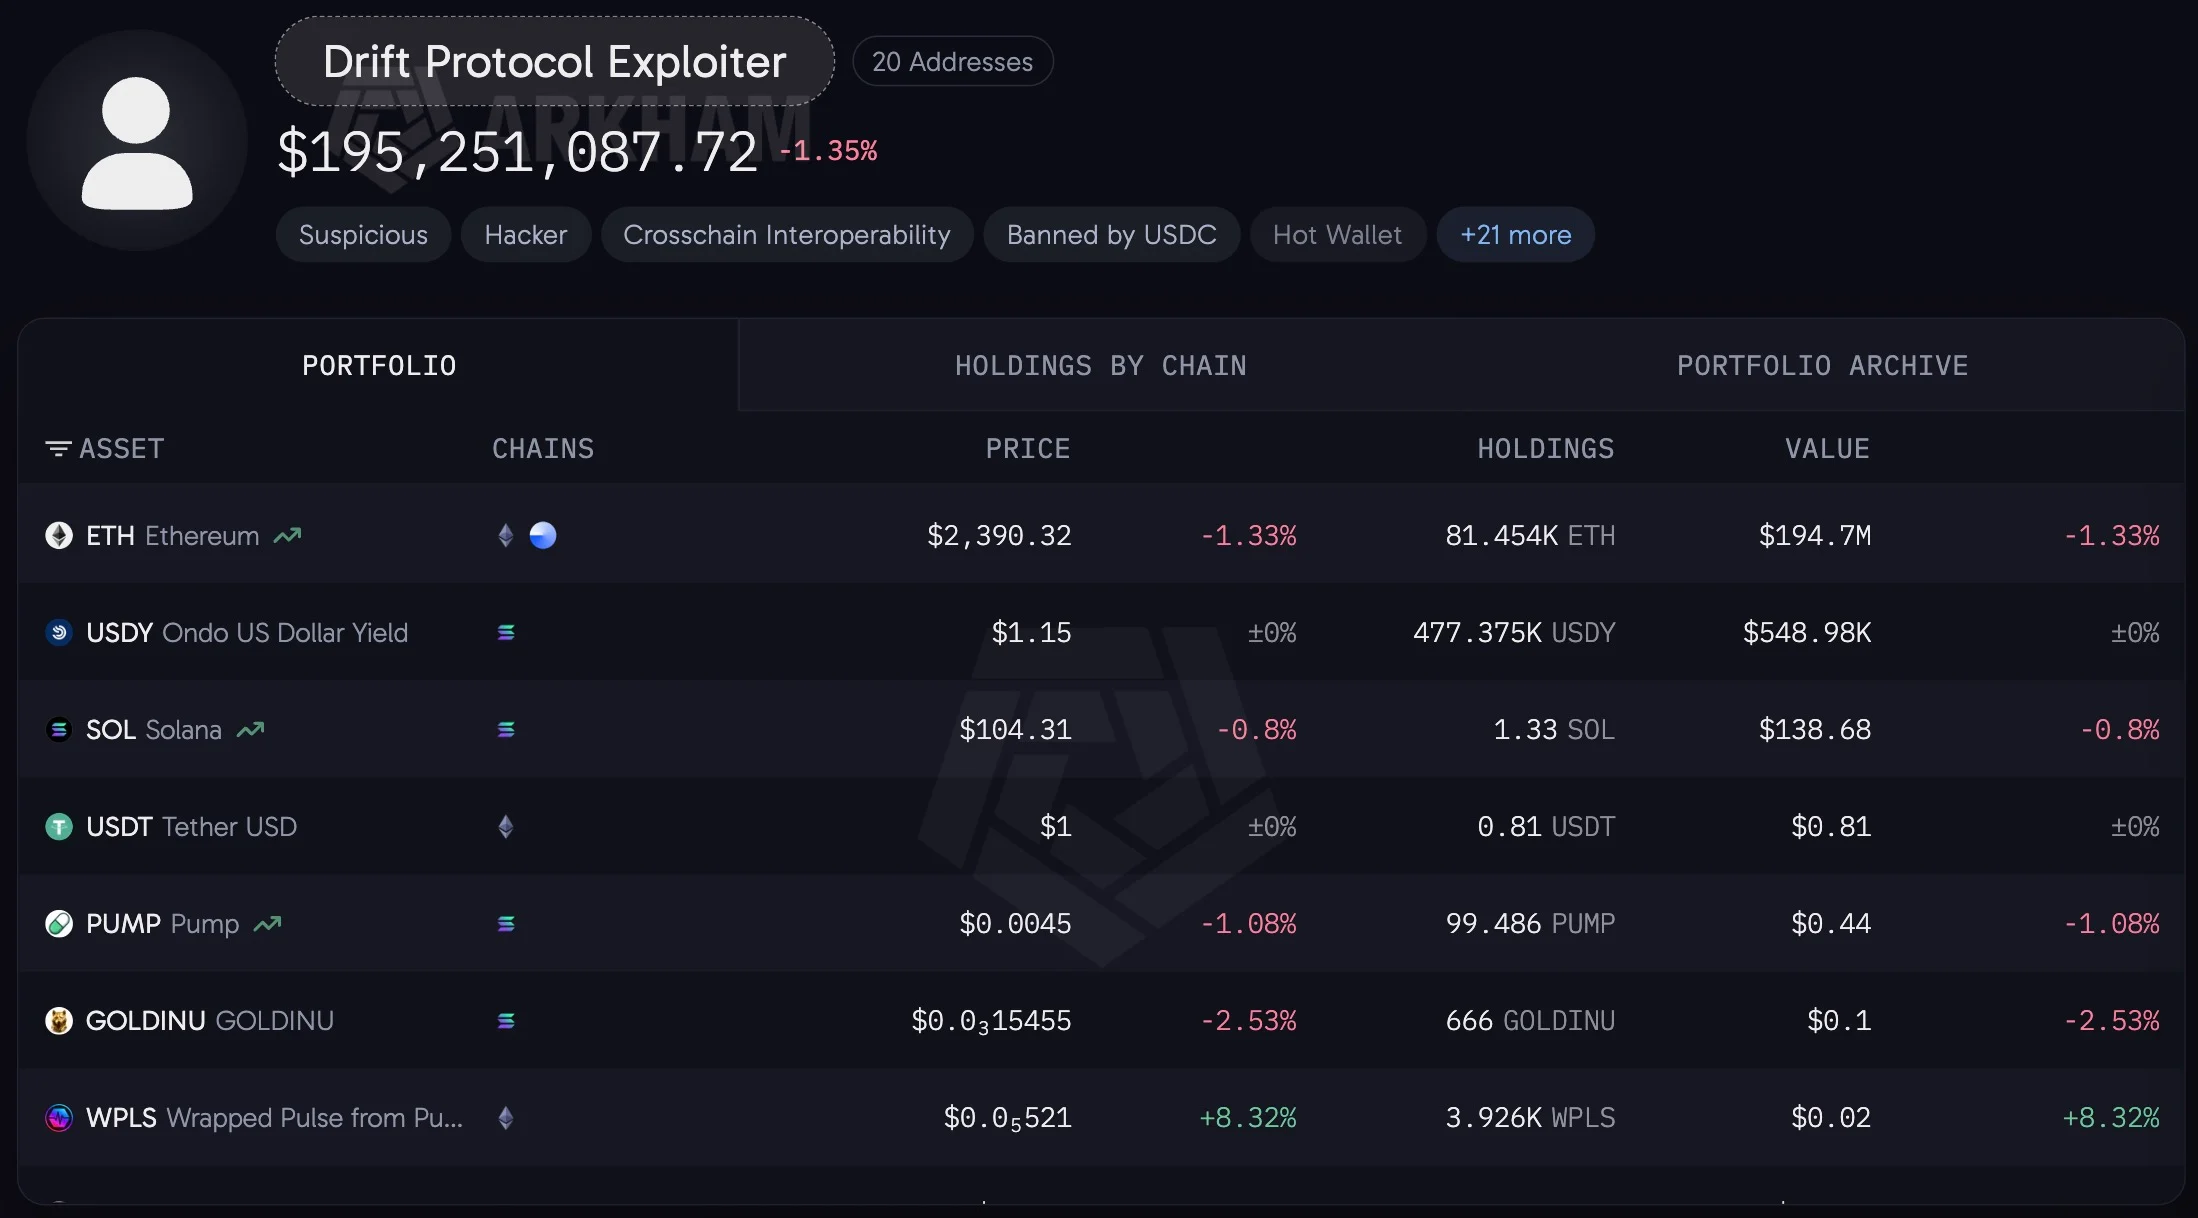
За минулу добу адреса, підконтрольна хакерам, яку аналітики позначили як Drift Exploiter 5, переказала 13 400 ETH на контракти міксера, що еквівалентно приблизно $32 млн. Низка аналітичних платформ, зокрема MistTrack, оцінюють загальну добову активність по пов'язаних гаманцях ще вище — до 25 700 ETH ($61,5 млн).
Зловмисники використовують класичну тактику контрольованого заплутування, надсилаючи кошти траншами рівно по 100 ETH. Це розриває прямий зв'язок між відправником і одержувачем у публічному реєстрі, унеможливлюючи подальше автоматичне відстеження.
Поточні транзакції є другою великою спробою відмивання: у липні хакери вивели через міксер близько $44 млн у подібний спосіб. Тим часом більша частина здобичі залишається недоторканою — від 82 000 до 94 000 ETH вартістю до $224 млн накопичено на балансах зловмисників.
Шість місяців для довіри, 12 хвилин для злому: хакерська атака, що увійшла до підручників
Активи, які зараз розчиняються в тіньовому секторі DeFi, були викрадені 1 квітня 2026 року, коли заснована на Solana біржа Drift Protocol була спустошена на $285 млн лише за 12 хвилин. Цей інцидент увійшов до підручників з кібербезпеки через безпрецедентний рівень підготовки.
За даними TRM Labs і Chainalysis, атаку здійснила спонсорована північнокорейською державою група UNC4736, також відома як Citrine Sleet. Схема розгорталася протягом шести місяців: хакери видавали себе за легітимний венчурний фонд, особисто спілкувалися з розробниками на міжнародних конференціях і внесли $1 млн власних коштів у пули біржі, щоб створити бездоганне алібі.
Згодом через приховані вразливості в Cursor і VSCode вони скомпрометували пристрої членів Ради безпеки платформи та перехопили адміністративні ключі. Останнім штрихом став випуск фейкового токена CarbonVote, який зловмисники використали як фіктивну заставу для виведення реальних резервів.
Для постраждалих інвесторів Drift поява Ethereum у міксерах означає остаточну втрату будь-яких шансів повернути свої кошти. У серпні правоохоронцям вдалося перехопити та заморозити лише близько $9,2 млн, але інтеграція основної частини капіталу в Tornado Cash робить будь-яке подальше вилучення юридично й технічно неможливим.
Сама біржа намагається врятувати свою репутацію: 1 жовтня було запущено компенсаційну програму з використанням токенів DFX. Однак на цьому етапі фонд викупу, сформований за підтримки Tether, покриває лише близько 1% чистих збитків користувачів.
Команда сподівається поповнити його за рахунок майбутніх доходів платформи, поки викрадені мільйони поступово розподіляються між новими власниками на відкритому ринку.