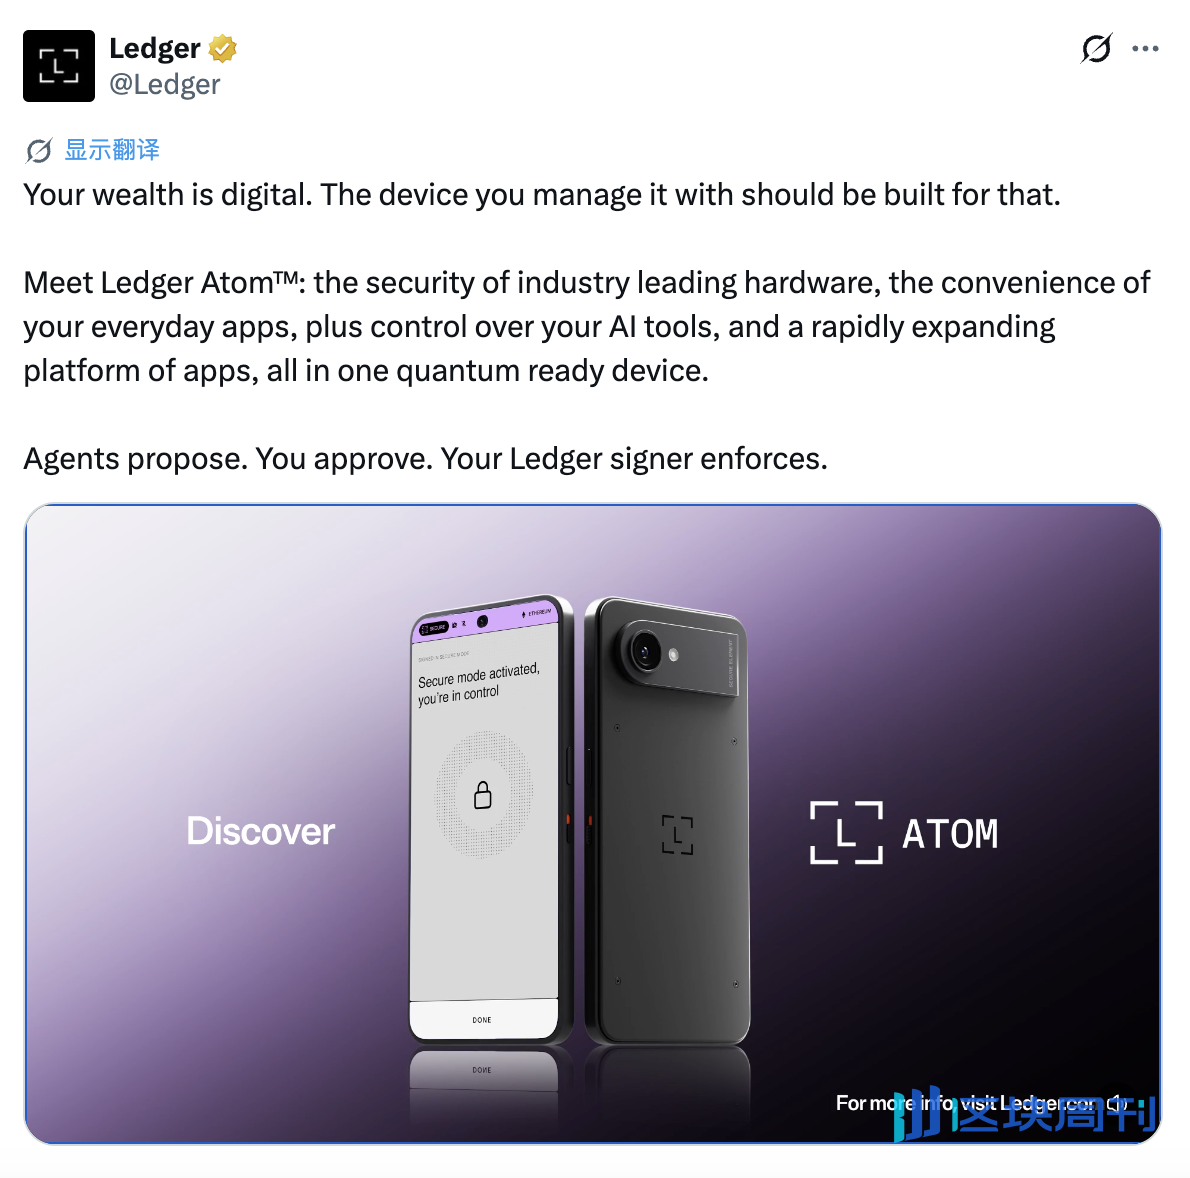
Am 16. Oktober hat Ledger die telefonartige Hardware-Wallet Atom veröffentlicht, mit einem Vorbestellungspreis für die Founding Edition von 849 US-Dollar und einem erwarteten regulären Preis von 899 US-Dollar, die offizielle Veröffentlichung ist für Mitte 2027 geplant. Ledger gibt an, dass Atom Vermögenswerte durch ein duales Betriebssystem, einen unabhängigen Sicherheitschip, hardwarebasierte Bildschirmisolierung und ein manipulationsresistentes Design schützt und es KI-Agenten ermöglicht, Transaktionen vorzubereiten, aber sensible Vorgänge erfordern weiterhin die Bestätigung des Nutzers auf dem sicheren Bildschirm. Das Gerät unterstützt keine Sprachanrufe oder Textnachrichten und soll zunächst nur über die offizielle Website von Ledger verkauft werden.
Atom hat bereits vor dem Marktstart Kontroversen ausgelöst. Der Artikel weist darauf hin, dass der autorisierte Vertriebskanal von Ledger in Südostasien, CryptoBilis, zuvor einen Lieferkettenangriff erlebt hat, bei dem Geräte mit schädlicher Hardware implantiert wurden, was bei Nutzern Verluste von fast 100 Millionen US-Dollar verursachte; Ledger erklärt, der Angriff stamme aus einem lokalen Vertriebskanal, und hat den Verkauf über den betreffenden Kanal ausgesetzt, doch der Umgang und der Entschädigungsplan für die Verluste der betroffenen Nutzer sind noch nicht geklärt. Die Preisgestaltung des neuen Produkts, das auffällige Markenlogo und das persönliche Zwangsrisiko, das bei Hardware-Wallets schwer zu verhindern ist, wurden ebenfalls von der Community infrage gestellt. CertiK gab bekannt, dass im ersten Halbjahr 2026 52 verifizierte Wrench-Angriffe auf Kryptowährungsinhaber registriert wurden, mit Verlusten in Höhe von 124,1 Millionen US-Dollar.
Autor: Nancy, PANews
Der Sicherheitsalarm ist noch nicht aufgehoben, doch der erfahrene Hardware-Wallet-Hersteller Ledger hat sich genau diesen Moment ausgesucht, um mit großem Tamtam ein neues Produkt auf den Markt zu bringen: Atom.
Diese smartphoneähnliche Hardware-Wallet nutzt ein duales Betriebssystem, Datenschutz, ein manipulationsresistentes und manipulationserkennendes Design sowie KI-Agenten und andere Produktdesigns als Verkaufsargumente und versucht, das Vertrauen des Marktes zurückzugewinnen und dadurch mehr Aufmerksamkeit zu erlangen, doch der Markt scheint das nicht zu akzeptieren.
Bevor Atom offiziell auf den Markt kam, hatte es aufgrund seines Markteinführungszeitpunkts und Produktdesigns bereits Kontroversen in der Community ausgelöst und sogar erheblichen Spott auf sich gezogen.
Markteinführung der telefonartigen Hardware-Wallet Atom mit manipulationsresistentem Design und KI-Agent als Highlights
Am 16. Oktober kündigte Ledger die Einführung der telefonartigen Hardware-Wallet Ledger Atom an. Dieses Produkt ähnelt in Aussehen und Bedienung einem Smartphone, ist aber kein traditionelles Telefon, sondern ein Gerät, das Alltagsanwendungen, Krypto-Asset-Verwaltung und Hardware-Sicherheitsfunktionen integriert.
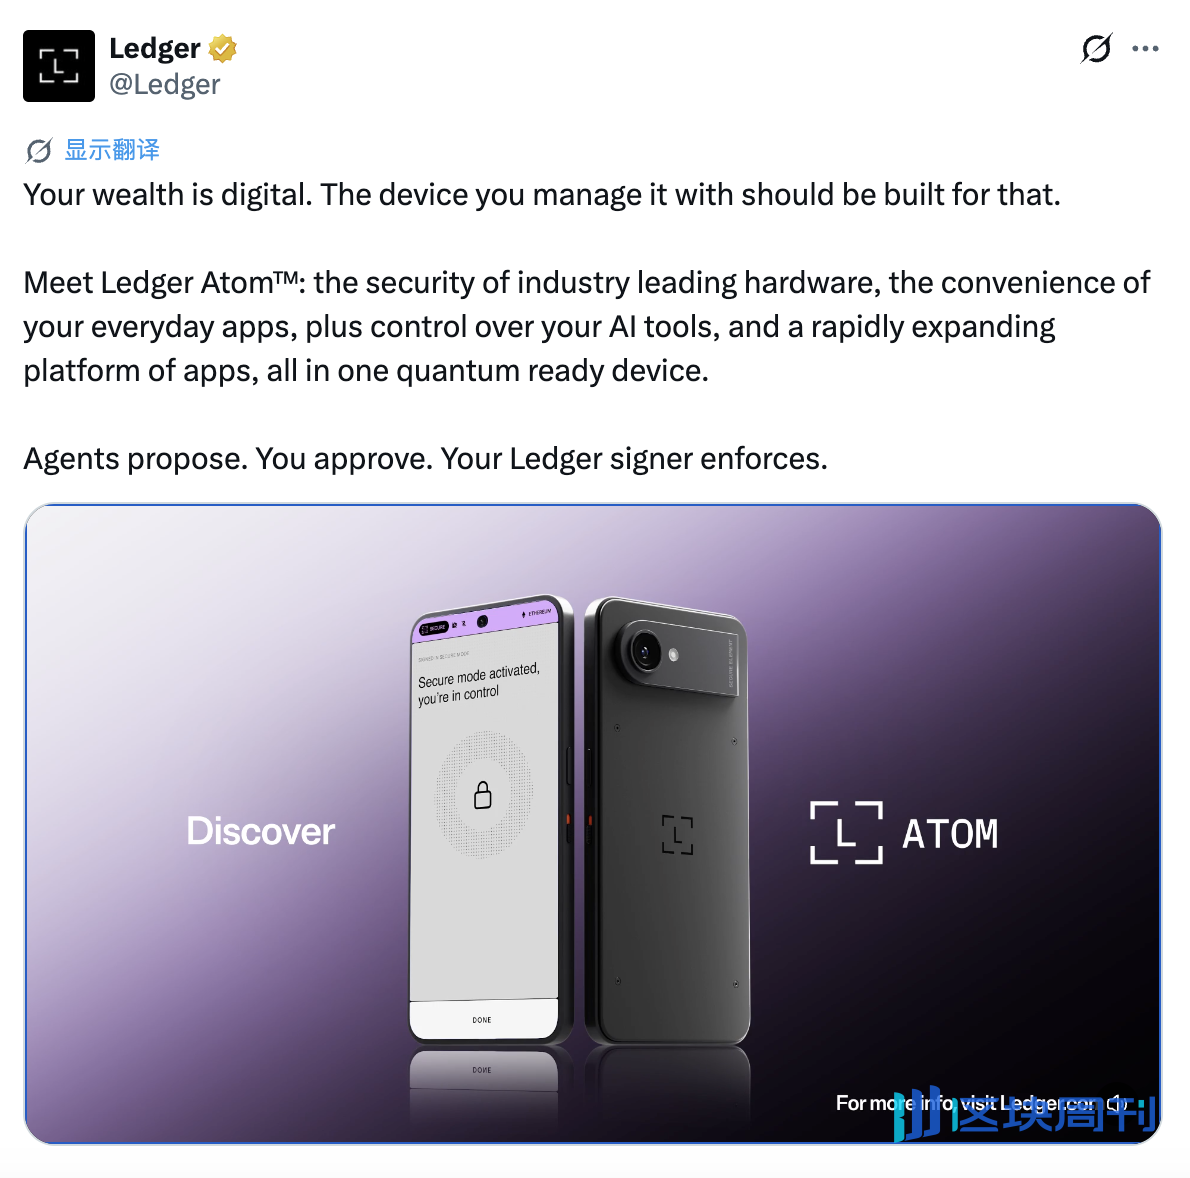
Der Vorbestellungspreis der Founding Edition beträgt 849 US-Dollar, und Nutzer können durch Zahlung einer rückzahlbaren Anzahlung von 100 US-Dollar vorbestellen; der reguläre Preis wird voraussichtlich 899 US-Dollar betragen, und die offizielle Veröffentlichung ist für Mitte 2027 geplant.
Ledger Atom unterstützt keine vollständigen Telefonkommunikationsfunktionen. Laut offiziellen Angaben unterstützt das Gerät nur mobile Datendienste und kann über 4G/5G-Netze eine Internetverbindung herstellen, aber es unterstützt keine zellularen Sprachanrufe, einschließlich VoLTE, VoNR und VoWiFi, und auch keine Textnachrichten. Selbst wenn eine SIM-Karte oder eSIM-Karte eingesetzt ist und sich das Gerät innerhalb der Netzabdeckung befindet, können Nutzer mit dem Gerät keine Notrufe wie 112 oder 911 tätigen.
Hinsichtlich der Sicherheitsarchitektur verwendet Ledger Atom ein duales Betriebssystemdesign, das Alltagsanwendungen von sensiblen Vorgängen im Zusammenhang mit der Vermögenssicherheit trennt, um das Risiko zu verringern, dass Malware Transaktionsinformationen manipuliert oder Nutzer dazu verleitet, bösartige Transaktionen zu signieren. Dabei ist der auf dem Android Open Source Project (AOSP) basierende Standardmodus für die Ausführung von Alltagsanwendungen und Online-Diensten wie WhatsApp, Instagram und TikTok zuständig; Ledger OS läuft in einer unabhängigen Sicherheitschip-Umgebung und übernimmt speziell sensible Vorgänge wie die Speicherung privater Schlüssel, die Transaktionssignierung, die Autorisierung von KI-Agenten und die Identitätsverifizierung. Wenn Nutzer eine Transaktion initiieren, können sie die Transaktionsdetails über den sicheren Bildschirm überprüfen und die Signatur abschließen, nachdem sie bestätigt haben, dass alles korrekt ist.
Es ist erwähnenswert, dass Ledger trotz der gemeinsamen Nutzung desselben Bildschirms durch die beiden Betriebssysteme dennoch versucht, eine Isolierung auf Hardware-Ebene zu erreichen. Laut offizieller Aussage steuert das Gerät den Zugriff auf den Bildschirm und den Touchscreen über einen FPGA-Hardware-Multiplexer. Wenn das Gerät in den sicheren Modus wechselt, unterbricht das FPGA den Zugriff des Standardmodus auf den Bildschirm und den Touchscreen. Theoretisch könnten Angreifer selbst dann, wenn der Standardmodus vollständig von Malware kontrolliert wird, diesen Modus nicht nutzen, um die vom Benutzer gesehene Transaktionsgenehmigungsschnittstelle zu fälschen oder zu manipulieren, geschweige denn, ihn zum Diebstahl privater Schlüssel oder zum Einschleusen von Klickvorgängen zu verwenden.
Auch der Datenschutz ist ein zentraler Designschwerpunkt des Ledger Atom. Das Gerät ist mit einem physischen Datenschutzschalter ausgestattet, der die Stromversorgung von Kamera und Mikrofon auf Schaltungsebene unterbrechen kann; nach dem Wechsel in den sicheren Modus werden diese Sensoren ebenfalls automatisch deaktiviert. Das Gerät unterstützt außerdem Post-Quanten-Kryptographielösungen, die den NIST-Standards entsprechen, und versucht damit, sich im Voraus auf mögliche zukünftige Bedrohungen durch Quantencomputer vorzubereiten.
Als Reaktion auf das kürzlich offengelegte Risiko, dass Hardware-Wallet-Geräte manipuliert werden, hat Ledger dem Atom mehrere Schutzmechanismen hinzugefügt und behauptet, es sei seine bisher fortschrittlichste Anti-Manipulations- und Anti-Demontage-Lösung. Das Gerät platziert Schutzabdeckungen um wichtige sensible Komponenten und ist mit Sensoren ausgestattet, um zu erkennen, ob der Bildschirm oder die Rückabdeckung entfernt wurde; auch die Produktverpackung ist speziell gestaltet, um zu erkennen, ob sie jemals geöffnet wurde. Gleichzeitig ist das Manipulationserkennungssystem mit einer unabhängigen Batterie ausgestattet, sodass es auch bei ausgeschaltetem Gerät weiter betrieben werden kann.
Neben der Hardware-Sicherheit hat Ledger auch KI-Agenten in den Asset-Management-Prozess eingeführt. Sein Ledger Agent Intent ermöglicht es KI-Agenten, einschließlich OpenClaw, den Markt zu überwachen, Transaktionen vorzubereiten und Betriebsempfehlungen zu geben, gewährt ihnen jedoch keinen Zugriff auf private Schlüssel. Alle Anfragen, die Überweisungen von Geldern oder andere sensible Vorgänge betreffen, müssen letztendlich vom Benutzer physisch über den sicheren Bildschirm des Ledger Atom bestätigt werden, bevor sie ausgeführt werden. Mit anderen Worten: Benutzer können KI zur Unterstützung bei der Analyse und zur Vorbereitung von Vorgängen nutzen, aber die ultimative Kontrolle über die Vermögenswerte bleibt in den Händen des Benutzers.
Im Hinblick auf das Anwendungsökosystem wird Ledger Atom über ein integriertes Ledger Wallet verfügen, das die Verwaltung von Krypto-Assets und die Signierung von Transaktionen unterstützt. Darüber hinaus hat Ledger auch eine Partnerschaft mit Solana Mobile angekündigt, um die Seeker-Anwendung auf das Gerät zu bringen; gleichzeitig hat es sich mit Cyber50 zusammengetan, um zu erkunden, wie Ledger Atom und seine Sicherheitstechnologie auf Hardware-Ebene die Kommunikationssicherheit und den Datenschutz weiter verbessern können.
Im Hinblick auf die Vertriebskanäle plant Ledger, um das Risiko von Lieferkettenangriffen ähnlich denen, die im jüngsten CryptoBilis-Vorfall offengelegt wurden, zu verringern, den Atom zunächst nur über seine offizielle Website zu verkaufen und nicht über Kanäle Drittanbieter. Zur Frage des Geräte-Upgrades für bestehende Benutzer erklärte Ledger, dass derzeit keine Pläne für ein Trade-in-Programm für von diesem Vorfall betroffene Kunden bestehen, schloss jedoch die Möglichkeit nicht aus, in Zukunft Upgrade-Aktionen einzuführen.
Das Sicherheitsvertrauen ist noch nicht wiederhergestellt, und Ledgers überstürzte Markteinführung eines neuen Produkts wirft Fragen auf
Bevor der Ledger Atom jedoch offiziell auf den Markt kam, hatte er bereits Unzufriedenheit in der Community ausgelöst.
Einerseits ist die Vertrauenskrise, mit der Ledger konfrontiert ist, noch immer nicht abgeklungen. Zuvor wurde im Kanal von Ledgers autorisiertem Distributor in Südostasien, CryptoBilis, ein Lieferkettenangriff auf Hardware-Wallets offengelegt, bei dem die betroffenen Geräte mit bösartiger Hardware implantiert wurden, was bei Benutzern zu Verlusten von fast 100 Millionen US-Dollar führte.
Als Reaktion darauf hat Ledger den Produktverkauf über die relevanten autorisierten Kanäle in Südostasien und Hongkong ausgesetzt und erklärt, dass der Angriff von lokalen Vertriebskanälen ausging und nicht auf Schwachstellen in den Chips, dem Betriebssystem oder den Servern des Unternehmens zurückzuführen sei. Laut den Angaben von Ledger hat eine hochorganisierte kriminelle Gruppe Monate damit verbracht, echte Geräte zu kaufen, sie zu zerlegen und maßgeschneiderte versteckte Komponenten hinzuzufügen, um zu versuchen, die von Benutzern während der Initialisierung generierte Wiederherstellungs-Mnemonik zu stehlen, und die manipulierten Geräte dann über südostasiatische Distributoren wieder auf den Markt zu bringen. Die Angreifer sollen außerdem Millionen von Dollar investiert haben, um ein Logistiknetzwerk, Mnemonik-Sammelserver und Infrastruktur zum Diebstahl von Geldern und zur Geldwäsche aufzubauen, um letztendlich durch koordinierte Operationen Vermögenswerte von Benutzern zu stehlen.
Obwohl Ledger auf den Vorfall reagiert hat, ist die Frage der Reaktion auf den Supply-Chain-Angriff, die den Nutzern am wichtigsten ist, noch immer nicht klar geklärt. Gleichzeitig hat die offizielle Seite bisher keine klare Antwort darauf gegeben, wie mit den Vermögensverlusten der betroffenen Nutzer umgegangen werden soll und ob klare Entschädigungs- oder Geräteaustauschpläne angeboten werden. Zum jetzigen Zeitpunkt hat Ledger es nicht priorisiert, auf die dringendsten Forderungen der Nutzer zu reagieren, sondern stattdessen versucht, das Sicherheitsimage des Produkts durch die Einführung von Atom mit Hardware-Isolation und manipulationsresistenten Mechanismen neu zu gestalten, was es naturgemäß schwierig macht, die Zweifel von außen zu zerstreuen. Für aktuelle Nutzer könnte es der Schlüssel zur Wiederherstellung des Vertrauens sein, zunächst den bestehenden Sicherheitsvorfall ordnungsgemäß zu behandeln und auf die Forderungen der Opfer einzugehen, anstatt ein neues Produkt auf den Markt zu bringen.
Andererseits sieht sich Ledger Atom trotz stärkerer Software-Isolation und Schutz vor Remote-Angriffen weiterhin Sicherheitsrisiken aus der realen Welt ausgesetzt. Im Vergleich zu traditionellen Hardware-Wallets hat Atom ein Erscheinungsbild und eine Bedienungserfahrung, die einem Smartphone nahekommen, aber das auffällige Ledger-Markenlogo könnte es auch zu einem Ziel für potenzielle Kriminelle machen, und die Community hat sogar scherzhaft gesagt, es sei ein „laufender Geldautomat“.
Diese Besorgnis ist nicht unbegründet. In den letzten Jahren sind Wrench-Angriffe auf Kryptowährungsinhaber immer häufiger geworden. Anders als bei Remote-Hackerangriffen richten sich solche Straftaten direkt gegen die Opfer selbst und zwingen sie durch gewaltsame Übergriffe, Entführungen, Folter oder Lebensbedrohungen, private Schlüssel herauszugeben oder Vermögenswerte vor Ort zu übertragen. Nach früheren Offenlegungen des Sicherheitsunternehmens CertiK gab es in der ersten Hälfte des Jahres 2026 52 verifizierte Wrench-Angriffsvorfälle mit dokumentierten Verlusten von 124,1 Millionen US-Dollar; die Zahl der Vorfälle stieg im Jahresvergleich um 33,3 %, während die Verluste auf das 11,8-Fache des früheren Vergleichszeitraums anstiegen.

Darüber hinaus hat auch die Preisgestaltung von Ledger Atom Kontroversen ausgelöst. Der Preis gilt als weit höher als bei den meisten bestehenden Hardware-Wallet-Produkten von Ledger und kommt sogar vielen Mittel- bis Oberklasse-Smartphones nahe. Das Unternehmen hat ausdrücklich erklärt, dass Atom kein Smartphone im herkömmlichen Sinne sei und sich seine funktionale Positionierung deutlich von herkömmlichen Telefonen unterscheide, weshalb viele Nutzer sagen, sie seien nicht bereit, diese Sicherheitsprämie zu zahlen.
Letztlich ist Sicherheit im Krypto-Markt schon immer der Kernwert von Hardware-Wallets gewesen, und technische Upgrades und Innovationen der Produktform allein reichen nicht aus, um das Vertrauen der Nutzer zu gewinnen. Besonders in einer Zeit, in der der Ledger-Sicherheitsvorfall weiterhin umstritten ist und das Vertrauen der Nutzer noch wiederhergestellt werden muss, kann das Marktvertrauen nur durch direkte Reaktion auf die Forderungen der Nutzer und wirksame Beseitigung der Sicherheitsrisiken wieder aufgebaut werden.