En resumen
- Los desarrolladores apuntan al 10 de octubre para el lanzamiento final.
- La actualización acelera algunas verificaciones de bloques y cambia un formato de transacción utilizado por las carteras.
- Las correcciones de seguridad abordan nombres de carteras maliciosos y el uso excesivo de memoria del servidor.
El software que permite a los usuarios verificar de forma independiente los pagos en Bitcoin está recibiendo una actualización destinada a acelerar esas verificaciones y corregir fallos de seguridad, con un lanzamiento previsto para octubre.
Bitcoin Core 32.0 entró en pruebas de candidato a lanzamiento el lunes, según el calendario del proyecto. Los desarrolladores tienen como objetivo el 10 de octubre para entregar la versión final, aunque las pruebas podrían cambiar ese cronograma.
Bitcoin Core permite a las computadoras verificar transacciones y bloques de Bitcoin. La actualización afecta principalmente a los operadores de nodos y desarrolladores que utilizan el software para ejecutar carteras y otros servicios.
Según las notas de la versión preliminar, la actualización puede acelerar las comprobaciones de bloques al leer la información de la base de datos en paralelo, sin cambiar la rapidez con la que Bitcoin produce bloques. Cuatro comandos de billetera también usarán de forma predeterminada un formato más reciente para intercambiar transacciones parcialmente firmadas entre billeteras y dispositivos de firma, aunque las aplicaciones aún pueden solicitar la versión anterior.
Una corrección de seguridad evita que nombres de billetera manipulados activen comandos en el ordenador de un nodo. El fallo afectaba a sistemas que no son Windows, donde un usuario autenticado podía crear billeteras y la función walletnotify estaba configurada para ejecutar comandos cuando ocurrían transacciones de billetera.
Un parche aparte aborda el uso excesivo de memoria en el nuevo servidor HTTP, que gestiona las solicitudes de las aplicaciones conectadas.
El colaborador Matthew Zipkin, publicando como pinheadmz, describió un “escenario de agotamiento de memoria” en su propuesta de parche. Su evaluación inicial limitó el riesgo a clientes autenticados.
Zipkin dijo que encontró el fallo mientras auditaba el nuevo servidor HTTP de Bitcoin Core con Kimi K3, un modelo de IA también utilizado por el Bitcoin Red Team para buscar vulnerabilidades en el software de Bitcoin. Una corrección anterior había abordado parte del problema, explicó, pero seguía existiendo una forma de agotar la memoria disponible del ordenador—una condición “OOM”, o de falta de memoria.
BitcoinBTC · USD
$75,694−3.51%
Sep 9Sep 11Sep 13Sep 15Sep 16
$79.2k$78.0k$76.7k$75.5k
24h HighHigh$76,233
24h LowLow$75,151
VolVol$1.2B
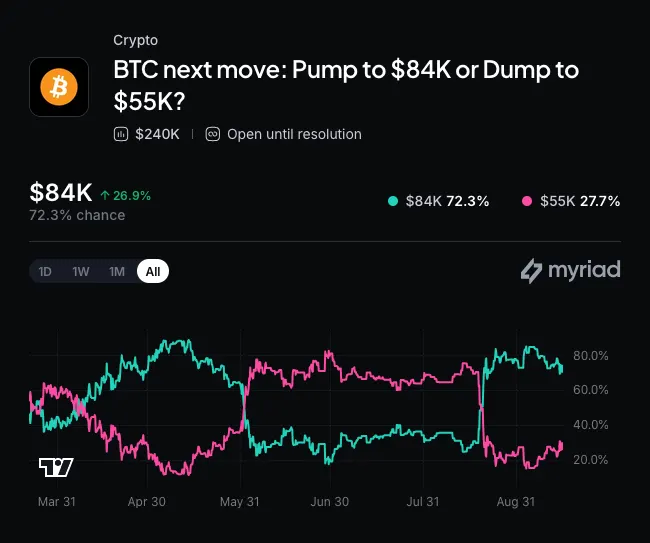
Proyecciones del mercadoProbabilidades por Myriad
HoyPor debajo de $76,000Por debajo de $76k58% de probabilidadEsta semanaPor debajo de $76,000Por debajo de $76k55% de probabilidad
Datos de precios por CoinGeckoCoinGeckoMás noticias y proyecciones de Bitcoin →
Durante la revisión de ese mismo parche, el usuario de GitHub jeanpablojp descubrió que las solicitudes sin credenciales también podían causar un crecimiento de memoria cuando la interfaz REST estaba habilitada. Después de que Zipkin revisara el parche, el revisor informó que 16 conexiones no autenticadas causaron un crecimiento de memoria de aproximadamente 3 MB en 90 segundos, en comparación con 3.2 GB antes.
El parche se fusionó el 5 de septiembre para Bitcoin Core 32.0 como parte del trabajo continuo para mejorar la seguridad del software.
Otros desarrolladores de software de Bitcoin han abordado vulnerabilidades separadas en las últimas semanas. El fabricante de monederos hardware BitBox parcheó dos graves fallos de firmware en agosto, informando que no había evidencia de explotación. Los desarrolladores del software de pagos Core Lightning también advirtieron a los operadores de nodos sobre vulnerabilidades confirmadas mientras preparaban las correcciones.