Em resumo
- Os desenvolvedores estão mirando 10 de outubro para o lançamento final.
- A atualização acelera algumas verificações de blocos e altera um formato de transação usado por carteiras.
- Correções de segurança abordam nomes de carteiras maliciosos e uso excessivo de memória do servidor.
O software que permite aos usuários verificar de forma independente pagamentos em Bitcoin está recebendo uma atualização destinada a acelerar essas verificações e corrigir falhas de segurança, com um lançamento previsto para outubro.
O Bitcoin Core 32.0 entrou em testes de candidato a lançamento na segunda-feira, de acordo com o cronograma do projeto. Os desenvolvedores estão mirando 10 de outubro para entregar a versão final, embora os testes possam alterar esse cronograma.
O Bitcoin Core permite que computadores verifiquem transações e blocos de Bitcoin. A atualização afeta principalmente operadores de nós e desenvolvedores que usam o software para executar carteiras e outros serviços.
De acordo com as notas de lançamento preliminares, a atualização pode acelerar a verificação de blocos ao ler informações do banco de dados em paralelo, sem alterar a rapidez com que o Bitcoin produz blocos. Quatro comandos de carteira também passarão a usar por padrão um formato mais recente para trocar transações parcialmente assinadas entre carteiras e dispositivos de assinatura, embora os aplicativos ainda possam solicitar a versão mais antiga.
Uma correção de segurança impede que nomes de carteira criados maliciosamente acionem comandos no computador de um nó. A falha afetava sistemas não Windows nos quais um usuário autenticado podia criar carteiras e o recurso walletnotify estava configurado para executar comandos quando ocorressem transações de carteira.
Um patch separado corrige o uso excessivo de memória no novo servidor HTTP, que lida com solicitações de aplicativos conectados.
O colaborador Matthew Zipkin, publicando como pinheadmz, descreveu um “cenário de esgotamento de memória” em sua proposta de patch. Sua avaliação inicial limitou o risco a clientes autenticados.
Zipkin disse que encontrou a falha enquanto auditava o novo servidor HTTP do Bitcoin Core com o Kimi K3, um modelo de IA também usado pela Equipe Vermelha do Bitcoin para procurar vulnerabilidades em softwares de Bitcoin. Uma correção anterior havia resolvido parte do problema, explicou ele, mas ainda restava uma maneira de esgotar a memória disponível do computador — uma condição de “OOM”, ou falta de memória.
BitcoinBTC · USD
$75,694−3.51%
9 de set11 de set13 de set15 de set16 de set
$79,2 mil$78,0 mil$76,7 mil$75,5 mil
Máxima 24hMáxima$76.233
Mínima 24hMínima$75.151
VolVol$1,2 bi
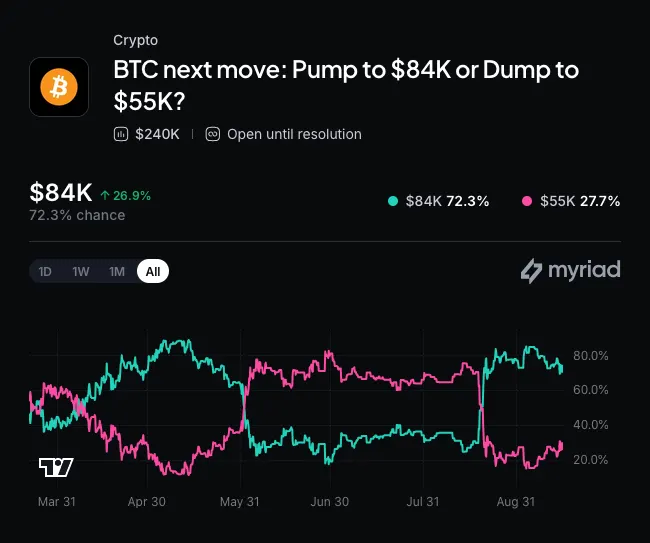
Projeções de mercadoProbabilidades por Myriad
HojeAbaixo de $76.000Abaixo de $76 mil58% de chanceEsta semanaAbaixo de $76.000Abaixo de $76 mil55% de chance
Dados de preço por CoinGeckoCoinGeckoMais notícias e projeções de Bitcoin →
Durante a revisão desse mesmo patch, o usuário do GitHub jeanpablojp descobriu que requisições sem credenciais também podiam causar crescimento de memória quando a interface REST estava habilitada. Depois que Zipkin revisou o patch, o revisor relatou que 16 conexões não autenticadas causaram cerca de 3 MB de crescimento de memória em 90 segundos, em comparação com 3,2 GB antes.
O patch foi mesclado em 5 de setembro para o Bitcoin Core 32.0 como parte do trabalho contínuo para melhorar a segurança do software.
Outros desenvolvedores de software Bitcoin abordaram vulnerabilidades separadas nas últimas semanas. A fabricante de carteiras de hardware BitBox corrigiu duas falhas graves de firmware em agosto, relatando nenhuma evidência de exploração. Desenvolvedores do software de pagamentos Core Lightning também alertaram os operadores de nós sobre vulnerabilidades confirmadas enquanto preparavam correções.